可視性
場所を問わずにあらゆるアプリを把握
想像以上に広がるアプリケーション環境全体を可視化。優先順位に基づいてガバナンスを適用し、シャドーITを取り除き、あらゆるアクセス ポイントを保護
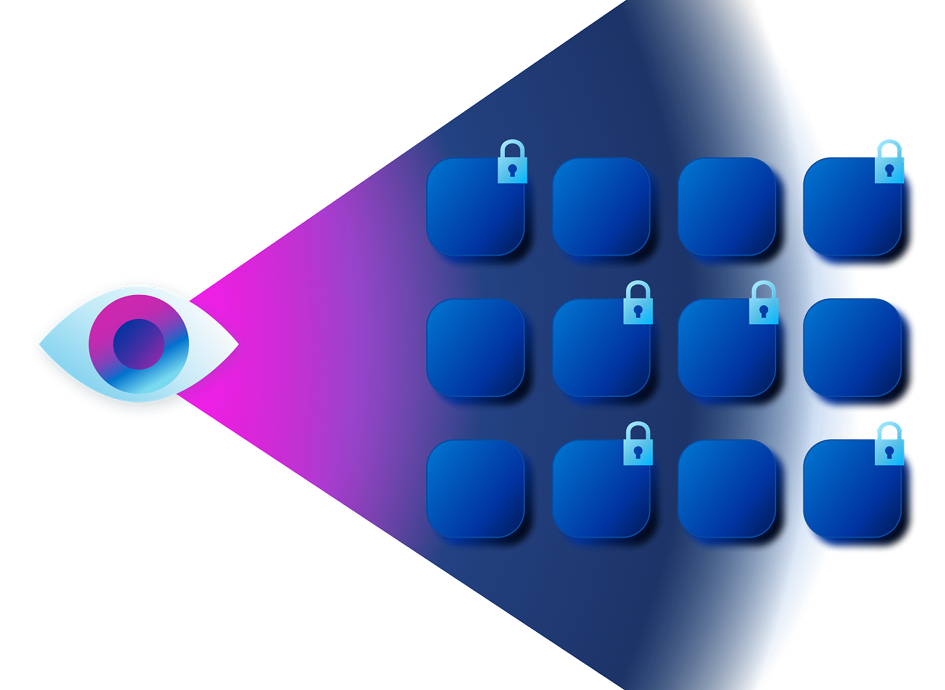
可視性のギャップ
ガバナンスの前提となる可視化
アプリケーション環境全体にアイデンティティ セキュリティを拡張できなければ、どれほどポリシーを整備しても解消できないセキュリティ上のギャップが生じます。すべてのアプリケーションに画一的なガバナンス モデルを無理に適用すると、取り組みが停滞し、リスクが高まります。SailPointは、まず環境の可視化から始め、特に重要な領域に、よりきめ細やかな統制を適用できる柔軟なアプローチを提供します。
SailPoint導入前:
- 新しいアプリケーションの検出は、時間のかかる手作業に依存
- 未承認のシャドーITツールやAIツールによる未知のセキュリティ リスクに直面
- どのアプリケーションに優先的にガバナンスを適用するかに頭を悩ませている
- 実際のアプリケーションとアクセスの全体像を一元的に把握できない
SailPoint導入後:
- ユーザーがアクセスするすべてのアプリケーションを自動的に検出してカタログ化
- 実際の利用パターンを可視化し、死角を解消
- データに基づいてガバナンスの優先順位を判断し、適用範囲を拡大
- IT環境全体を網羅する継続的なインベントリを構築
継続的な可視性
あらゆるものを可視化して保護
アプリケーション環境をマッピング
エンタープライズ アプリケーションを自動的に検出して分類する専用のSaaSインテグレーション(SSOコネクタやCMDBコネクタなど)
- アプリケーション環境を継続的にマッピング
- 未管理のシステムを特定
- 利用状況とリスクに応じてオンボーディングの優先順位を決定
アプリケーションの死角を解消
既知・未知のアプリケーションや未承認のシャドーITを含め、ユーザーがアクセスするすべてのWebアプリケーションを自動的にカタログ化する軽量なツール
- シャドーITを可視化
- 検出とガバナンスを連携
- 継続的な可視化で乱立を防止
はじめに
SailPointの実際の動作をご覧ください
SailPoint Identity Securityが、企業内のあらゆるアイデンティティを継続的かつインテリジェントに保護する仕組みをご紹介します。リアルタイムのガバナンスやライフサイクル管理の自動化から、ゼロスタンディング特権(ZSP)の適用まで、先進企業がどのようにリスクを軽減し、コンプライアンス対応を迅速化し、安全なイノベーションを推進しているかをご確認いただけます。
導入事例
世界をリードする企業からの信頼
SailPointはお客様とともに新たな可能性を切り拓いています。その確かな成果を示す導入事例をご紹介します。具体的な成果から大きな変革まで、お客様の実績は、言葉よりも雄弁です。さまざまな企業が課題を克服し、その可能性を最大限に引き出すためにSailPointがどのように支援しているかをご覧ください。
かつてない規模で
スループット向上により、より多くのリクエストにスムーズに対応
信頼に基づくパートナーシップ
お客様とともに、長期的な価値と成功を実現
ユーザー エクスペリエンスの向上
迅速なパスワードのリセットにより、シームレスで手間のかからないプロセスを実現
関連資料
SailPointコネクティビティの資料を見る


SailPointコネクティビティ
SailPointでさらに実現できること
環境を可視化することで適切なレベルのガバナンスを適用できます。企業全体にコンプライアンスを拡大し、最も重要な資産にきめ細かな統制を適用する方法をご紹介します。
コンプライアンス
アプリケーションを迅速にガバナンスの対象にできます。SailPointでは接続を簡素化することで、対象システムのオンボーディングを迅速化し、デジタル ワークスペース全体にセキュリティ制御をすばやく拡張できます。
ディープ ガバナンス
ディープ ガバナンス コネクタで重要なシステムを保護。重要なエンタープライズ アプリケーションの詳細なエンタイトルメントをモデル化し、職務分掌(SoD)ポリシーを適用して、多大な損失につながるリスクを防止するためのツールを提供します。
FAQ
Identity Security Fabricに関するよくある質問
シャドーITとは何ですか。SailPointはシャドーITの検出にどのように役立ちますか。
シャドーITとは、IT部門の承認を得ず、またはIT部門が把握しないまま従業員が使用するアプリケーションやシステムのことです。SailPointは、軽量なブラウザ拡張機能および検出コネクタを使用して、ユーザーがアクセスするすべてのWebアプリケーションを自動的にカタログ化し、実際の利用パターンや未承認のツールを明らかにすることで、シャドーITの検出を支援します。
可視化はセキュリティ対策の優先順位付けにどのように役立ちますか。
アプリケーション環境全体を可視化することで、各アプリケーションの利用状況や利用者を含む、包括的なインベントリを作成できます。このデータを基に、推測に頼るのではなく、リスクを考慮し、どのアプリケーションから優先的に本格的なガバナンスの対象とするのかを判断できます。
検出コネクタとブラウザ拡張機能の違いは何ですか。
検出コネクタは、シングル サイン オン(SSO)や構成管理データベース(CMDB)などのシステムに接続して、エンタープライズ アプリケーションを自動的に検出・分類する専用のインテグレーションです。ブラウザ拡張機能は、ユーザーが使用するブラウザ(Chrome、Safari、Edge)にインストールするツールで、アクセスしたすべてのWebサイトおよびWebアプリケーションをカタログ化します。IT部門の中央管理システムと統合連携されていないものも把握することができます。両者を組み合わせることで、アプリケーション環境の全体像を把握できます。
アダプティ ブ アイデンティティで防御を強化
リスクをリアルタイムで検知 アイデンティティの状況を継続的に監視し、脅威を検知したと同時に可視化します。
アクセス権限を動的に調整 リスク、コンテキスト、ユーザー行動に基づいて、アクセス権限を自動的に制限または付与します。
すべてのアイデンティティを保護 人、マシン、サードパーティのアクセス権限を、環境全体にわたり保護します。