Agentic Fabric
AIエージェント時代のアイデンティティ セキュリティ
急増するAIエージェントと非人間のアイデンティティ(Non-Human Identity: NHI)を包括的に可視化し、保護
人、マシン、AIなど、あらゆるアイデンティティ(ID)のセキュリティを一元的に保護
エンドポイント、認証情報、露出したシークレットを詳細に可視化し、死角を解消
AIによるリスクに対応し、レジリエントなセキュリティ ポスチャーを構築
アイデンティティの新たな危機
複雑化するAIエージェント環境を統制し、イノベーションを実現
企業全体でAIエージェントが急速に導入されると、大きなセキュリティ上の死角が生まれ、新たに重大な攻撃対象領域が生じます。従来のセキュリティ モデルや静的な制御では、自律的かつマシン スピードで動作するIDと、それらに複雑に紐づく認証情報に対応しきれず、リスクが高まるとともに、イノベーションのスピードが低下します。
SailPoint導入前:
- 許可されていないAIエージェントと、それらが使用する認証情報のスプロールを可視化できない
- 自動化されたアクションに対する明確な所有権と説明責任の欠如
- 動的かつマシン スピードの動作に対処しきれない静的な制御
- セキュリティ上の懸念とコンプライアンスのギャップによりイノベーションが停滞
SailPoint導入後:
- すべてのID、API、認証情報を一元的に可視化
- すべてのAIエージェントと人間の所有者、デバイスまたはエンドポイント、認証情報、権限、セッション、データと紐づける詳細なリネージ マッピング
- プロアクティブな行動監視と脅威への対応のための、リアルタイムで適応性の高い制御
- 組み込みのセキュリティ、ガバナンス、コンプライアンスによるAI導入の加速
SailPointの中核
エンド ツー エンドのAIアイデンティティ セキュリティ
すでに把握しているものから、これまで見えていなかったものまで、あらゆるAIエージェントとマシン アイデンティティを検出し、包括的に可視化できます。AIエージェントやマシン アイデンティティが使用する認証情報、API、トークンをマッピングし、過去のセッションを追跡することで、テクノロジー スタック全体の死角を取り除き、統制対象となるすべてのIDについて単一の信頼できる情報源を確立できます。
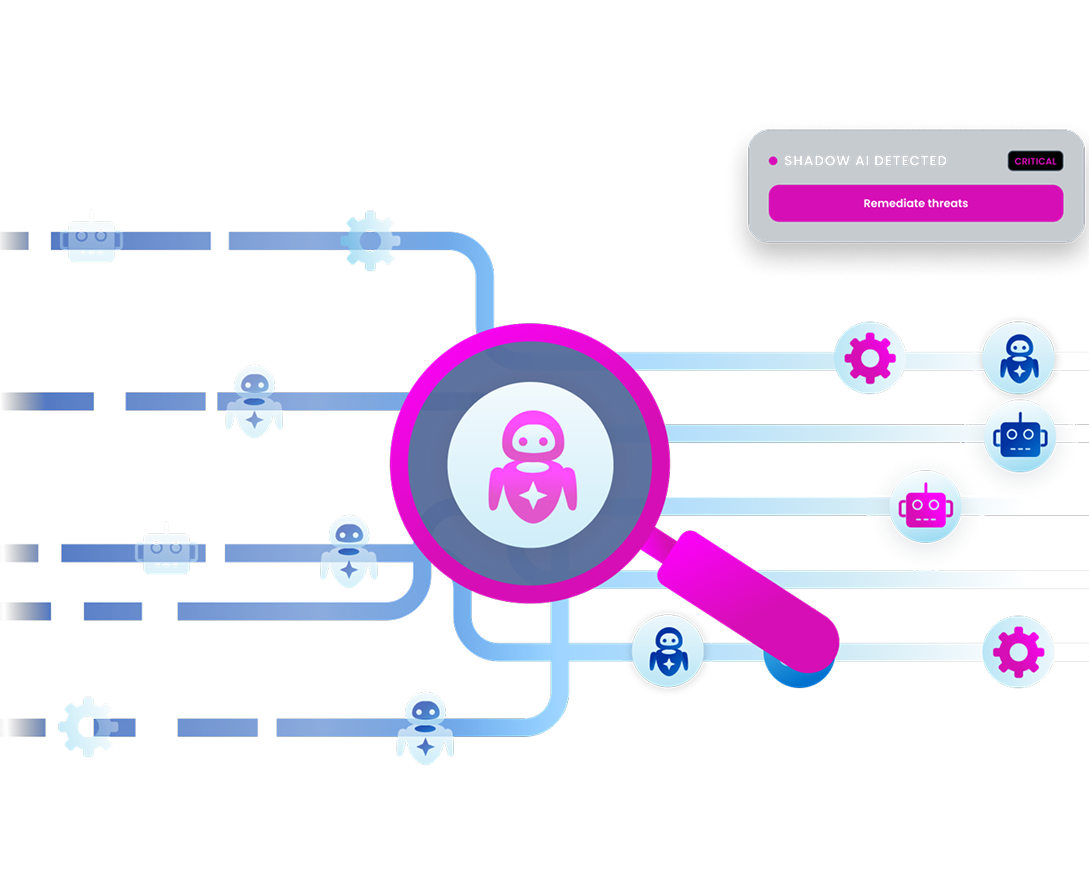
すべてのAIエージェントの「影響範囲」をプロアクティブにマッピングし、縮小できます。詳細なリネージ マッピングを利用して、複雑なNHIを人間の所有者、エンドポイント/デバイス、認証情報、権限、セッション、使用するデータを含む技術的コンテキスト全体に紐づけることができます。これにより、明確な説明責任を確保し、導入初日から最小権限を適用できます。
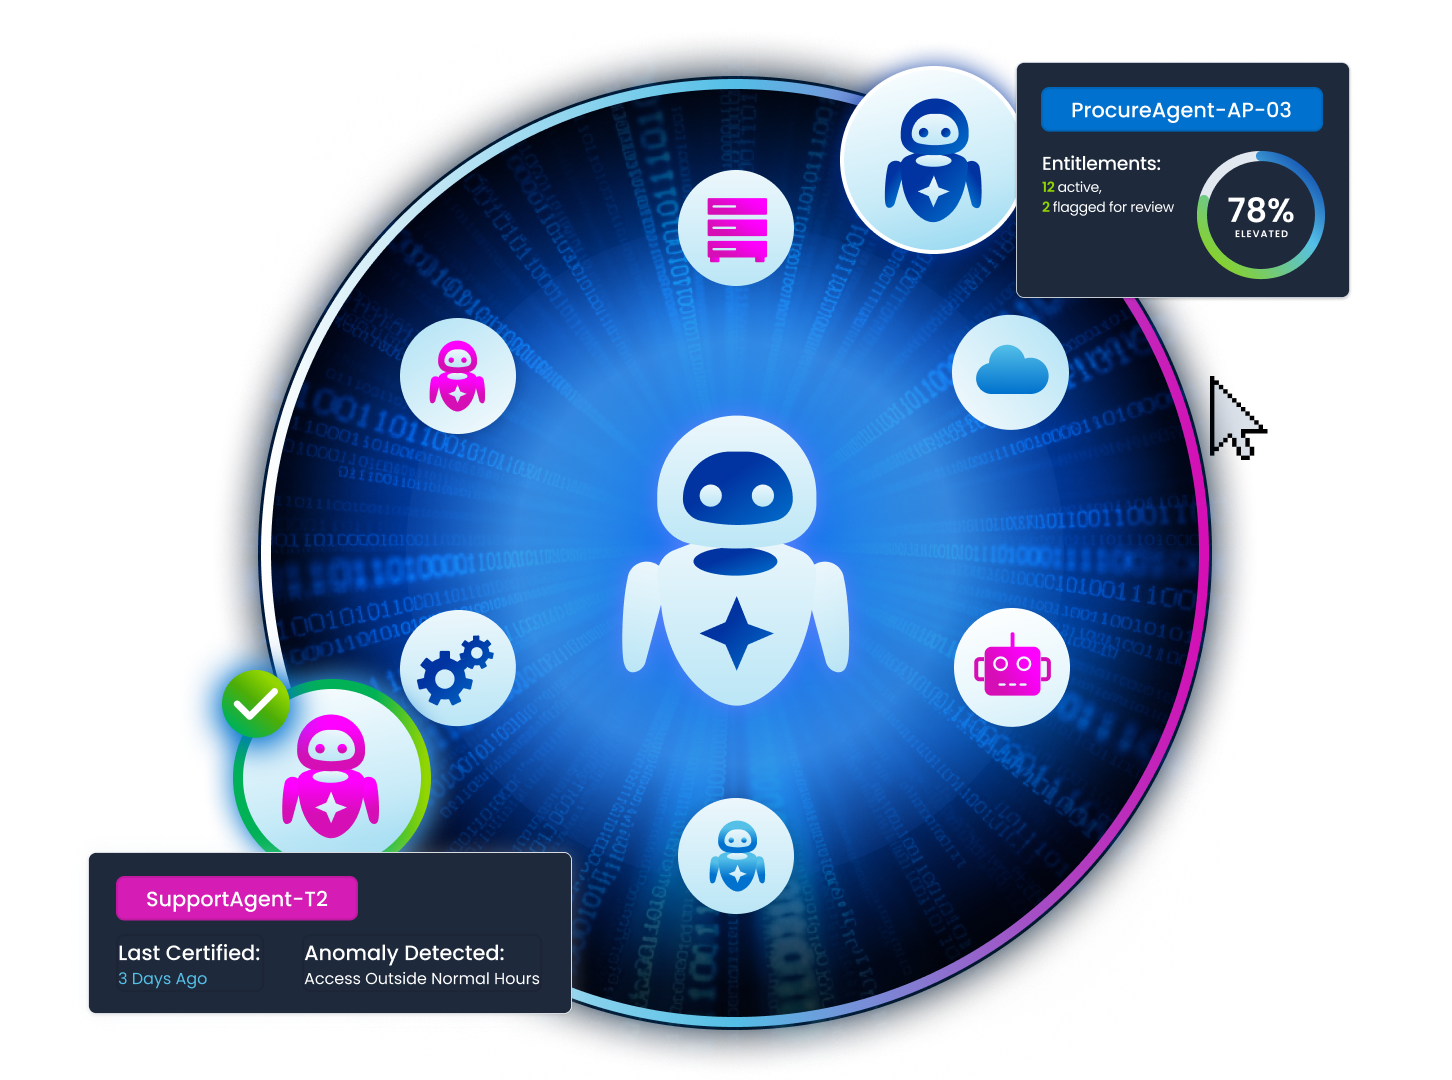
ポリシー主導の「キル スイッチ」により、不正なAIエージェントを即座に無効化できます。エージェントの異常な行動を継続的に監視し、自動化されたクローズドループの修正機能によって、マシン スピードでただちに脅威を阻止できます。
ユース ケース
AIエージェントのアクセスを制御
すべてのエージェントを検出し統制
AIエージェントを網羅するインベントリを作成し、検出から廃止まで継続的に更新できます。導入初日からすべてのエージェントを適切に許可・登録し、明確なガバナンスの下で動作させることができます。
- すべてのAIエージェントとNHIを自動的に検出して登録
- 各エージェントに人間の所有者を割り当て、説明責任を徹底
- すべてのエージェントを明確な人間の所有者と紐付け、説明責任を確保
エージェントを実行環境で保護
エージェントが実行されるまさにその場所で、動作の完全性を保護できます。エージェントが使用するツールとプラットフォームを監視することにより、未承認のアクションを防止し、セキュアな境界内で動作させることができます。
- エンドポイント、サーバー、クラウド プラットフォーム全体でエージェントのアクティビティを監視
- エージェントが乗っ取られたり、悪意のある目的に使用されたりするのを防止
- エージェントのアクションが実行されるその場所で直接セキュリティ ポリシーを適用
エージェントの目的を検証
すべてのAIエージェントを承認された目的の範囲内で動作させることができます。エージェントの意図を分析することにより、プロンプト インジェクション、未承認のクエリ、意図された動作範囲を超えるアクションを防止できます。
- 各エージェントの目的(意図)を分析し、承認
- プロンプト インジェクションや悪意のある指示によるリスクを低減
- 企業ポリシーおよびセキュリティ ポリシーに沿ったエージェントの動作を実現
ジャスト イン タイムで アクセス権限を付与
静的なアクセス権限から、必要なものを、必要なときに、必要なだけ許可する動的かつジャスト イン タイム(JIT)の認可を行うことができます。タスクを完了するために必要な最小限の時間だけエージェントにアクセス権限を付与し、タスクが完了したら自動的にアクセス権限を取り消すことにより、最小権限を適用できます。
- 特定のエージェント タスクに一時的な期限付きのアクセス権限を付与
- 不要なリスクを招く永続的な特権を除去
- リアルタイムのコンテキストとニーズに合わせてアクセス権限を動的に調整
明確な監査証跡を維持
すべてのエージェントのアクティビティについて、監査対応の包括的な記録を保持できます。作成から、実行されるすべてのアクションに至るまで、包括的に可視化することで、コンプライアンス レポートの作成を効率化し、フォレンジック調査を迅速化できます。
- すべてのAIエージェントのアクセス、アクセス権限、アクションをログに記録し、レポートを作成
- AIエージェントのエンタイトルメントについて権限審査や棚卸を徹底
- 変化し続ける世界のAI規制フレームワークへの準拠を容易に
脅威を即座に是正
エージェントの異常な行動をマシン スピードで検出し、対応します。エージェントを無効にし、認証情報を取り消し、クローズドループの修正ワークフローをトリガーし、脅威を自動的に封じ込め、企業を保護できます。
- 行動のドリフトと異常なアクションをリアルタイムで検出
- 認証情報を自動的に取り消し、制御を外れたエージェントや侵害されたエージェントを無効化
- SOCと連携し、協調的かつ能動的な防御を実現
今こそ変革へと踏み出しましょう
アダプティブ アイデンティティを活用しませんか
アイデンティティ セキュリティ業界の先駆者であるSailPointは、企業がビジネスを拡大する際のリスクを低減し、常に先進的な対応を可能とするソリューションを提供しています。SailPointのプラットフォームは、企業における、あらゆるアイデンティティを保護することで、目に見える効果を生み出し、ビジネス成果をもたらします。
導入事例
業界をリードする企業からの信頼
SailPointはお客様とともに新たな可能性を切り開いています。その確かな成果を示す導入事例をご紹介します。具体的な成果から大きな変革まで、お客様の実績は言葉よりも雄弁です。さまざまな企業が課題を克服し、その可能性を最大限に引き出すためにSailPointがどのように支援しているかをご覧ください。
業界のリーダーに選ばれるSailPoint
大手企業が選ぶプラットフォームでワークフォースを保護
Fortune 500企業のうち、SailPointを利用する企業の割合1
戦略的価値を提供
アイデンティティ セキュリティにより、ビジネスにおける次の優先課題への資金を確保
2年間のROI2
アクセス権限のリスクを最小限に抑える
信頼の上に築かれたパートナーシップ
顧客継続率3
関連資料
Agentic Fabricについて知る

FAQ
SailPoint Agentic Fabric に関するよくある質問
SailPoint Agentic Fabricとは何ですか。
SailPoint Agentic Fabricは、AIの時代にエンド ツー エンドのアイデンティティ セキュリティを提供するために設計されたIDを中心とした機能群です。SailPointのエンタープライズ グレードのプラットフォームを拡張し、「エージェント活用企業」に包括的な可視性、堅牢なガバナンス、リアルタイムの対応を可能にすることで、組織が「エージェント ワークフォース」を保護し、自信を持ってAIを活用したイノベーションを推進できるようサポートします。
AIエージェントやエージェントの時代において、アイデンティティ セキュリティが重要なのはなぜですか。
エージェントの時代には、マシン スピードで動作する、強力で特権を持つ非人間のIDが登場し、大きなセキュリティの死角と新たな攻撃対象領域が生まれています。エージェントは、ID、アクセス権限、認証情報、データへのアクセスを通して動作するため、IDの保護が非常に重要です。これが、アクセスを管理し、自信を持ってAIを活用したイノベーションを推進するにあたっての唯一のコントロール プレーンとなります。
Agentic Fabricを導入すると、AIエージェント環境をどのように可視化できるのですか。
Agentic Fabricは、継続的なエージェントレスの検出機能を備えています。あらゆるエージェントやマシン アイデンティティ、およびそれらがプラットフォーム、CI/CDパイプライン、SaaSアプリケーション全体で使用する特定の認証情報を検出して、単一の信頼できる情報源に登録します。その後、ユニファイド アイデンティティ グラフでこれらのエージェントのコンテキストと正確な関係性を可視化します。これによりAIによって生じる死角を解消できます。
Agentic Fabricは、AIエージェントのアクセスと行動の統制にどのように役立ちますか。
Agentic Fabricは、AIエージェントをファースト クラスのIDとして扱います。検出されたデータをメタデータでエンリッチ化することにより、正確な関係性と「影響範囲」をマッピングし、複雑なマシン アイデンティティを人間の所有者に結び付けることができます。これにより、明確な説明責任を確保し、作成から廃止に至るまで最小権限を適用するとともに、ラスト マイルのデータ アクセス ガバナンスを提供します。
Agentic Fabricを導入すると、AIエージェントによる脅威からどのように保護されるのですか。
Agentic Fabricは、エージェントの行動を継続的に監視して、ドリフトや異常なアクションを検出することで、プロアクティブな保護を提供します。動的なリスク スコアを計算し、自動化されたクローズドループの修正措置をマシン スピードでトリガーすることにより、必要以上の特権を与えられたアクセス権限を即座に取り消し、エージェントを無効にして、広範なセキュリティ エコシステムに対してリスク シグナルを送信できます。
AIアイデンティティ セキュリティに対するSailPointのアプローチの独自性について教えてください。
ネットワークの監視やデータのスキャンに重点が置かれたポイント ソリューションがありますが、このようなソリューションでは、IDという問題の核心が見逃されてしまいます。SailPointは、単一のコントロール プレーンを備えた唯一のプラットフォームであり、詳細なマシン検出と、あらゆるアクションに対して人間の責任の所在を明確にする機能も備えています。
AIエージェントが使用する認証情報とシークレットはどのように扱われますか。
AIエージェントとマシン アイデンティティがタスクの実行に使用する特定のツール、API、トークン、証明書、認証情報を、エージェントレスでスムーズに可視化します。これらのエージェントが使用する、基盤となるツールを明らかにすることで、ワークフローと運用の境界に対してポリシーに基づく徹底したガバナンスを適用できます。
SailPointは、AIエージェントや非人間のIDが悪意を持って行動しているかを見極めることができますか。
はい。登録され、ガバナンスの対象となったIDについては、リアルタイムの保護が必要です。SailPointでは、AIエージェントとマシン アイデンティティを継続的に監視し、異常な行動が発生していないかをリアルタイムで判断します。承認された意図から逸脱した行動をするエージェントがあれば、プラットフォームによってその異常が明らかにされ、脅威の影響を低減する措置がただちに自動で実施されます。
References
- Approximated internal SailPoint data
Strengthen your defenses with adaptive identity
Detect risk in real time. Continuously monitor identity behavior and surface threats the moment they appear.
Adjust access dynamically. Automatically tighten or grant permissions based on risk, context, and user behavior.
Protect every identity. Secure human, machine, and third-party access across your entire environment.