ディープ ガバナンス
重要な資産へのアクセスをきめ細かく制御
重要なシステムを保護。重要なエンタープライズ アプリケーションと直接接続することで、詳細なエンタイトルメントをモデル化し、職務分掌(SoD)ポリシーを適用して、多大な損失につながるリスクを防止
基本的なアクセス制御の先へ
重要なシステムには基本的なアクセス制御だけでは不十分
標準的なシングル サイン オン(SSO)と基本的なプロビジョニングを使用すると、誰がアプリケーションにログインできるかは把握できても、ログイン後にユーザーが実際にどのような操作を実行できるかまでは制御できません。複雑なシステムにおける詳細なアクセス権限を可視化できなければ、不適切なアクセス権限の組み合わせ、不正行為、コンプライアンス違反のリスクにさらされることになります。
SailPoint導入前:
- 複雑なアプリケーション内でユーザーが実際にどのような操作を行えるかを可視化できない
- 不適切なアクセス権限の組み合わせ(職務分掌違反)を検出できず、不正行為のリスクが増大
- 複雑なプロビジョニング作業を、ミスが発生しやすい手作業のITチケット処理に依存
SailPoint導入後:
- トランザクション レベルまでの詳細なアクセスと権限に対する包括的な可視性
- 職務分掌(SoD)ポリシーをリアルタイムで適用し、リスクを未然に防止
- 厳格な最小権限エンタイトルメント モデルに基づき、プロビジョニングを正確に自動化
詳細なアクセス制御
重要なアプリケーションを保護
重要なエンタープライズ アプリケーションのための高度なガバナンス
複雑なエンタープライズ アプリケーション向けに設計された、すぐに使えるコネクタを導入することで、詳細なアクセス権限を可視化し、きめ細かく制御できます。
- 重要なシステムを保護
- ログインだけでなく、表示、編集、実行の権限を統制
- ERP、CRM、ヘルスケア アプリケーション向けの構築済みコネクタの使用
レガシー システムやサイロ化されたシステムにも自動化された統制を適用
現代的なAPIを備えていないアプリケーションもガバナンスの対象にできます。
- 管理者のワークフローを記録し、オンボーディングをクラウドソーシング
- プロビジョニングを自動化
- レガシー アプリケーションやサイロ化されたアプリケーションの死角を解消
はじめに
SailPointの実際の動作をご覧ください
SailPoint Identity Securityが、企業内のあらゆるアイデンティティを継続的かつインテリジェントに保護する仕組みをご紹介します。リアルタイムのガバナンスやライフサイクル管理の自動化から、ゼロスタンディング特権(ZSP)の適用まで、先進企業がどのようにリスクを軽減し、コンプライアンス対応を迅速化し、安全なイノベーションを推進しているかをご確認いただけます。
導入事例
業界をリードする企業からの信頼
SailPointはお客様とともに新たな可能性を切り拓いています。その確かな成果を示す導入事例をご紹介します。具体的な成果から大きな変革まで、お客様の実績は言葉よりも雄弁です。さまざまな企業が課題を克服し、その可能性を最大限に引き出すためにSailPointがどのように支援しているかをご覧ください。
少ないリソースで多くの成果
SailPointにより、コストを削減しながらより多くの成果を実現
スピーディかつシームレスな導入
複雑なプロセスをわずか数週間でシンプルに
攻撃対象領域を削減
攻撃に対して脆弱な非アクティブ アカウントや孤立アカウントを排除


SailPointコネクティビティ
SailPointでさらに実現できること
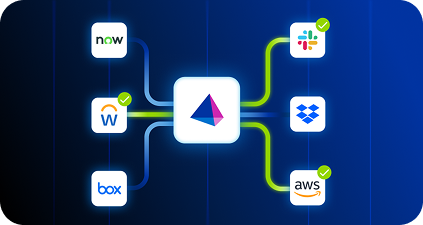
ディープ ガバナンスは、このモデルの一要素にすぎません。アプリケーション全体の可視性を確保してシャドーITを排除する方法や、企業が導入するさまざまなアプリケーションにわたってコンプライアンス対応を拡大する方法をご紹介します。
コンプライアンス (英語)
アプリケーションを迅速にガバナンスの対象にできます。SailPointでは接続を簡素化することで、対象システムのオンボーディングを迅速化し、デジタル ワークスペース全体にセキュリティ制御をすばやく拡張できます。
FAQ
ディープ ガバナンスに関するよくある質問
基本的なアクセス制御と「ディープ ガバナンス」はどう違いますか。
多くの場合シングル サイン オン(SSO)によって管理される基本的なアクセス制御では、誰がアプリケーションにログインできるかを確認します。ディープ ガバナンスでは、ユーザーがアプリケーション内でどのような操作を実行できるかまで制御します。SailPointのディープ ガバナンス コネクタは、詳細なアクセス権限とエンタイトルメントを分析・管理します。これは、複雑で重要なシステムを保護するうえで不可欠です。
SailPointは、分断されたアプリケーションをどのように扱いますか。
SailPointは、現代的なAPIを備えていないアプリケーションに対して、画面キャプチャとRPA(ロボティック プロセス オートメーション)を組み合わせて使用します。このテクノロジーを通して、管理者がアクセス権限を管理するために行う手作業の手順を記録し、そのワークフローを自動化できます。これにより、統合連携が非常に困難なレガシー システムやサイロ化されたシステムも、現代的な自動化されたガバナンスの対象にすることができます。
アダプティ ブ アイデンティティで防御を強化
リスクをリアルタイムで検知 アイデンティティの状況を継続的に監視し、脅威を検知したと同時に可視化します。
アクセス権限を動的に調整 リスク、コンテキスト、ユーザー行動に基づいて、アクセス権限を自動的に制限または付与します。
すべてのアイデンティティを保護 人、マシン、サードパーティのアクセス権限を、環境全体にわたり保護します。