기본 액세스, 그 이상
핵심 시스템에는 기본 액세스만으로는 부족합니다
표준 Single Sign-On(SSO)과 기본 프로비저닝은 애플리케이션에 누가 로그인할 수 있는지까지는 알려주지만, 로그인 이후 사용자가 실제로 무엇을 할 수 있는지까지 통제하지는 못합니다. 복잡한 시스템 내 세분화된 권한에 대한 가시성이 없으면 유해한 액세스 조합, 부정 행위, 컴플라이언스 실패에 기업이 노출될 수 있습니다.
SailPoint 도입 전:
- 복잡한 애플리케이션에서 사용자가 실제로 수행 가능한 작업에 대한 사각지대 발생
- 탐지되지 않은 유해한 액세스 조합(SoD 위반)으로 인한 사기 위험 증가.
- 복잡한 프로비저닝 작업을 수동·오류 가능성이 높은 IT 티켓에 의존.
SailPoint 도입 후:
- 트랜잭션 수준의 심층 액세스 및 권한까지 완전한 가시성 확보.
- 실시간 직무 분리(SoD) 강제로 위험을 선제적으로 차단.
- 엄격한 최소 특수 권한 권한 모델을 기반으로 프로비저닝을 자동화하고 정밀하게 수행합니다.
세분화된 액세스 제어
핵심 애플리케이션을 안전하게 보호
중요한 엔터프라이즈 앱을 위한 고도화된 거버넌스
복잡한 엔터프라이즈 애플리케이션에 맞게 설계된 즉시 사용 가능한 커넥터를 배포하여 세분화된 권한을 가시화하고 제어합니다.
- 핵심 시스템을 안전하게 보호합니다.
- 로그인 이후의 조회, 편집, 실행 권한까지 거버넌스합니다.
- ERP, CRM, 헬스케어 애플리케이션용 사전 구축 커넥터를 활용합니다.
레거시·사일로 시스템을 자동화된 제어 체계로 통합
최신 API가 없는 애플리케이션도 거버넌스 범위로 편입합니다.
- 관리자 워크플로를 기록해 온보딩을 크라우드소싱 방식으로 확장합니다.
- 프로비저닝을 자동화합니다.
- 레거시 및 사일로형 애플리케이션의 가시성 사각지대를 해소합니다.
시작하기
SailPoint를 직접 확인해 보세요
SailPoint 아이덴티티 보안(Identity Security)이 전사 모든 아이덴티티에 연속적이고 지능적인 보호를 제공하는 방식을 확인해 보십시오. 실시간 거버넌스, 자동화된 라이프사이클 관리, 제로 스탠딩 특수 권한(Zero Standing Privilege) 적용까지 선도 기업이 리스크를 낮추고 컴플라이언스를 가속화하며 안전한 혁신을 실현하는 과정을 직접 확인할 수 있습니다.
고객 성공 사례
선도 기업이 신뢰하는 선택
실질적인 성과와 강력한 성공 사례를 바탕으로, 가능성의 기준을 다시 세우고 있습니다. 정량화 가능한 결과부터 판도를 바꾸는 비즈니스 임팩트까지, 고객사의 성과가 그 자체로 가치를 증명합니다. 귀사와 같은 기업이 과제를 극복하고 잠재력을 온전히 실현할 수 있도록 지원한 사례를 확인해 보십시오.
적은 리소스로 더 큰 성과
비용은 줄이고 성과는 높이는 방법을 확인해 보십시오.
빠르고 매끄러운 통합
복잡하게 느껴지십니까? 몇 주 만에 단순화 효과를 입증했습니다.
공격 표면 축소
공격에 취약한 비활성 또는 오너 없는 계정을 제거합니다.
관련 리소스
SailPoint 커넥티비티 리소스를 살펴보세요
SailPoint 연결성
추가로 달성할 수 있는 성과를 확인하세요
심층적인 거버넌스는 이 모델의 한 부분일 뿐입니다. 완벽한 애플리케이션 가시성을 확보하여 섀도 IT를 제거하거나, 기업에서 도입하는 다양한 애플리케이션 전반에 걸쳐 규정 준수를 확장하는 방법을 알아보세요.
가시성
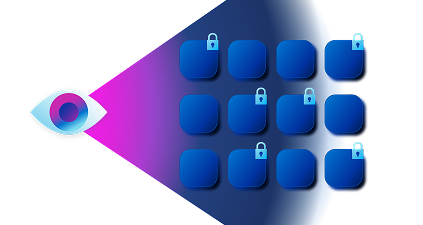
관리되지 않는 섀도우 IT를 식별하십시오. SailPoint는 경량 브라우저 확장 프로그램과 디스커버리 커넥터로 전체 애플리케이션 환경을 지속적으로 매핑합니다.
컴플라이언스
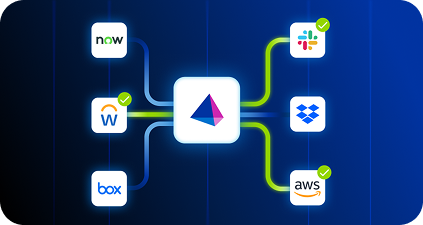
애플리케이션을 신속하게 거버넌스 체계로 편입하십시오. SailPoint는 연결을 단순화해 대상 시스템을 빠르게 온보딩하고 디지털 워크스페이스 전반에 보안 통제를 신속히 확장할 수 있도록 지원합니다.
자주 묻는 질문
아이덴티티 보안 패브릭(Identity Security Fabric) 관련 주요 질문
기본 액세스와 ‘심층 거버넌스’의 차이는 무엇입니까?
기본 액세스는 보통 Single Sign-On(SSO)으로 관리되며, 애플리케이션에 로그인할 수 있는 대상을 확인하는 수준에 해당합니다. 딥 거버넌스는 한 단계 더 나아가, 애플리케이션 내부에서 사용자가 수행할 수 있는 작업까지 통제합니다. SailPoint의 딥 거버넌스 커넥터는 세분화된 사용 권한과 작업 권한(엔타이틀먼트)을 분석·관리하며, 복잡하고 중요한 핵심 시스템을 안전하게 보호하는 데 필수적입니다.
SailPoint는 ‘비연결형(disconnected)’ 애플리케이션을 어떻게 처리합니까?
최신 API를 제공하지 않는 애플리케이션의 경우 SailPoint는 화면 캡처와 Robotic Process Automation(RPA)을 결합해 활용합니다. 해당 기술을 통해 관리자가 액세스를 관리하기 위해 수행하던 수동 단계를 기록한 뒤, 그 워크플로를 자동화할 수 있습니다. 그 결과 통합이 가장 까다로운 레거시 및 사일로 시스템까지도 현대적이고 자동화된 거버넌스 모델로 관리할 수 있습니다.
적응형 아이덴티티로 방어 강화
실시간으로 위험을 감지합니다. 아이덴티티 행동을 지속적으로 모니터링하고 위협이 나타나는 즉시 위협을 식별합니다.
액세스를 동적으로 조정합니다. 위험, 컨텍스트 및 사용자 행동에 따라 자동으로 권한을 축소시키거나 부여합니다.
모든 아이덴티티를 보호합니다. 전체 환경에서 인간, 머신 및 서드파티 액세스를 보호합니다.