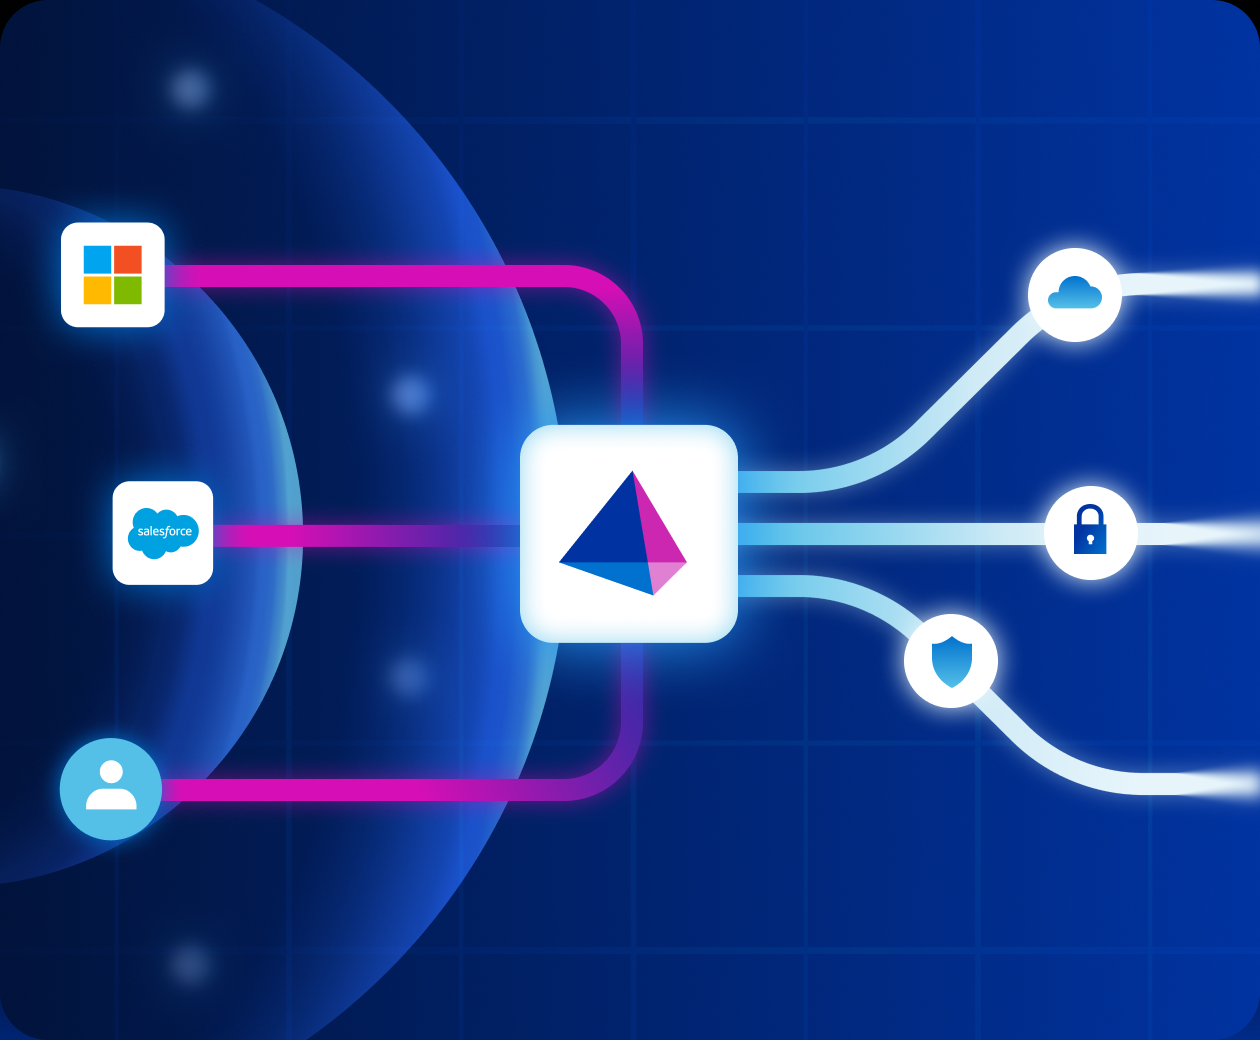
대규모 환경 연결성
모든 애플리케이션이 동일하지는 않습니다
현대 기업은 클라우드 SaaS, 핵심 ERP, 맞춤형 소프트웨어, 새롭게 부상하는 AI 에이전트까지 아우르며 수천 개의 애플리케이션을 운영합니다. 획일적인 단일 모델을 적용하면 저위험 시스템까지 과도하게 거버넌스하여 비즈니스 속도를 저해하거나, 핵심 시스템이 충분히 보호되지 못하는 문제가 발생합니다. SailPoint는 위험 수준에 맞춰 거버넌스의 깊이를 조정하는 유연한 접근 방식을 제공합니다.
SailPoint 도입 전:
- 관리되지 않는 섀도 IT, 브라우저 기반 도구, AI 에이전트 전반에서 보안 사각지대가 빠르게 확산됩니다.
- 온보딩 병목으로 인해 보안팀은 비즈니스 속도와 컴플라이언스 사이에서 선택을 강요받습니다.
- 복잡한 커스텀 통합 장벽으로 인해 분리된 시스템은 모니터링 사각지대에 남습니다.
- 감사 준비는 수동 스프레드시트와 단절된 특수 권한 검토에 의존합니다.
SailPoint 도입 후:
- 사용자 액세스 경로, 브라우저 도구, CMDB 항목, AI 시스템 전반의 가시성을 즉시 확보합니다.
- 사전 구축 커넥터와 자동화된 빌드 도구로 앱 온보딩을 가속화합니다.
- RPA와 지원형 워크플로 자동화를 통해 레거시 및 커스텀 앱까지 거버넌스를 확장합니다.
- 미션 크리티컬 시스템에 대해 심층적이며 감사 대비가 가능한 통제와 세분화된 권한을 적용합니다.
핵심 기능
진화하는 거버넌스를 실행으로 구현합니다
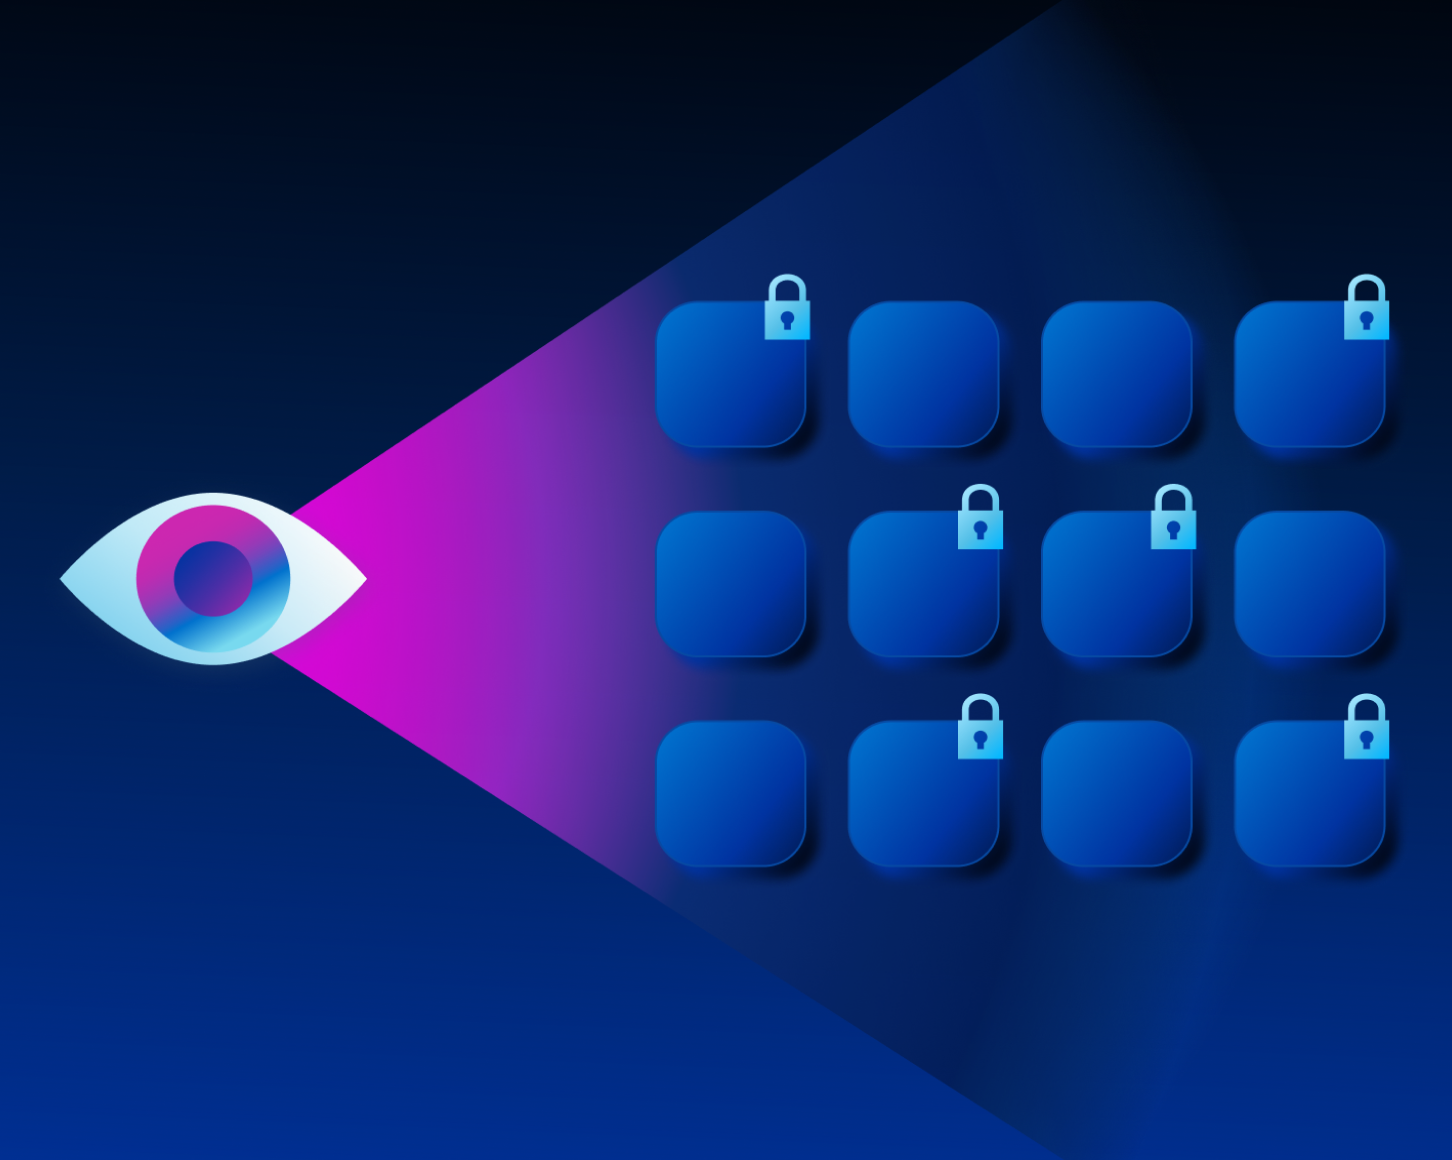
전사 애플리케이션 환경을 완전하게 파악하십시오. SailPoint는 디스커버리 커넥터와 경량 브라우저 확장 기능을 결합해 숨겨진 액세스 경로를 찾아냅니다. 누가 무엇에 액세스하는지, 어떤 방식으로 연결하는지, 그 이면의 보안 위험이 무엇인지까지 식별함으로써 추정이 아닌 실제 노출 수준을 기준으로 온보딩 우선순위를 정할 수 있는 객관적 인벤토리를 구축합니다.
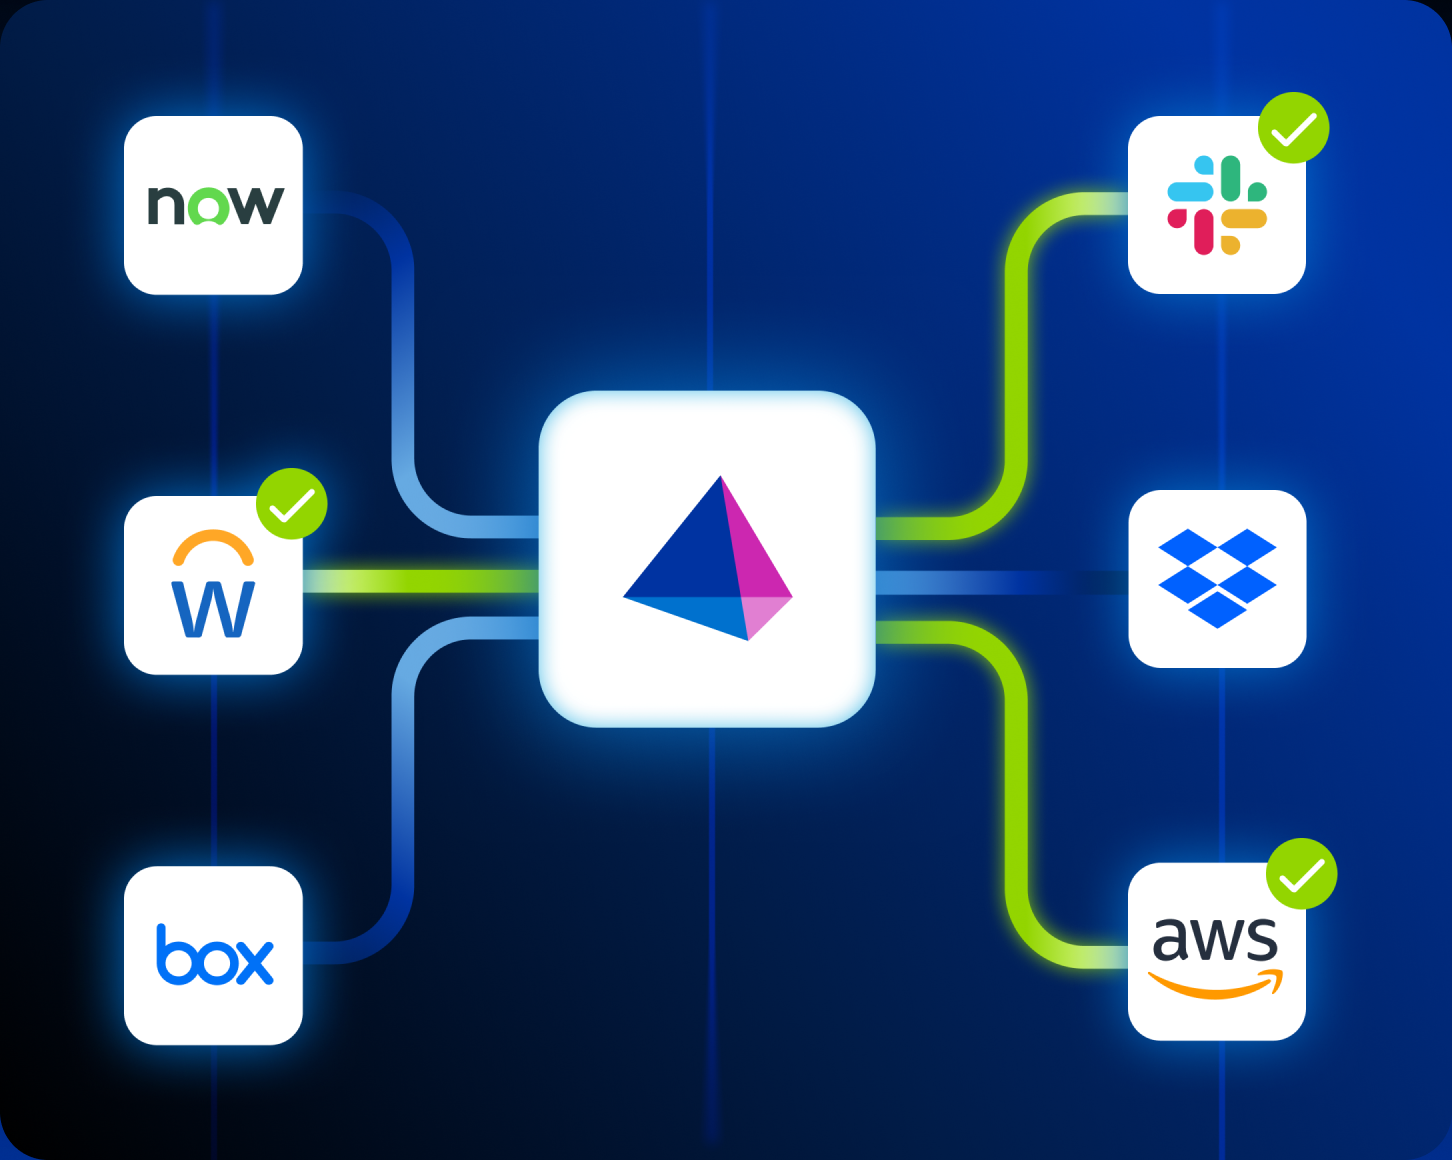
애플리케이션을 수초 만에 거버넌스 체계로 편입할 수 있습니다. SailPoint는 수백 개의 주요 SaaS 및 클라우드 애플리케이션을 대상으로, 신속한 컴플라이언스 연계를 기반으로 통합을 간소화합니다. 구성 복잡성을 제거하여 대상 시스템을 즉시 온보딩하고, 전문 IT 리소스나 커스텀 개발 없이도 디지털 워크스페이스 전반으로 보안 통제를 빠르게 확장할 수 있습니다.
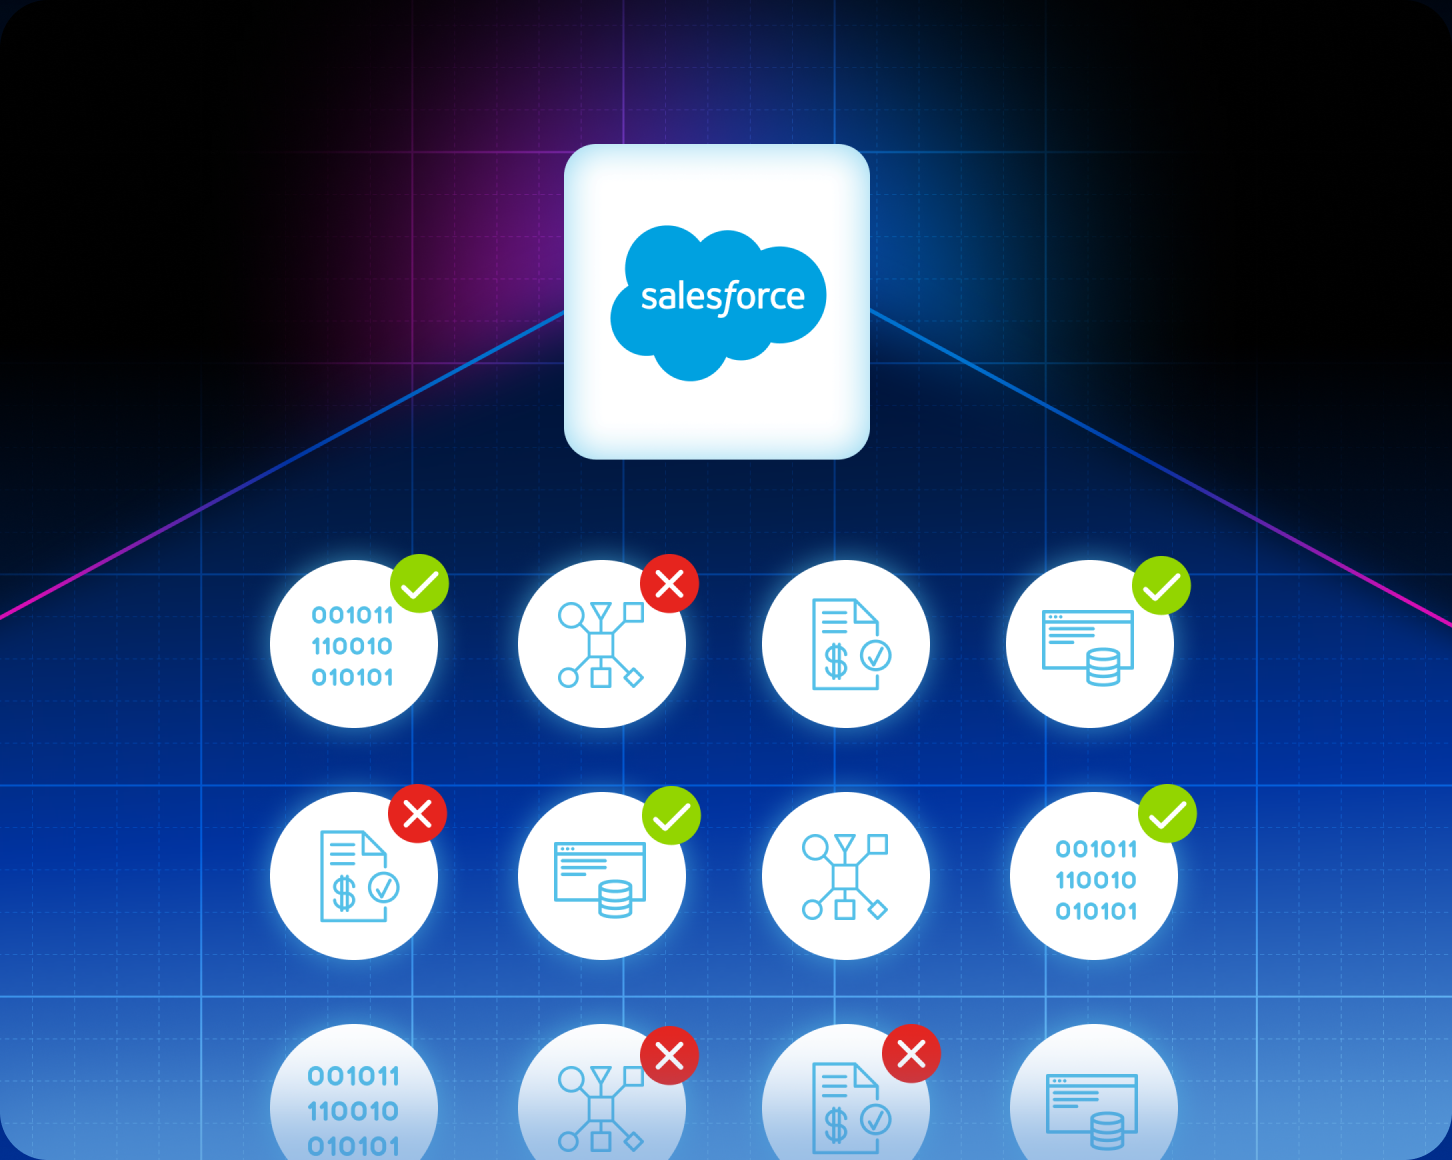
심층 거버넌스 커넥터로 정교한 통제를 적용할 수 있습니다. SailPoint는 귀사의 핵심 엔터프라이즈 애플리케이션에 고도화된 보안을 제공합니다. 세분화된 엔타이틀먼트를 모델링하고, 엄격한 업무 분리(SoD) 정책을 적용하며, 감사 대응이 가능한 컴플라이언스 증적을 생성함으로써 액세스 실패 시 재무·운영·규제 측면의 영향이 가장 큰 핵심 시스템을 안전하게 보호합니다.
엔터프라이즈 커넥터 카탈로그
즉시 적용 가능한 엔터프라이즈 연결성
귀사가 매일 운영하는 핵심 플랫폼과 클라우드 서비스에 손쉽게 연결할 수 있습니다. SailPoint는 SCIM, REST, JDBC, 그리고 커스텀 플랫폼 프로토콜을 위한 표준 기반 지원을 바탕으로 심층적인 통합을 제공합니다.




커넥터 유형
요구사항에 맞춘 커넥터
숨은 앱을 찾아내세요
전체 IT 환경 전반에서 비관리형 SaaS, 브라우저 앱, CMDB 항목, 섀도 AI 도구를 식별합니다.
- 비관리형 브라우저 액세스와 섀도 IT를 조기에 탐지합니다.
- 애플리케이션 인벤토리를 CMDB 및 IDP 플랫폼과 동기화합니다.
- 실사용 현황과 리스크 노출도를 기반으로 온보딩 우선순위를 정합니다.
정책 적용 신속화
사전 구축된 통합으로 애플리케이션을 빠르게 온보딩하고, 신속한 액세스 인증과 정책 점검을 수행합니다.
- 최소한의 설정 시간으로 수백 개의 사전 구축 커넥터를 배포합니다.
- 비즈니스 애플리케이션 전반에서 광범위한 액세스 인증을 수행합니다.
세분화된 리스크 제어
미션 크리티컬 시스템을 위해 세분화된 권한 모델링, SoD 규칙, 감사 대응형 통제를 강제 적용합니다.
- 가장 중요한 애플리케이션 전반에서 복잡한 권한 세트를 모델링합니다.
- 유해 조합 및 업무 분리(SoD) 규칙을 자동으로 적용합니다.
- 규제 요구사항에 대비한 감사 대응형 컴플라이언스 보고서를 제공합니다.
민감 데이터 보호
클라우드, SaaS 및 온프레미스 환경 전반에서 사람, 머신, AI 에이전트의 데이터 거버넌스와 보호를 수행합니다.
- Microsoft 365, Google Drive, AWS S3, Snowflake 등 핵심 데이터 전반에 아이덴티티 거버넌스를 연결합니다.
- 리포지토리 전반의 민감 데이터를 식별하고, 누가 액세스 권한을 보유하고 있는지 파악합니다.
- 위험한 액세스를 식별하고, 최소 특수 권한 거버넌스를 민감 데이터까지 확장합니다.
모든 AI 에이전트와 NHI 파악
SailPoint Agentic Fabric는 AI 에이전트를 포괄적으로 디스커버리합니다. 방대한 커넥터 라이브러리를 기반으로 모든 NHI에 대한 단일 진실 공급원을 보장합니다.
- 머신 액세스 경로와 에이전트 자격 증명 위험을 자동으로 식별합니다.에이전트형 플랫폼, 애플리케이션, 브라우저, 엔드포인트, API 게이트웨이에 연결합니다.
- 사각지대 제거를 위해 인간 소유자, 자격 증명, 권한, 민감 데이터 간 관계를 매핑합니다.
- EDR 및 SIEM 플랫폼과 통합해 실시간 위협 신호를 중앙 제어 플레인으로 연동합니다.
SailPoint 앱을 구축하고 맞춤화하세요
귀사 생태계 전반으로 아이덴티티 거버넌스를 확장하십시오. 오픈 API, 개발자 툴킷, 파트너 프로그램에 액세스하여 모든 애플리케이션 통합을 구축·맞춤화할 수 있습니다.
성공 사례
선도 기업이 신뢰하는 선택
검증된 성과와 강력한 성공 사례를 기반으로 가능성의 기준을 새롭게 정의합니다. 측정 가능한 결과부터 판도를 바꾸는 비즈니스 임팩트까지, 고객사의 성과가 가치를 증명합니다. 귀사와 유사한 기업이 과제를 극복하고 잠재력을 실현하도록 SailPoint가 어떻게 지원했는지 확인해 보십시오.
업무 효율을 즉시 높이세요
온보딩 프로세스를 간소화하여 시간을 절감하고 지연을 줄이세요.
신규 입사자 온보딩 시간 93% 단축. ¹
생산성을 되찾으세요
자동화로 인력을 전략적·고부가가치 업무에 집중할 수 있습니다.
재인증 캠페인당 15시간 이상 절감.²
공격 표면 축소
공격에 취약한 비활성 계정 및 고아 계정을 제거합니다.
불필요한 Active Directory 계정 30,000개를 비활성화했습니다. ³
관련 리소스
SailPoint 커넥티비티 리소스 살펴보기

자주 묻는 질문
SailPoint 커넥티비티에 대한 주요 질문
SailPoint Connectivity란 무엇입니까?
SailPoint Connectivity는 최신 SaaS 및 클라우드 플랫폼부터 레거시 애플리케이션과 맞춤 개발 앱까지, 애플리케이션 환경 전반을 보호하도록 설계된 유연한 프레임워크입니다. 모든 애플리케이션에 동일한 수준의 통제가 필요한 것은 아닙니다. SailPoint의 단계적 접근 방식은 고객사의 요구에 맞춰 확장됩니다. 먼저 완전한 가시성을 확보한 뒤, 대규모 환경에 폭넓은 컴플라이언스를 적용하고, 미션 크리티컬 시스템에는 심층적이고 세분화된 거버넌스를 강제할 수 있습니다.
SailPoint는 클라우드와 온프레미스 애플리케이션을 모두 지원합니까?
예. SailPoint는 커넥티비티에 유연한 하이브리드 접근 방식을 제공합니다. 클라우드 기반 애플리케이션을 위한 포괄적인 SaaS 커넥티비티는 물론, 레거시·분리형·온프레미스 시스템을 보호할 수 있도록 Virtual Appliance(VA) 기반 커넥터와 RPA(Robotic Process Automation) 통합을 제공합니다.
SailPoint의 AI 기반 애플리케이션 온보딩이란 무엇입니까?
SailPoint Application Onboarding은 AI 기반 기능으로, 신규 애플리케이션을 거버넌스 체계로 편입하는 데 필요한 시간과 노력을 획기적으로 줄입니다. 거버넌스가 적용되지 않은 앱을 탐지하고 최적의 연결 방식을 권고하며, AI를 통해 계정을 아이덴티티에 정확히 매핑해 수작업 설정의 복잡성을 낮춥니다.
SailPoint Accelerated Application Management란 무엇입니까?
SailPoint Accelerated Application Management는 애플리케이션 거버넌스를 위한 확장형 솔루션으로, 애플리케이션 환경 전반에 대한 가시성을 제공해 즉각적인 애플리케이션 인텔리전스를 확보하도록 지원합니다. 기업은 애플리케이션 인벤토리와 소유권은 물론, 전사 사용자 활동과 위험한 액세스까지 폭넓게 파악할 수 있습니다. 이를 기반으로 애플리케이션 환경을 위험 기반 관점에서 평가하고, 거버넌스가 필요한 애플리케이션의 우선순위를 정하며, 부적절한 액세스의 시정 조치를 원활하게 추진할 수 있습니다.
또한 SailPoint의 간소화된 통합을 활용해, 기존 온보딩에서 발생하던 지연 없이 핵심 아이덴티티 보안 기능을 신속히 적용할 수 있습니다. 그 결과, 기업은 최우선 핵심 애플리케이션을 선별적으로 온보딩하고 거버넌스하여 컴플라이언스 요구사항을 즉시 충족할 수 있습니다. 이는 프로그램 성숙도에 맞춰 전사 아이덴티티 거버넌스로 확장할 기반을 마련하는 동시에, 전반적인 위험을 낮추는 데 기여합니다.
SailPoint Connectivity의 장점은 무엇입니까?
핵심 장점은 모든 조직에 동일하게 적용되는 단일 아이덴티티 모델의 마찰을 제거하는 유연하고 단계적인 접근 방식에 있습니다. 이를 통해 섀도우 IT와 AI 도구를 포함한 전체 환경에 대한 포괄적 가시성을 빠르게 확보하여 가치 실현 시간을 단축할 수 있습니다.
이후에는 AI 기반 온보딩과 100개 이상의 사전 구축 커넥터를 활용해, 대규모 환경에서도 광범위하고 일관된 거버넌스를 적용할 수 있습니다. 동시에 가장 중요하고 규제가 엄격한 애플리케이션에는 보다 전문적이고 심층적인 거버넌스 제어를 집중적으로 적용할 수 있습니다. 그 결과, 비즈니스 속도를 저해하지 않으면서도 최대 수준의 보안 범위와 컴플라이언스를 확보할 수 있습니다.
다음 단계로 나아갈 준비가 되셨습니까?
적응형 아이덴티티를 실무에 적용하십시오
SailPoint가 아이덴티티 보안의 표준을 제시하며 기업의 위험을 낮추고, 확장에 대한 확신을 높이며, 다음 변화에 선제적으로 대응하도록 지원하는 방식을 확인해 보십시오.