SailPoint Human Fabric
실시간 인간 거버넌스
Identity Security Cloud의 진화로, AI 기반 적응형 아이덴티티 거버넌스를 제공해 기업을 보호합니다.
실시간 거버넌스: 일회성 검토를 적응형 상시 액세스 제어로 대체합니다.
AI 기반 인텔리전스: 위험 액세스를 식별하고 제로 스탠딩 특수 권한을 자동 적용합니다.
연속 대응: 침해로 이어지기 전 아이덴티티 위협을 탐지·조치합니다.
과제 및 해결 방안
정적·사후 대응형 아이덴티티에서 적응형 실시간 제어로
액세스는 멈춰 있지 않습니다. 역할이 바뀌고 프로젝트가 종료되며 구성원이 이탈하지만, 정기·정적 검토는 이를 따라가지 못합니다. 그 틈에서 상시 특수 권한이 조용히 누적되고, 공격자가 먼저 발견하는 순간 리스크가 현실화됩니다. Human Fabric은 거버넌스를 ‘상시’ 체계로 전환해 매 순간 최소 특수 권한을 강제하고, 환경을 항상 감사 대비 상태로 유지합니다.
SailPoint 도입 전:
- 시점 기반 검토로 인해 수개월 단위의 공백이 생기며, 비인가·장기 미사용·과도한 액세스가 보이지 않게 누적됩니다.
- 상시 특수 권한이 ‘항상 활성’ 상태로 유지되면서 각 침해 사고의 피해 범위를 키우고 자격 증명 탈취를 유발합니다.
- 인증 피로도가 높아지면 형식적 승인(러버 스탬핑)이 늘어나고, 캠페인은 적체 해소에 그친 채 실제 위험은 줄지 않습니다.
- 수동 프로비저닝은 입사·이동·퇴사 이벤트 속도를 따라가지 못해 액세스가 최신 상태에서 벗어납니다.
SailPoint 도입 후:
- 실시간 거버넌스가 액세스를 지속 평가해, 위험이 인시던트로 번지기 전 노출 구간을 차단합니다.
- JIT(Just-in-time) 액세스는 제로 스탠딩 특수 권한을 적용해, 필요한 시점과 기간에만 권한을 부여합니다.
- AI 기반 인증이 저위험 액세스를 자동 인증해, 검토자는 중요한 이상 징후에만 집중할 수 있습니다.
- 조직 변화에 맞춰 액세스를 자동으로 프로비저닝하고, 조정하며, 시정하는 자율형 아이덴티티 프로그램입니다.
지원 방식
지속형 클라우드 네이티브 아이덴티티 보안
보이지 않는 것은 거버넌스할 수 없습니다. SailPoint Human Fabric은 전사 모든 인간 아이덴티티에 대한 지속적인 단일 가시성을 제공합니다. 숨겨진 권한을 드러내고, 민감 데이터로 이어지는 액세스 경로를 추적하며, 최신 상태로 유지되는 인력 현황을 명확하게 파악할 수 있습니다.
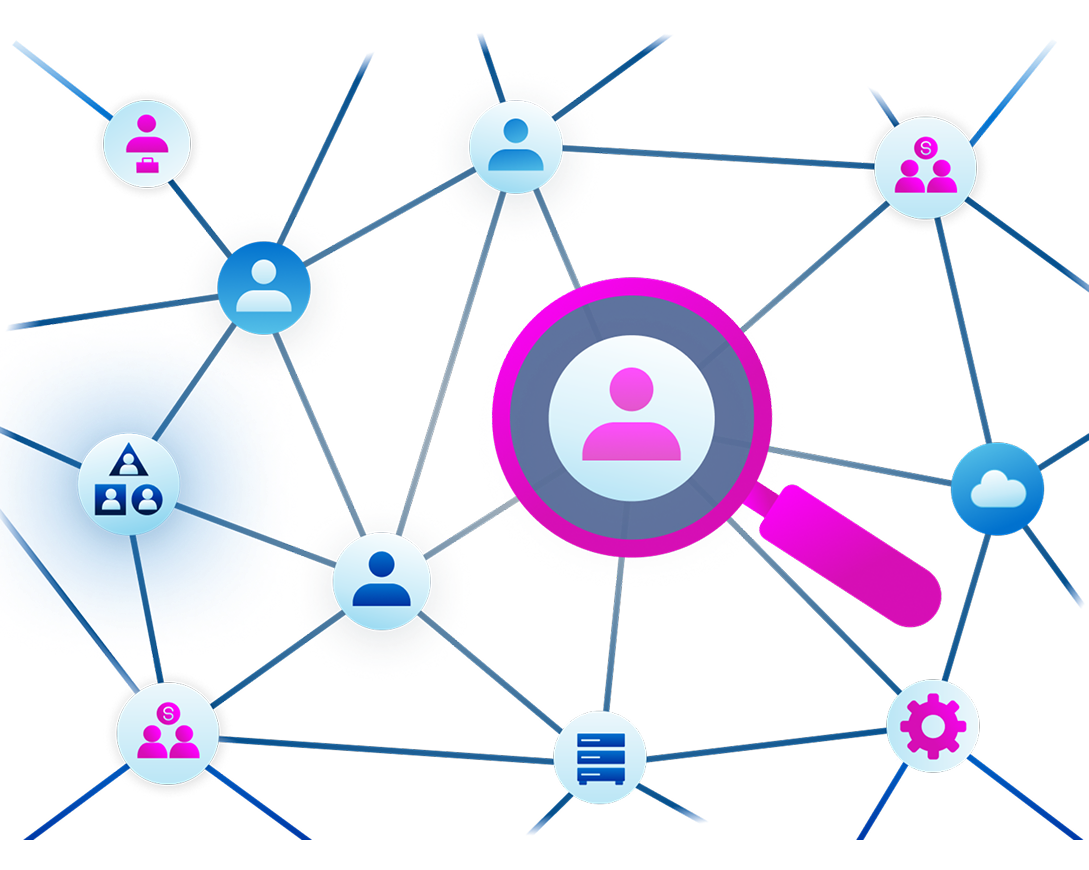
리스크를 인지하는 것만으로는 충분하지 않습니다. SailPoint Human Fabric은 정책 기반 액세스 요청, AI 기반 인증, 그리고 유해한 권한 조합을 부여 전에 차단하는 업무 분리(SoD) 강제 적용을 통해 액세스를 비즈니스 의도에 맞게 정렬합니다. 최소 특수 권한은 주기적 대응이 아니라, 지속적으로 유지되는 상태가 됩니다.
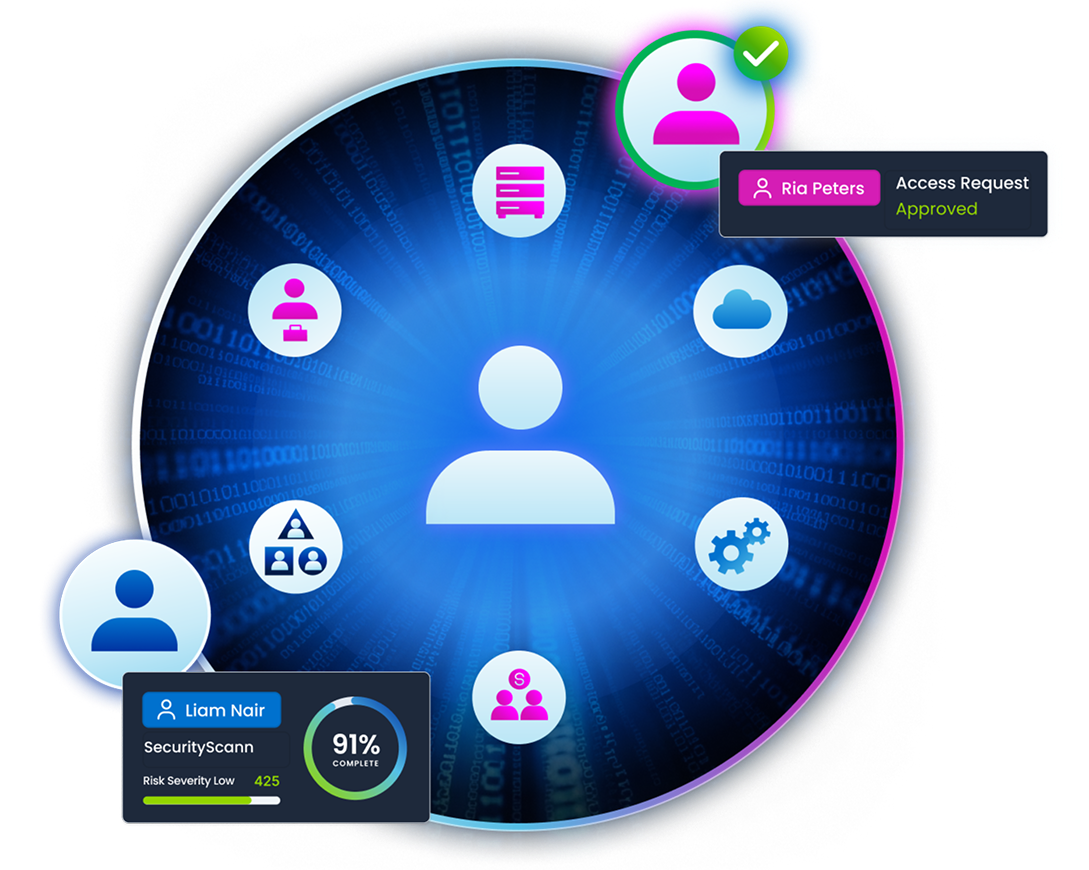
머신 속도 환경에서는 수동 통제가 더 이상 유효하지 않습니다. SailPoint Human Fabric는 적시(JIT) 액세스 제어, 지속적 행동 모니터링, 드리프트 탐지를 기반으로 런타임 단계에서 보호를 실행합니다. 이상 징후 발생 시 세션을 종료하고 액세스를 자동 회수하는 동시에, SOC에 전체 아이덴티티 컨텍스트를 제공합니다. 경고에 그치지 않고 실행하는 자율형 시스템입니다.
활용 사례
SailPoint Human Fabric을 전사에 적용해 가치를 실현합니다
사고 발생 전 위험을 선제적으로 파악합니다
보이지 않는 것은 보호할 수 없습니다. 전사 환경 전반에서 누가 무엇에 액세스하는지에 대한 통합적이고 신뢰할 수 있는 관점을 확보하고, 취약 지점을 사고로 이어지기 전에 선제적으로 식별합니다.
- 전체 환경에서 누가 무엇에 왜 액세스하는지 추적합니다.
- 휴면 계정, 과도한 권한, 권한 드리프트를 실시간으로 탐지합니다.
- 단순한 계정 목록을 살아있는 맥락 기반의 리스크 관점으로 전환합니다.
과도한 액세스 권한 축소
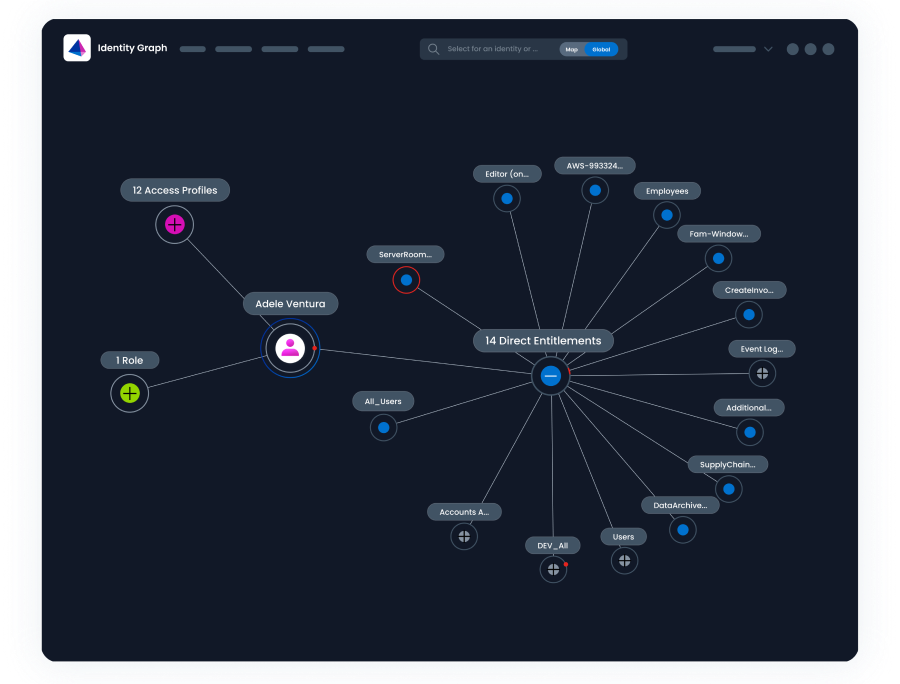
인사 이동, 팀 변경, 신규 프로젝트 수행 과정에서 액세스가 누적됩니다. 오래되었거나 과도한 권한을 지속적으로 찾아 제거해 공격 표면을 줄이십시오.
- 특수 권한이 누적되기 시작하는 즉시 탐지
- 분기 1회가 아닌, 오래된 권한을 자동으로 시정
- 모든 아이덴티티를 진정한 최소 특수 권한 상태로 지속적으로 유지합니다.
고비용 위반 방지
대규모의 획일적 인증 캠페인은 형식적 승인과 통제 약화로 이어집니다. 검토 역량을 실제 위험에 집중하고, 매일 감사 대응 태세를 유지하십시오.
- 저위험 액세스는 자동 인증하고, 고위험 이상 징후만 식별합니다.
- 감사 증적을 자동 수집해 최신 상태로 유지하고, 필요 시 즉시 활용할 수 있도록 합니다.
- 필요할 때마다 감사 대응 보고서를 생성해 막판 대응을 줄입니다.
요청 시 액세스 부여
상시 활성화된 특수 권한은 공격자에게 지속적인 표적이 됩니다. 필요한 시점에만 상승된 액세스를 프로비저닝하고, 불필요해지는 즉시 제거하십시오.
- JIT 액세스로 제로 스탠딩 특수 권한을 강제 적용합니다
- 요청 시점에 컨텍스트, 정책, 위험을 정밀 평가합니다
- 활성 세션을 재점검하고 위험 변동 즉시 권한을 회수합니다
실시간 보호
유출된 자격 증명은 인간이 대응하기도 전에 실질적인 피해를 유발할 수 있습니다. 확산되기 전에 이상 행위를 탐지하고 머신 속도로 차단합니다.
- 런타임 및 세션 내 위험 신호를 지속적으로 점수화합니다.
- 이상 징후 발생 즉시 활성 세션을 종료하고 액세스를 회수합니다.
- 실시간 아이덴티티 컨텍스트를 SOC 워크플로우에 바로 연동합니다.
자율형 아이덴티티 보안
조직이 성장할수록 수동 IAM은 한계에 부딪힙니다. SailPoint의 자율형 아이덴티티 솔루션이 액세스를 상시 모니터링하고 변화에 맞춰 조정·수정하여, 성장이 통제 수준을 앞지르지 않도록 지원합니다.
- 수작업 없이 액세스를 자동으로 정렬 상태로 유지
- 역할·팀·속성 변화에 맞춰 액세스를 실시간으로 조정
- IT 오버헤드 추가 없이 아이덴티티를 수천에서 수백만까지 확장
고급 기능
아이덴티티 보안 솔루션을 한 단계 더 고도화하세요
SailPoint는 AI 중심 엔터프라이즈를 위한 적응형 아이덴티티의 미래를 정의합니다. 포괄적인 비전과 AI 기반 플랫폼을 바탕으로 인간 및 비인간 등 모든 아이덴티티를 보호하여 리스크를 강력한 경쟁 우위로 전환하고, 확신 있는 AI 혁신을 지원합니다.
성공 사례
선도 기업이 신뢰하는 선택
검증된 성과와 설득력 있는 성공 사례를 기반으로, ‘가능성’의 기준을 새롭게 정의합니다. 정량적으로 확인되는 결과부터 비즈니스 판도를 바꾸는 영향까지, 고객사의 성과가 모든 것을 증명합니다. 귀사와 같은 기업이 과제를 극복하고 잠재력을 실현하도록 어떻게 지원했는지 확인해 보십시오.
업계 리더의 선택
선도 기업이 선택한 플랫폼으로 임직원 보안을 강화합니다.
Fortune 500 기업 중 SailPoint 고객사 비율1
인력 생산성 향상
팀이 더 높은 가치의 업무에 집중할 수 있도록 지원합니다.
헬프데스크 문의 건수 감소2
액세스 위험 최소화
프로세스 자동화로 온보딩·오프보딩 소요 시간을 단축합니다.
더 빠른 액세스 프로비저닝 및 디프로비저닝3
관련 리소스
SailPoint Human Fabric를 더 깊이 살펴보세요


자주 묻는 질문
SailPoint Human Fabric에 대한 주요 질문
SailPoint Human Fabric은 무엇이며, Identity Security Cloud(ISC)를 어떻게 발전시키나요?
SailPoint Human Fabric은 Identity Security Cloud의 진화형 모델입니다. 기업이 정적·시점 기반 컴플라이언스에서 실시간 인간 거버넌스로 전환하도록 지원함으로써 엔터프라이즈 보안을 현대화합니다. 또한 제로 스탠딩 특수 권한을 강제하고, 리스크에 대한 지속적 가시성을 제공하며, 위협 대응을 자동화함으로써 SailPoint는 아이덴티티 리스크를 줄이고 컴플라이언스 피로도를 대폭 완화하며, 비즈니스 혁신을 안전하게 가속화합니다.
SailPoint Human Fabric의 3대 가치 축은 무엇인가요?
SailPoint Human Fabric은 Discover, Govern, Protect라는 3대 핵심 가치 축을 기반으로 설계되었습니다. Discover는 아이덴티티 사각지대를 발굴하고, 누가 무엇에 어디서 왜 접근하는지에 대한 선제적 AI 기반 인사이트를 제공합니다. Govern은 액세스 정책을 지속적으로 검증·집행하여, 수동 검토 피로 없이도 액세스의 유효성이 유지되는지 확인합니다. Protect는 런타임 보안과 제로 스탠딩 특수 권한을 강제해 공격 표면을 적극적으로 축소하고, 침해된 계정을 실시간으로 격리합니다.
글로벌 기업이 아이덴티티 보안을 위해 SailPoint를 신뢰하는 이유는 무엇인가요?
당사는 업계에서 신뢰받는 리더로서 Fortune 500 기업의 53%, Forbes Global 2000 기업의 28%가 당사 솔루션을 사용하고 있습니다. 당사 플랫폼은 보안을 유지한 상태에서 안정적으로 확장되는 것이 검증되어 있으며, 일관된 보호를 제공하는 동시에 조직의 요구 변화에 맞춰 지속적으로 진화합니다. 액세스 의사결정 자동화부터 컴플라이언스 효율화까지, 당사 솔루션은 아이덴티티 보안을 ‘과제’에서 ‘비즈니스 실행 기반’으로 전환합니다.
AI와 머신러닝은 아이덴티티 보안 태세를 어떻게 강화하나요?
당사 플랫폼은 고도화된 AI와 머신러닝을 기반으로 더 정교하고 신속한 액세스 의사결정을 지원합니다. Access Modeling과 Identity Outliers와 같은 기능을 통해 위험을 선제적으로 식별하고, 이상 행위를 탐지하며, 동종 집단 비교를 기반으로 최적 역할을 추천할 수 있습니다. 이러한 복잡한 의사결정을 자동화함으로써 IT 팀의 부담을 줄이고 최소 권한 액세스가 일관되게 적용되도록 보장합니다.
SailPoint는 컴플라이언스와 감사를 어떻게 간소화하나요?
당사는 지속적 컴플라이언스 관리를 지원하여 감사 시즌의 부담을 줄입니다. Compliance Management 모듈을 통해 액세스 정책을 자동으로 적용하고, 사용자 권한에 대한 완전한 가시성을 바탕으로 감사를 수행할 수 있습니다. 이를 통해 컴플라이언스를 손쉽게 입증하고, 비용 부담이 큰 위반을 예방하며, 거버넌스에 수반되는 수작업을 대폭 줄일 수 있습니다.
SailPoint와 함께라면 우리 조직은 얼마나 빠르게 확장할 수 있나요?
SailPoint Human Fabric은 빠른 가치 실현(Time-to-Value)에 최적화되어 있습니다. Accelerated Application Management와 같은 기능을 통해 엔터프라이즈 애플리케이션 전반의 가시성을 즉시 확보하고, 온보딩을 단순화할 수 있습니다. 또한 본 솔루션은 SaaS 기반이며 확장 가능한 SailPoint Atlas를 기반으로 구축되어, 신속한 배포와 효율적인 거버넌스를 동시에 구현합니다. 이를 통해 비즈니스 성장 속도에 맞춰 보안 체계도 함께 확장할 수 있습니다.
Just-In-Time(JIT) 액세스란 무엇이며, 제로 트러스트 아키텍처를 어떻게 지원하나요?
Just-In-Time 액세스는 업무 수행에 필요한 특정 시간 동안에만 상향된 특수 권한을 부여하고, 작업이 완료되는 즉시 자동으로 회수합니다. 공격자가 노리는 ‘항시 활성화된 지속적 액세스’를 제거함으로써 제로 스탠딩 특수 권한을 구현합니다. 또한 제로 트러스트를 직접 지원합니다. 어떤 아이덴티티도 상시 특수 권한을 보유하지 않으며, 모든 요청은 실시간 컨텍스트와 위험을 기준으로 평가되고, 액세스는 실제로 필요할 때에만 프로비저닝됩니다.
AI는 비즈니스 관리자와 IT 팀이 더 나은 액세스 의사결정을 내리는 데 어떻게 도움이 되나요?
AI는 승인 판단을 어렵게 만드는 복잡성을 줄이고, 중요한 항목만 선별해 제시함으로써 ‘형식적 승인(러버 스탬핑)’을 방지합니다. 일상적이고 저위험한 액세스는 자동으로 인증하고, 고위험 이상 징후는 추가 검토가 가능하도록 표시합니다. 또한 난해한 기술적 엔타이틀먼트(권한)를 비즈니스 담당자도 이해할 수 있는 평이한 설명으로 변환합니다. 사용되지 않거나 오래된 액세스를 드러내는 사용 텔레메트리와 결합하면, AI는 팀이 더 빠르고 더 정교하게 근거 기반 의사결정을 내릴 수 있도록 필요한 맥락을 제공합니다.
Strengthen your defenses with adaptive identity
Detect risk in real time. Continuously monitor identity behavior and surface threats the moment they appear.
Adjust access dynamically. Automatically tighten or grant permissions based on risk, context, and user behavior.
Protect every identity. Secure human, machine, and third-party access across your entire environment.