IdentityIQ
확신을 갖고 액세스를 거버넌스하고 확장하십시오
SailPoint IdentityIQ®는 복잡한 엔터프라이즈 및 하이브리드 환경에 맞춰 설계된 업계 선도 아이덴티티 거버넌스 및 관리(IGA) 플랫폼입니다.
온프레미스 시스템과 클라우드 애플리케이션 전반에서 완전한 가시성을 제공합니다.
액세스 라이프사이클을 자동화하고 엄격한 정책 통제를 적용하며, 아이덴티티 관련 보안 위험을 선제적으로 완화합니다.
현대 글로벌 엔터프라이즈의 규모와 기술적 복잡성에 맞춰 설계되었습니다.
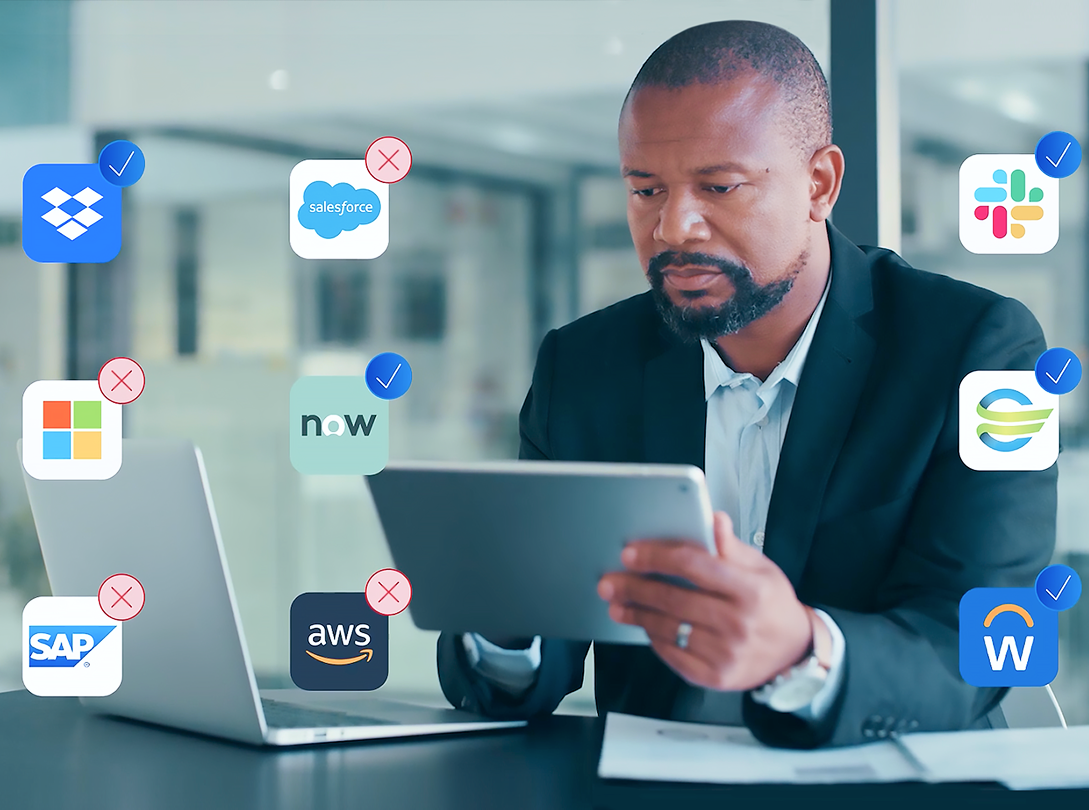
과제 및 솔루션
엔터프라이즈 액세스 복잡성과 컴플라이언스 압박
오늘날 글로벌 조직은 하이브리드, 클라우드, 레거시 아키텍처 전반에서 민감한 기업 데이터에 접근하는 아이덴티티 규모가 지속적으로 확대되는 환경에 직면해 있습니다. 이 복잡한 환경을 수동 프로세스나 분절된 도구로 관리할 경우, 심각한 운영상 취약점이 발생합니다.
SailPoint 도입 전:
- 분절된 액세스 사일로: 아이덴티티 거버넌스가 분리된 시스템 전반에 흩어져 수동으로 관리됩니다.
- 수동 라이프사이클 병목: 온보딩 지연, 프로비저닝 해제 지연, 고아 계정으로 IT 부담이 커지고 위험이 노출됩니다.
- 수동 컴플라이언스 부담: 인증 피로로 형식적 승인(러버 스탬핑), 잠재된 SoD 위반, 감사 공백이 발생합니다.
SailPoint 도입 후:
- 액세스 통합 가시성: 레거시 인프라, 클라우드 플랫폼, 데이터베이스, 엔터프라이즈 앱 전반의 아이덴티티 거버넌스를 중앙화합니다.
- 라이프사이클 자동화 관리: 정책 기반 Joiner-Mover-Leaver(JML) 워크플로우로 온보딩·이동·오프보딩을 표준화합니다.
- 지속적 컴플라이언스 및 감사 대응: 액세스 인증을 자동화하고 SoD(업무 분리)를 강제하며, 감사 대비 거버넌스 추적 기록을 유지합니다.
활용 사례
직원 생산성은 높이고, IT 운영 비용은 낮추십시오
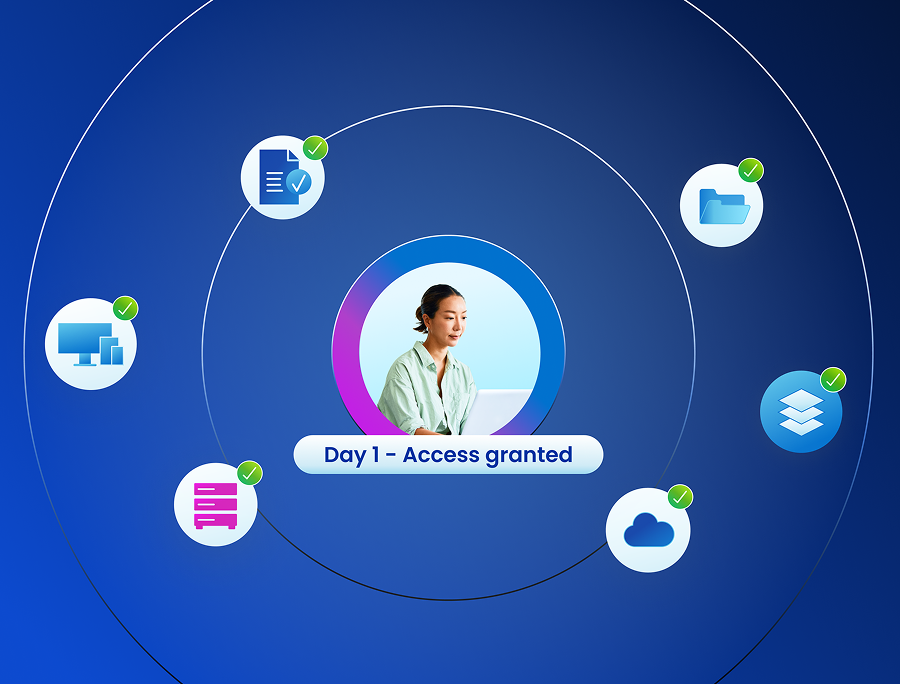
원격 근무 인력 보안 강화
직원, 계약직, 협력사는 상시 입사·직무 변경·퇴사 흐름을 반복합니다. 수동 처리 방식은 온보딩을 수일 단위로 지연시키고, 퇴사 이후에도 잔여 액세스가 활성 상태로 남을 수 있습니다.
- 신규 입사자는 1일 차에 역할 기반 액세스를 자동으로 부여받습니다
- 부서 이동 시 불필요한 작업 권한은 회수하고, 역할별 액세스는 부여합니다.
- 퇴사자 액세스는 연결된 모든 시스템에서 실시간으로 회수됩니다.
감사 지적의 악순환을 끝내십시오
규제 표준(SOX, HIPAA, GDPR, ISO 27001)은 정기적인 액세스 검토를 요구합니다. 스프레드시트로 검토를 수행하면 오류 발생 가능성이 높고 시간이 많이 소요되며, 감사인이 검증하기도 어렵습니다.
- 인증 캠페인을 자동화하고, 리스크 점수 기반 액세스 검토 작업을 제공합니다
- 클릭 한 번으로 권한을 검토·승인·회수할 수 있습니다
- 감사 가능한 컴플라이언스 기록을 자동으로 생성합니다
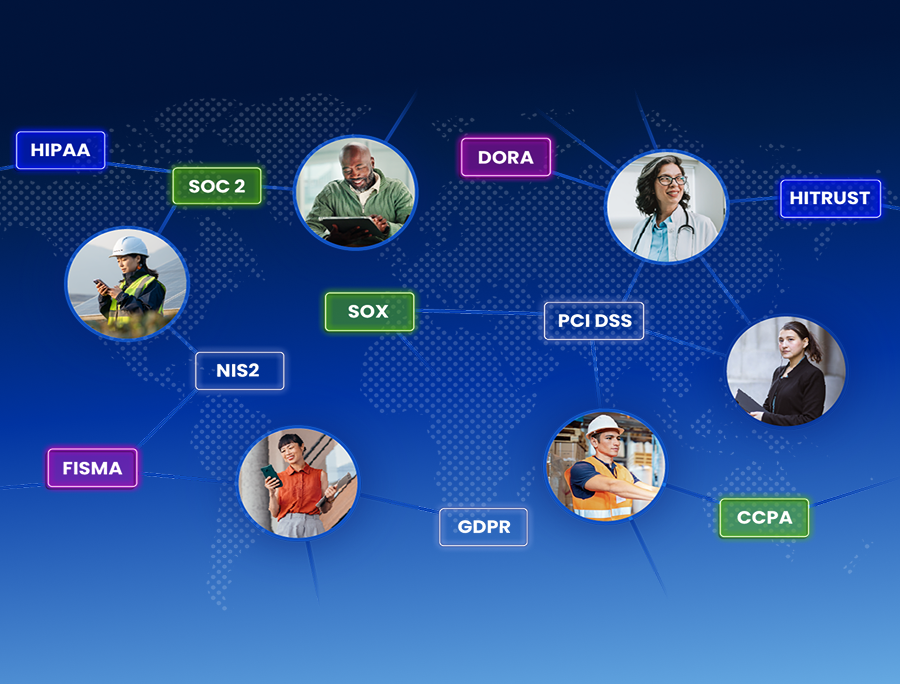
충돌 탐지 및 예방
기업 ERP 시스템에서 한 사용자가 협력업체 계정을 생성하고 협력업체 대금을 승인하는 등 상충 권한을 보유하면, 조직은 중대한 부정 행위 및 컴플라이언스 리스크에 노출됩니다.
- 규제 컴플라이언스 유지
- 잠재적 이해상충을 식별하고 신속히 해소
- 사기 및 데이터 탈취 예방
전환을 시작할 준비가 되셨습니까?
적응형 아이덴티티를 업무에 적용하십시오
SailPoint가 아이덴티티 보안의 표준을 어떻게 제시하는지 확인해 보십시오. 기업의 리스크를 낮추고, 확장에 대한 확신을 높이며, 변화에 선제적으로 대응하도록 지원합니다. 전사 전반의 모든 아이덴티티를 보호해 측정 가능한 성과와 실질적 비즈니스 결과를 제공합니다.
고객 사례
전 세계 세일포인트 고객이 어떻게 IdentityIQ를 활용하고 있는지 알아보세요


세일포인트를 통해 법률 및 규정 준수를 체계적으로 입증할 수 있었고, 적시에 액세스할 수 있게 되어 운영 효율성도 향상되었습니다.특히 고위 관리자의 경우, 자신의 팀이 각각 어느 부분에 액세스 가능한지를 한 곳에서 확인, 리뷰, 승인할 수 있게 되었습니다.
리소스
IdentityIQ의 이점 살펴보기


자주 묻는 질문
IdentityIQ에 대한 자주 묻는 질문
SailPoint IdentityIQ란 무엇인가요?
SailPoint IdentityIQ는 복잡한 엔터프라이즈 환경을 위해 설계된 아이덴티티 보안 플랫폼으로, 전사 IT 환경 전반에서 라이프사이클 및 컴플라이언스 관리를 제공합니다. 임직원, 파트너, 계약직, 봇을 포함한 비인간 아이덴티티의 액세스에 대해 완전한 가시성과 제어를 제공합니다.
IdentityIQ는 보안 및 IT 프로그램의 중심에서 미션 크리티컬 애플리케이션과 시스템까지 거버넌스를 확장합니다. 또한 Compliance Manager, Lifecycle Manager, Password Manager, File Access Manager 등 핵심 모듈이 유기적으로 연동되어 보안 위험을 완화하고 정책을 강제하며, 고도화된 엔터프라이즈 요구사항 전반에서 수동 IT 작업을 자동화합니다.
IdentityIQ는 컴플라이언스와 감사 대응 준비를 어떻게 지원하나요?
IdentityIQ는 액세스 인증, 정책 관리, 감사 보고를 자동화하여 상시 감사 대응 체계를 유지할 수 있도록 지원합니다. 또한 사전 정의된 보고서를 통해 컴플라이언스를 명확하게 입증할 수 있습니다. 이를 통해 전반적인 컴플라이언스 비용을 절감하고 IT 팀의 업무 부담을 완화합니다.
이 플랫폼은 다음과 같은 메커니즘을 통해 컴플라이언스를 강화합니다.
- 업무 분리(SoD) 강제: 사기, 이해상충, 감사 미비로 이어질 수 있는 유해한 액세스 조합을 사전에 차단합니다.
- 실시간 모니터링: 사용자 액세스를 추적하고 정책 위반을 자동 알림으로 식별합니다.
- 이력 가시성: 시간의 흐름에 따라 액세스가 어떻게 부여되고 회수되었는지 기록하여, 감사 담당자에게 단일한 신뢰 기준(Single Source of Truth)을 제공합니다.
IdentityIQ는 하이브리드 환경 전반에서 사용자 액세스를 어떻게 관리하나요?
IdentityIQ는 레거시 및 독점 애플리케이션을 포함해 하이브리드 IT 환경 전반의 모든 애플리케이션, 메인프레임, 클라우드 인프라, 데이터 리소스에 대한 액세스를 안전하게 보호합니다. 또한 모든 리소스를 단일 거버넌스 플랫폼으로 통합해 가시성과 통제를 중앙에서 구현합니다.
연동은 SailPoint의 표준 기반 커넥터 라이브러리를 통해 제공되며, REST, SCIM, JDBC, CSV, LDAP 등의 프로토콜을 활용합니다.
SailPoint IdentityIQ는 AI와 자동화를 어떻게 활용하나요?
IdentityIQ는 SailPoint Predictive Identity를 통해 고도화된 AI 및 머신러닝을 적용하여 의심스럽거나 비정상적인 액세스를 탐지하고, 컴플라이언스를 지속적으로 유지하며, 생산성을 향상합니다. 또한 이러한 인텔리전스를 기반으로 방대한 아이덴티티 데이터를 안전하고 실행 가능한 의사결정으로 전환합니다.
AI 기반의 주요 기능은 다음과 같습니다.
- 추천 엔진: 피어 그룹 분석, 아이덴티티 속성, 액세스 활동을 기반으로 액세스 승인 또는 제거 여부를 권고합니다.
- 피어 그룹 분석: 특허 승인된 그래픽 접근 방식을 활용해 피어 그룹을 자동으로 구성하고, 기준에서 벗어나는 액세스를 식별합니다.
- 이상치 탐지: 예상되는 액세스 패턴에서 벗어나 추가 위험을 초래할 수 있는 사용자를 식별합니다.
IdentityIQ는 IT 팀의 업무 부담을 어떻게 줄이나요?
IdentityIQ는 수동·반복 업무를 자동화해 IT 업무 부담을 줄입니다. 예를 들어 사용자의 역할이 변경되면 액세스 프로비저닝과 디프로비저닝을 자동으로 수행합니다. 그 결과 IT 팀은 일상적인 액세스 요청 처리 대신, 영향도가 높은 전략 업무에 집중할 수 있습니다.
특히 다음 두 가지 기능에서 가장 큰 효과를 확인할 수 있습니다.
- 셀프서비스 액세스 요청: 사용자는 IT의 처리 대기 없이 리소스에 대한 액세스를 직접 요청하고 관리할 수 있습니다.
- 셀프서비스 비밀번호 관리: 사용자는 데스크톱 브라우저 또는 모바일 기기 어디에서든 비밀번호를 재설정할 수 있습니다. 전체 헬프데스크 문의의 최대 40%를 차지할 수 있는 비용 부담이 큰 헬프데스크 양을 줄이는 데 도움이 됩니다.
그 결과, 아이덴티티 프로그램 전반에서 프로비저닝 속도가 빨라지고 오류가 줄어들며 운영 비용이 절감됩니다.
적응형 아이덴티티로 방어 강화
실시간으로 위험을 감지합니다. 아이덴티티 행동을 지속적으로 모니터링하고 위협이 나타나는 즉시 위협을 식별합니다.
액세스를 동적으로 조정합니다. 위험, 컨텍스트 및 사용자 행동에 따라 자동으로 권한을 축소시키거나 부여합니다.
모든 아이덴티티를 보호합니다. 전체 환경에서 인간, 머신 및 서드파티 액세스를 보호합니다.