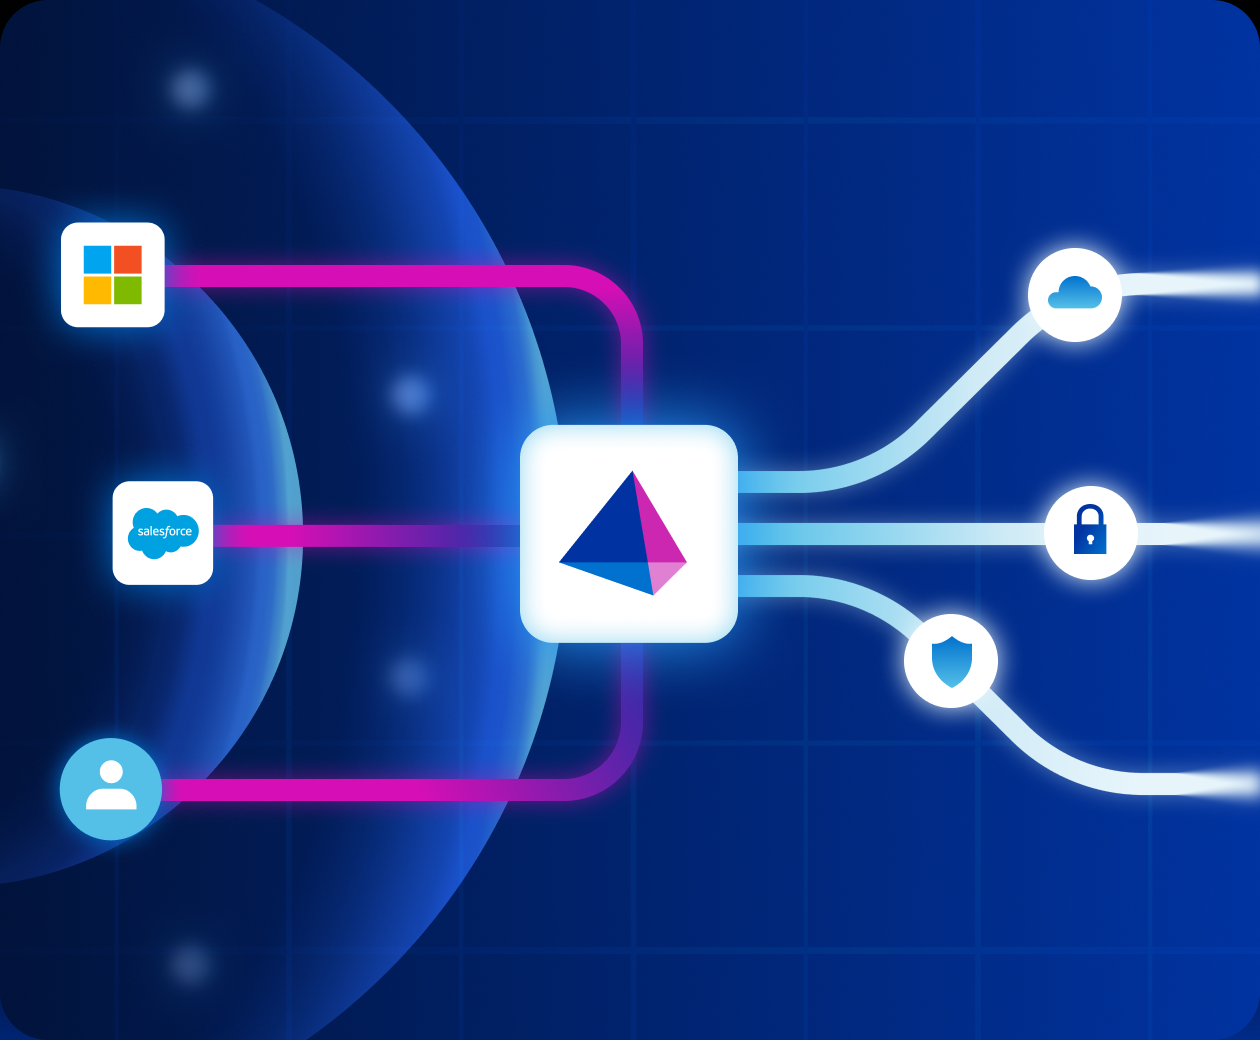
大規模環境に対応するコネクティビティ
アプリケーションごとに必要な統制レベルは異なる
現代の企業では、クラウドSaaS、コアERP、カスタム ソフトウェア、新たなAIエージェントなど、数千ものアプリケーションが稼働しています。柔軟性に欠ける画一的なモデルを適用した場合、低リスクのシステムを過剰に統制してビジネスのスピードを落としてしまう、あるいは逆に重要なシステムが十分に保護されないままになるといった事態が生じます。SailPointは、リスクに見合ったレベルのガバナンスを適用できる柔軟なアプローチを提供します。
SailPoint導入前:
- 未管理のシャドーIT、ブラウザベースのツール、AIエージェントで管理の死角が拡大
- オンボーディングのボトルネックにより、セキュリティ チームはビジネスのスピードかコンプライアンスかの選択を迫られる
- 複雑なカスタム インテグレーションが障壁となり、分断されたシステムが監視されないままとなる
- 監査準備が、手作業で管理するスプレッドシートや、分散した特権レビューに依存
SailPoint導入後:
- ユーザーのアクセス経路、ブラウザ ツール、CMDBアイテム、AIシステムを即座に可視化
- あらかじめ用意されたコネクタと自動ビルド ツールを活用し、アプリケーションのオンボーディングを加速
- RPAや支援機能を備えたワークフロー自動化を活用し、レガシー アプリケーションやカスタム アプリケーションにもガバナンスを拡張
- ミッションクリティカルなシステムに、監査に対応できる徹底した統制と詳細なエンタイトルメントを適用
コア機能
段階的なガバナンスを実現
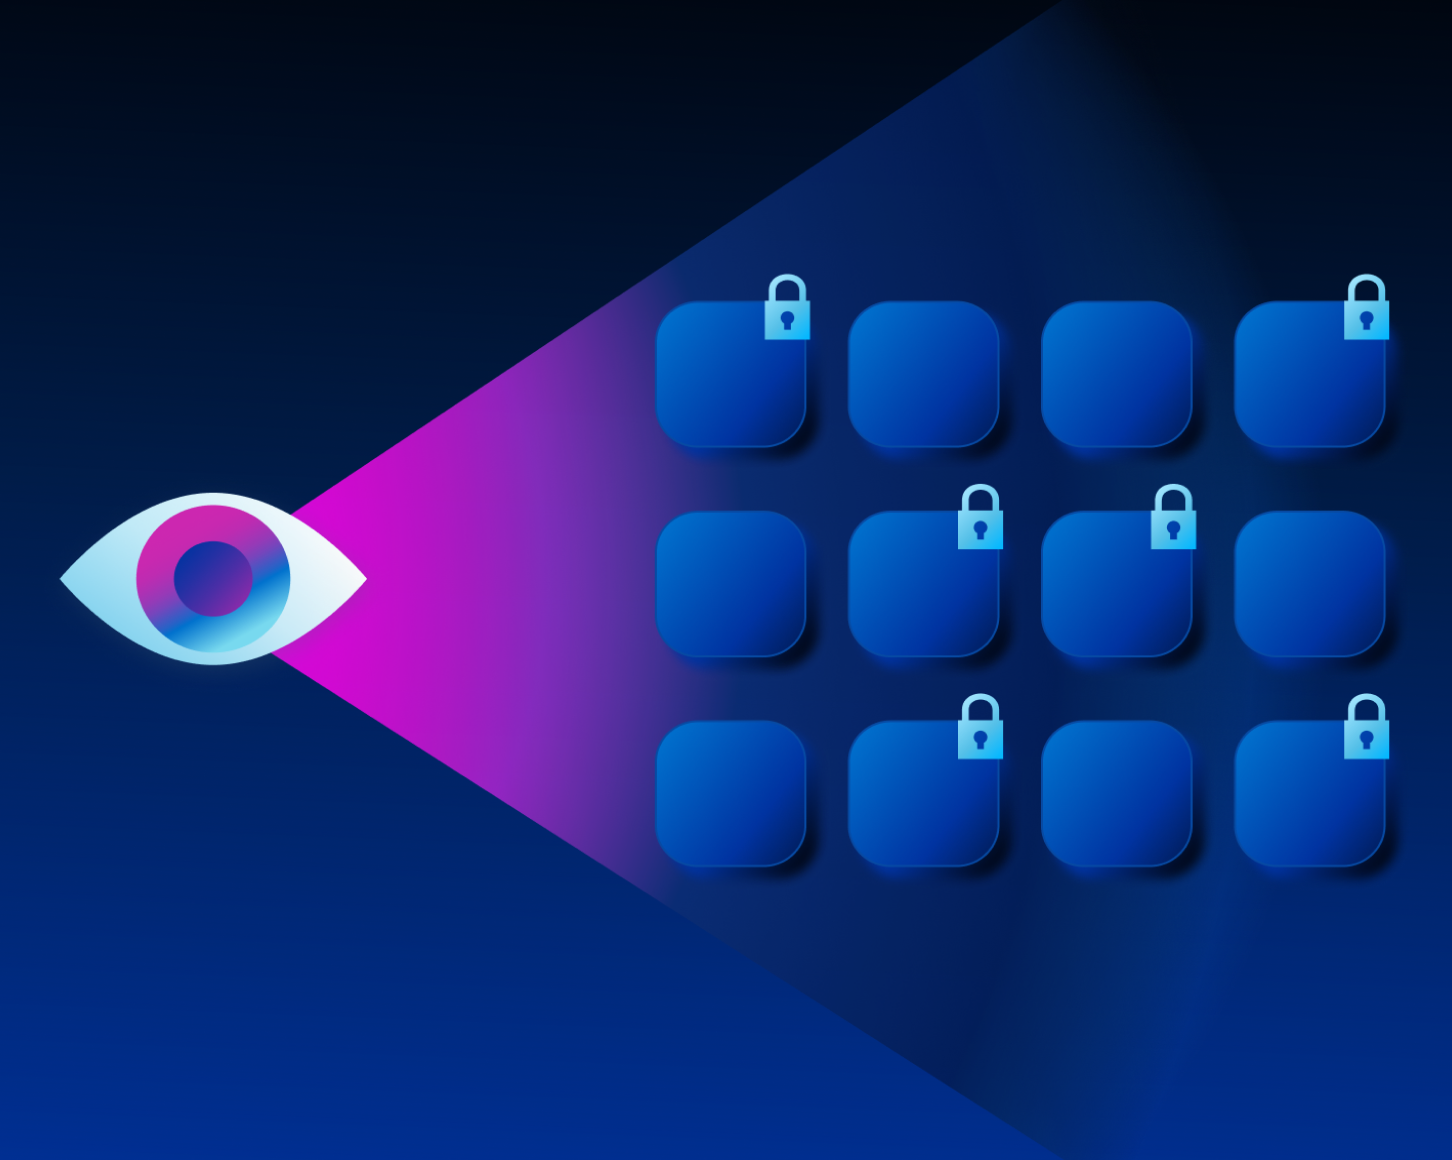
アプリケーション環境の全体像を把握しましょう。SailPointは、検出コネクタと軽量なブラウザ拡張機能を組み合わせて、これまで見えていなかったアクセス経路を検出します。誰が何にアクセスしているのか、どのように接続しているのか、また、その背後にあるセキュリティ リスクを特定することで、実態を反映したインベントリを作成できます。これにより、推測ではなく実際の露出状況に基づいてオンボーディングの優先順位を決定できます。
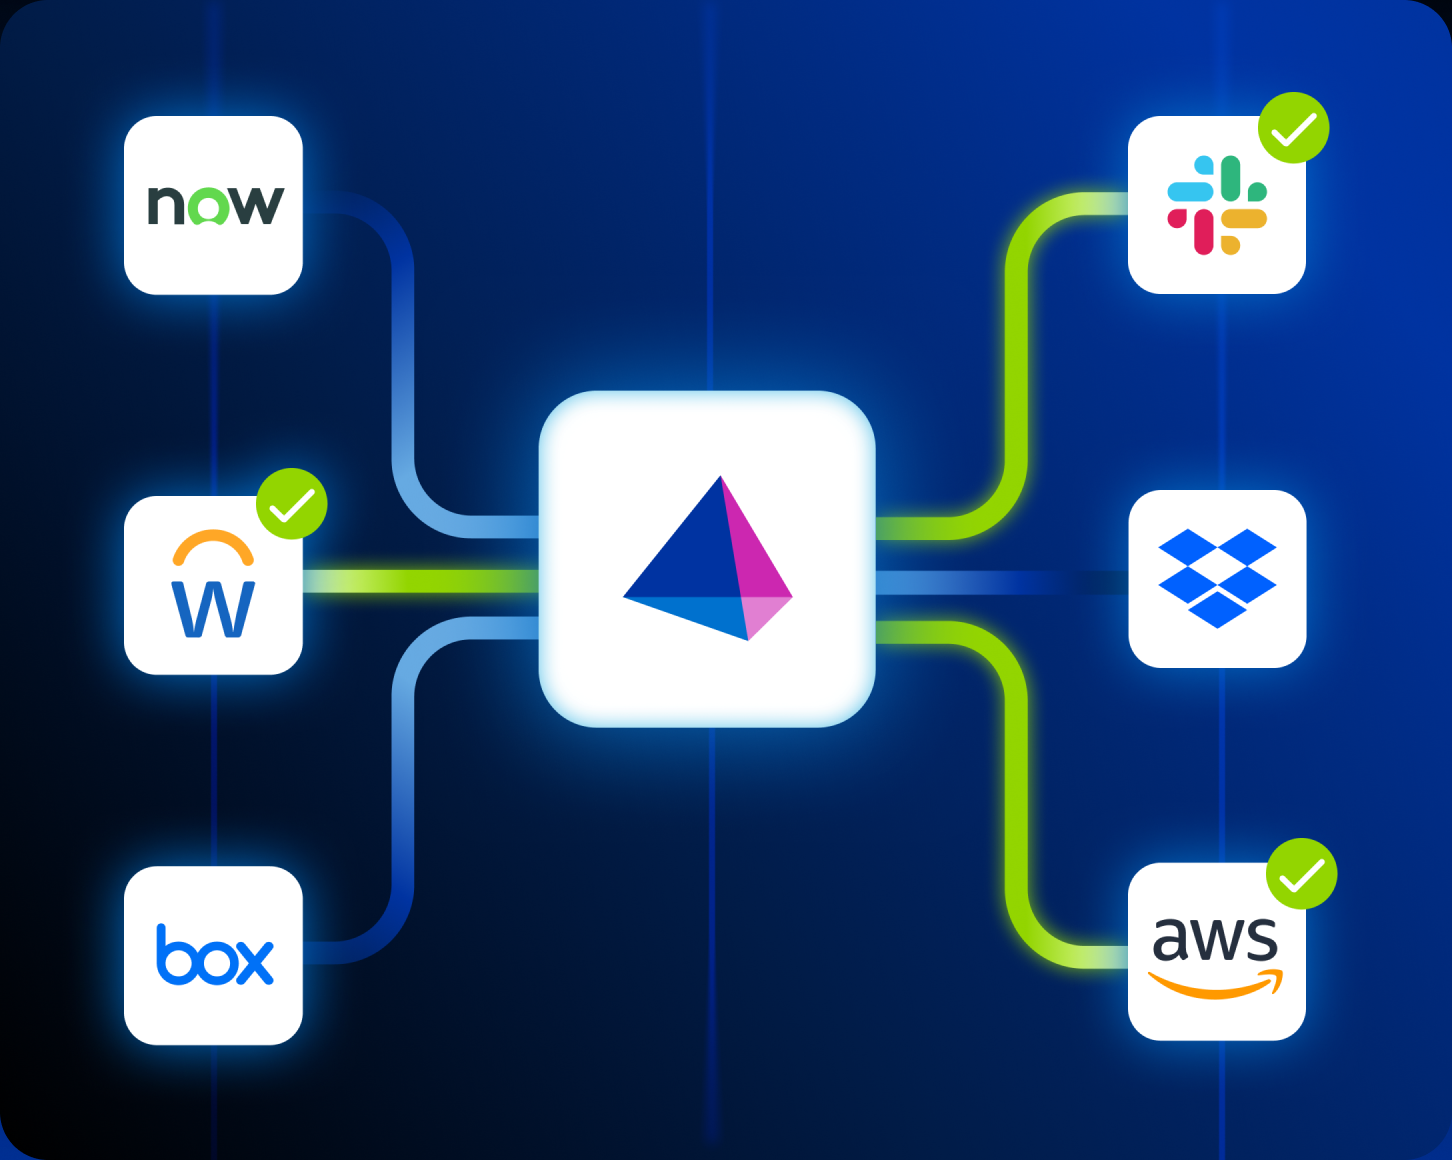
アプリケーションをわずか数秒でガバナンスの対象にできます。SailPointは、コンプライアンス対応を迅速化するコネクティビティにより、数百もの広く利用されているSaaSおよびクラウド アプリケーションとの連携を簡素化します。構成の複雑さを解消することで、ターゲット システムを即座にオンボーディングし、専門のITリソースやカスタム開発に頼ることなく、デジタル ワークスペース全体にセキュリティ制御を迅速に拡張できます。
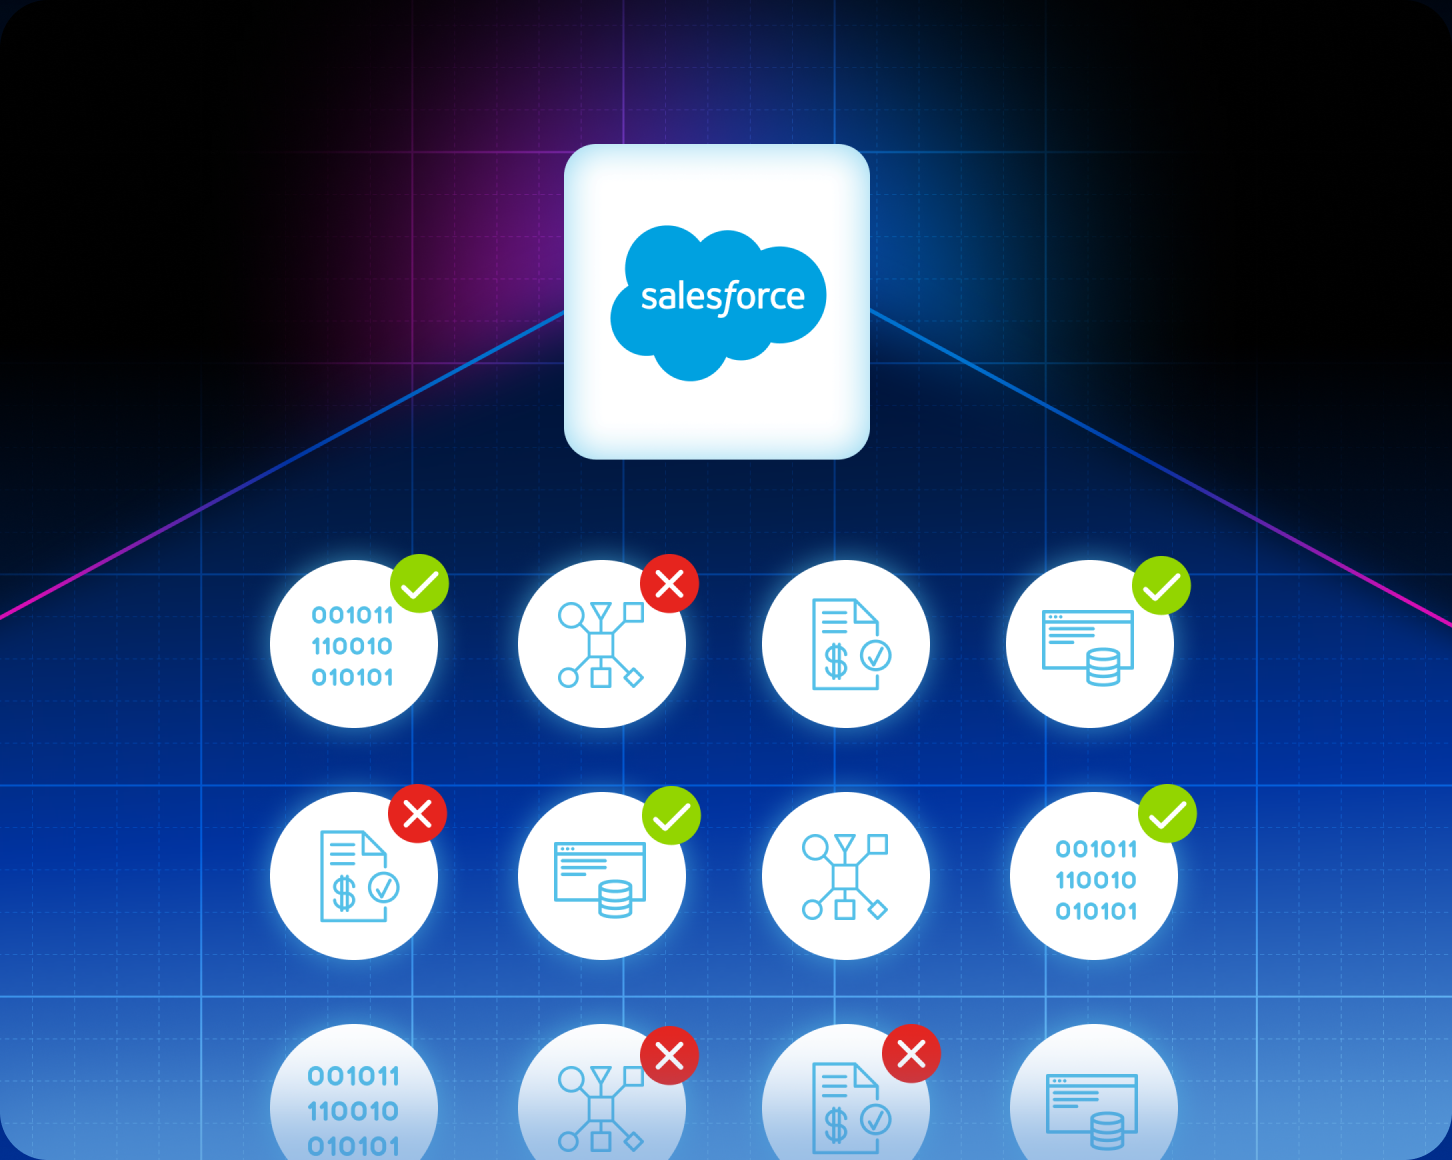
ディープ ガバナンス コネクタを使用してきめ細かな制御を適用できます。SailPointは、最も重要なエンタープライズ アプリケーションに高度なセキュリティを提供します。詳細なエンタイトルメントをモデル化し、厳格な職務分掌(SoD)ポリシーを適用して、監査に対応できるコンプライアンスの証跡を生成することで、アクセス制御の不備が財務・運用・規制面に特に重大な影響をおよぼす重要なシステムを保護できます。
エンタープライズ コネクタ カタログ
すぐに使えるエンタープライズ コネクティビティ
日常的にビジネスで利用されるコア プラットフォームおよびクラウド サービスに接続できます。SailPointは、SCIM、REST、JDBCなどの標準的な接続方式や各プラットフォーム固有のプロトコルに対応し、緊密なインテグレーションを提供します。




コネクタの種類
ニーズに応じたコネクタ
未管理のアプリケーションを発見
環境全体で未管理のSaaS、ブラウザ アプリケーション、CMDBアイテム、シャドーAIツールを検出できます。
- 未管理のブラウザ経由のアクセスやシャドーITを早期に検出
- アプリケーション インベントリをCMDBおよびIDPプラットフォームと同期
- 実際の使用状況とリスクへの露出状況に基づきオンボーディングを優先順位付け
迅速なポリシーの適用
あらかじめ用意されたインテグレーションを活用し、迅速なアクセス権限審査(ID棚卸)とポリシー チェックを実現。アプリケーションのオンボーディングを迅速化できます。
- 最小限のセットアップ時間で、数百種類の構築済みコネクタを導入
- ビジネス アプリケーション全体を対象に、広範なアクセス権限審査(ID棚卸)を実施
きめ細かなリスクの制御
ミッションクリティカルなシステムに対して、詳細なエンタイトルメント モデリング、職務分掌(SoD)ルール、監査に対応した制御を適用できます。
- 最も重要なアプリケーションにおける複雑な権限セットをモデル化
- リスクを伴う権限の組み合わせを防ぐルールおよび職務分掌(SoD)ルールを自動的に適用
- 規制上の義務に対する監査対応のコンプライアンス レポートを提供
機密データの保護
クラウド、SaaS、オンプレミス環境全体で人間、マシン、AIエージェントが利用するデータを統制および保護できます。
- Microsoft 365、Google Drive、AWS S3、Snowflakeなどにある重要なデータをアイデンティティ ガバナンスと連携
- 機密データを検出し、リポジトリ全体で誰がアクセス権限を持っているかを把握
- リスクの高いアクセス権限を特定し、最小権限に基づくガバナンスを機密データに拡張
すべてのAIエージェントとNHIを検出
SailPoint Agentic Fabricは、AIエージェントの包括的な検出機能を提供します。膨大なコネクタ ライブラリを利用して、すべての非人間のアイデンティティ(NHI)に対する信頼できる唯一の情報源を確立します。
- マシンのアクセス経路とエージェントの認証情報に関するリスクを自動的に検出し、エージェント プラットフォーム、アプリケーション、ブラウザ、エンドポイント、APIゲートウェイに接続
- 人間の所有者、認証情報、エンタイトルメント、機密データとの関係性をマッピングして、死角を解消
- EDRおよびセキュリティ情報イベント管理(SIEM)プラットフォームとのインテグレーションを通して、リアルタイムの脅威シグナルを中央のコントロール プレーンに提供
SailPointアプリケーションの構築とカスタマイズ
エコシステム全体にアイデンティティ ガバナンスを拡張できます。オープンAPI、開発者ツールキット、パートナー プログラムにアクセスして、あらゆるアプリケーションに対応するインテグレーションを構築し、カスタマイズできます。
導入事例
業界をリードする企業からの信頼
SailPointはお客様とともに新たな可能性を切り拓いています。その確かな成果を示す導入事例をご紹介します。具体的な成果から大きな変革まで、お客様の実績は、言葉よりも雄弁です。さまざまな企業が課題を克服し、その可能性を最大限に引き出すためにSailPointがどのように支援しているかをご覧ください。
即座に効率性を向上
合理化されたオンボーディングにより、時間をかけることなく、計画どおりにアイデンティティ セキュリティを展開
新入社員のオンボーディング時間を短縮 ¹
生産性向上
自動化により、担当者は戦略的で影響度の高い作業に専念
権限審査(ID棚卸)キャンペーンごとの削減工数²
攻撃対象領域を削減
攻撃に対して脆弱な非アクティブ アカウントや孤立アカウントを排除
無効にされた不要なActive Directoryアカウント数 ³
関連資料
SailPointコネクティビティに関する資料を見る


FAQ
SailPointコネクティビティに関するよくある質問
SailPointコネクティビティとは何ですか。
SailPointコネクティビティは、最新のSaaSおよびクラウド プラットフォームから、レガシー アプリケーションやカスタム アプリケーションに至るまで、アプリケーション環境全体を保護できるように設計された柔軟性の高いフレームワークです。アプリケーションごとに必要な統制レベルは異なります。SailPointでは段階的なアプローチを採用しているため、お客様のニーズに合わせて拡張することができます。まずはアプリケーション環境全体の可視化から始め、より多くのアプリケーションにコンプライアンス対応を拡大し、ミッションクリティカルなシステムには、きめ細かなディープ ガバナンスを適用できます。
SailPointはクラウド アプリケーションとオンプレミス アプリケーションの両方をサポートしますか。
はい。SailPointは、コネクティビティに対する柔軟なハイブリッド アプローチを提供しています。クラウドベースのアプリケーション向けの包括的なSaaSコネクティビティを提供するだけでなく、仮想アプライアンス(VA)ベースのコネクタやRPA(ロボティック プロセス オートメーション)インテグレーションにより、レガシー システムや未接続のシステム、オンプレミス システムも保護できます。
SailPointのAIを活用したアプリケーション オンボーディングとは何ですか。
SailPoint のアプリケーション オンボーディングは、新しいアプリケーションをガバナンス下に置くために必要な時間と労力を大幅に削減できる、AIを活用した機能です。未統制のアプリケーションを検出し、最適な接続方法を推奨するとともに、AIを使用してアカウントをアイデンティティに正確に紐付けることで、手作業による複雑なセットアップを削減できます。
SailPoint Accelerated Application Managementとは何ですか。
SailPoint Accelerated Application Managementは、アプリケーション ガバナンスのための拡張性のあるソリューションです。アプリケーション環境を可視化し、アプリケーションに関するインテリジェンスをただちに手にすることができます。企業全体でアプリケーションのインベントリや所有者情報、ユーザーのアクティビティ、リスクの高いアクセス権限を可視化できます。これにより、アプリケーション環境をリスクベースで把握することができます。ガバナンスの必要性に基づきアプリケーションに優先順位を付け、不適切なアクセス権限の修正を促進することができます。組織は、SailPointの簡素化されたインテグレーションを使用して優先度の高い重要なアプリケーションを選択的にオンボーディングして統制し、従来のオンボーディングのように長い時間をかけることなく主要なアイデンティティ セキュリティ機能を導入することで、ただちにコンプライアンスのニーズを満たすことができます。そのため、リスクを軽減しながら、プログラムの成熟度が高まるにつれて、より広範な企業全体のアイデンティティ ガバナンスの基盤を築くことができます。
SailPointコネクティビティのメリットは何ですか。
SailPointの主なメリットは、画一的なアイデンティティ モデルの制約を解消する、柔軟で段階的なアプローチです。シャドーITやAIツールを含む環境全体を迅速かつ包括的に可視化できるため、効果を早期に実現できます。この初期段階を足がかりに、AIを活用したオンボーディングと100種類を超える構築済みコネクタを利用して、広範かつ一貫したガバナンスを大規模に適用するとともに、最も重要で規制の厳しいアプリケーションには、専門的なディープ ガバナンスによる統制を適用できます。これにより、ビジネスのスピードを落とさずに、セキュリティの適用範囲を最大化し、コンプライアンスを確保できます。
次の一歩を踏み出しましょう
アダプティブアイデンティティを活用しませんか
SailPointが、アイデンティティ セキュリティの新たな基準を確立することで、企業がリスクを軽減し、自信を持ってビジネスを拡大し、将来の変化に先手を打てるよう、どのように支援しているかをご覧ください。