SailPoint Entro
AIエージェントとNHIのスプロールを制御
すべてのAIエージェント、NHI、シークレットを人間の所有者に紐付けることで、死角を解消。実際の影響範囲を可視化し、組織を保護
課題とソリューション
AIエージェント保護はNHIのガバナンスから
現在、組織における非人間のアイデンティティ(NHI)の数は人間のユーザーの数を大幅に上回っています。AIエージェント、APIキー、トークン、サービス アカウントがデジタル エコシステム全体に散在しています。これらが無秩序に広がり、管理されないままになると、セキュリティ上の大きな死角が生じ、制御できない攻撃対象領域の発生を許すことになります。
SailPoint導入前
- 制御されていないAIエージェントとNHIがクラウドおよびSaaS環境全体に散在
- 自律型エージェントのアクションやツール呼び出しの監査証跡が存在しない
- ガバナンス レイヤーがないため、エージェントの意図や行動が監視されない
SailPoint導入後
- すべてのAIエージェントと、その基盤となるNHIの継続的な検出とインベントリの作成
- エージェントと所有者の紐付けとリネージ マッピング
- エージェントの意図の監視とアイデンティティ レイヤーでの脅威防御
ユース ケース
攻撃ベクトルとして悪用される前にAIエージェントを統制
SailPoint Entroが提供する包括的な可視性と豊富なコンテキストにより、作成から廃止に至るまで組織のデジタル ワークフォースを保護できます。
検出
シャドーAIと未管理のNHIを明らかにするとともに、クラウド、SaaS、SDLC、エンドポイント全体を対象に、エージェントとMCPに関する包括的なインベントリを作成できます。単なる検出にとどまらず、詳細なリネージ マッピングと所有者の正確な特定により、すべてのNHIを人間の所有者に直接紐付け、実際の影響範囲を把握できます。
統制
SailPointのAgentic Access Administration(AAA)を使用することで、企業ガバナンスの適用範囲をAIエージェントとNHIにまで拡大できます。すべてのエージェントのアクセス権限とその影響範囲を可視化することで、厳格なポリシーを適用し、アクセス権限の継続的な分析を行うことができます。さらに、ジャスト イン タイム(JIT)アクセスにより、組織内のすべてのNHIを統制し、保護できます。
保護
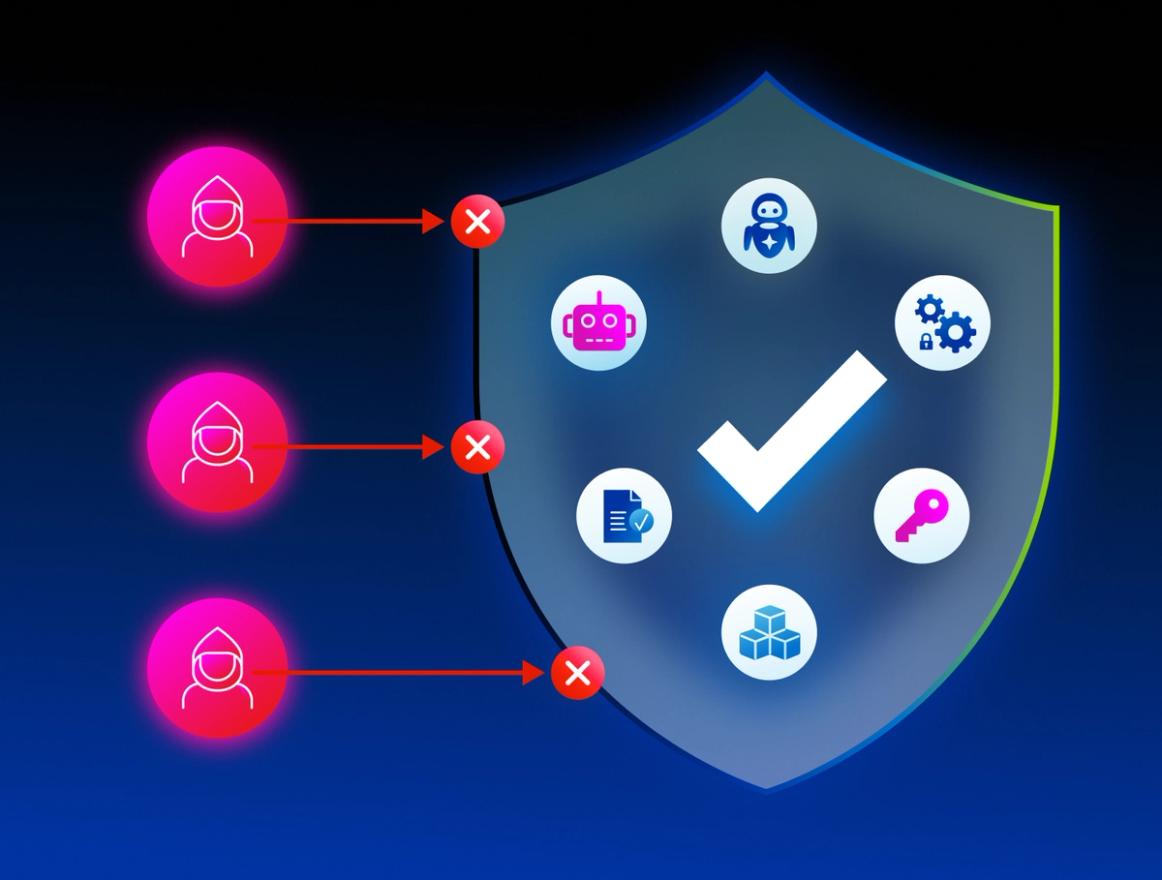
AIの意図とNHIの行動を追跡することで、インフラを保護できます。Claude、Cursor、Geminiのプロンプト セッションをキャプチャし、接続されるすべてのMCPサーバーを追跡できます。エージェントのアクションはNHIを通して行われるため、異常な行動をアイデンティティ レイヤーで直接検知することができます。ポスチャーのリスクにフラグを立て、アラートをトリガーし、是正ワークフローを実行して問題を解決できます。
お客様の声
SailPoint Entroが選ばれる理由
SailPoint Entroは全世界の組織に選ばれています。SailPoint Entroを選んだお客様の声をご紹介します。
「将来情報漏洩が発生したときの平均対応時間を短縮できます。」
「Entro Securityは、NHIとシークレットに対する比類のない可視性と制御を提供してくれます。」
「広範な統合連携機能を備え、CI/CDパイプライン内で直接スキャンを実行できます。」
「Entroでは、シークレットのスキャンを自動化し、カスタム ワークフローを構築できる点が気に入っています。」
「Entroは、シークレットの検出とNHIのガバナンスに特に役立つと感じました。」
「検出されたすべてのシークレットとマシンIDを特定の人間の所有者に紐付けることができます。」
関連資料
NHIについて詳しく知る
業界
主要な業界でNHIを保護
金融サービス
バックエンドのAPI通信とサービス アカウントの安全性を確保することで、重要な金融データを保護できます。
医療
あらゆるマシンIDに対して最小権限の原則を適用することで、患者の機密データを保護できます。
製造
プログラムによるアクセスやマシン シークレットの保護を通して、サプライ チェーンおよびOTシステムのセキュリティを確保できます。
FAQ
よくある質問
非人間のアイデンティティ(NHI)とは何ですか。
NHIとは、現代のIT環境の基礎となる、サービス アカウント、APIキー、アプリケーション トークン、PAT、OAuth認可などのプログラムで使用される認証情報です。これらのアイデンティティ(ID)は、自動化されたプロセスやAIエージェントの基盤となっており、しばしば人間のIDの数を上回り、クラウド インフラ、コード、SaaSアプリケーション全体で利用されます。
SailPoint EntroはどのようにしてIDを検出するのですか。
SailPoint Entroは、コード リポジトリ、クラウド環境、CI/CDパイプライン、SaaSアプリケーション全体を対象に詳細なコンテキスト スキャンを実行し、マシンIDの包括的なインベントリ構築を支援します。
NHIの検出および対応(NHIDR)とは何ですか。
NHIDRは、マシンIDの行動を継続的に監視するプロアクティブな防御メカニズムです。一括ダウンロードや、通常とは異なる場所からのアクセスなどの異常についてアラートを送信するよう設計されており、自動的な是正措置をトリガーすることができます。
SailPoint EntroはAIエージェントの保護に役立ちますか。
はい。SailPoint Entroは、ライフサイクル全体におけるAIエージェントの統制および保護に特化した製品です。検出、意図の監視、行動異常の検出(NHIDR)、AIエージェントに許可するアクションを制御するきめ細やかなポリシーの適用などの機能を備えています。
SailPoint EntroはNHIを人間のIDにどのように紐付けるのですか。
SailPoint Entroは、所有者の特定と詳細なリネージ マッピングにより、NHIを人間のIDに紐付けます。このプロセスでは、複雑なNHIのアクセス権限、利用状況、影響範囲を人間の所有者へと正確にマッピングすることで、責任の所在を明確にし、セキュリティ、DevOps、エンジニアリングの各チームによる迅速な是正を可能にします。こうした仕組みにより、技術的なセキュリティ対策と、人間の所有者が担う組織全体の説明責任やコンプライアンスとの間のギャップを埋めることができます。
SailPoint Entroはコンプライアンスに役立ちますか。
はい。SailPoint Entroは、ライフサイクル管理の自動化、最小権限の原則の適用、アクセス権限の適正化を通じて、コンプライアンスの取り組みを支援します。
次の一歩を踏み出しましょう
アダプティブアイデンティティを活用しませんか
SailPointが、アイデンティティ セキュリティの新たな基準を確立することで、企業がリスクを軽減し、自信を持ってビジネスを拡大し、将来の変化に先手を打てるよう、どのように支援しているかをご覧ください。