Identity Graph
아이덴티티 가시성과 제어의 결합
모든 아이덴티티에서 가장 민감한 데이터까지 이어지는 모든 액세스 경로를 확인하고, 단일화된 관점에서 위험에 즉시 대응하십시오.
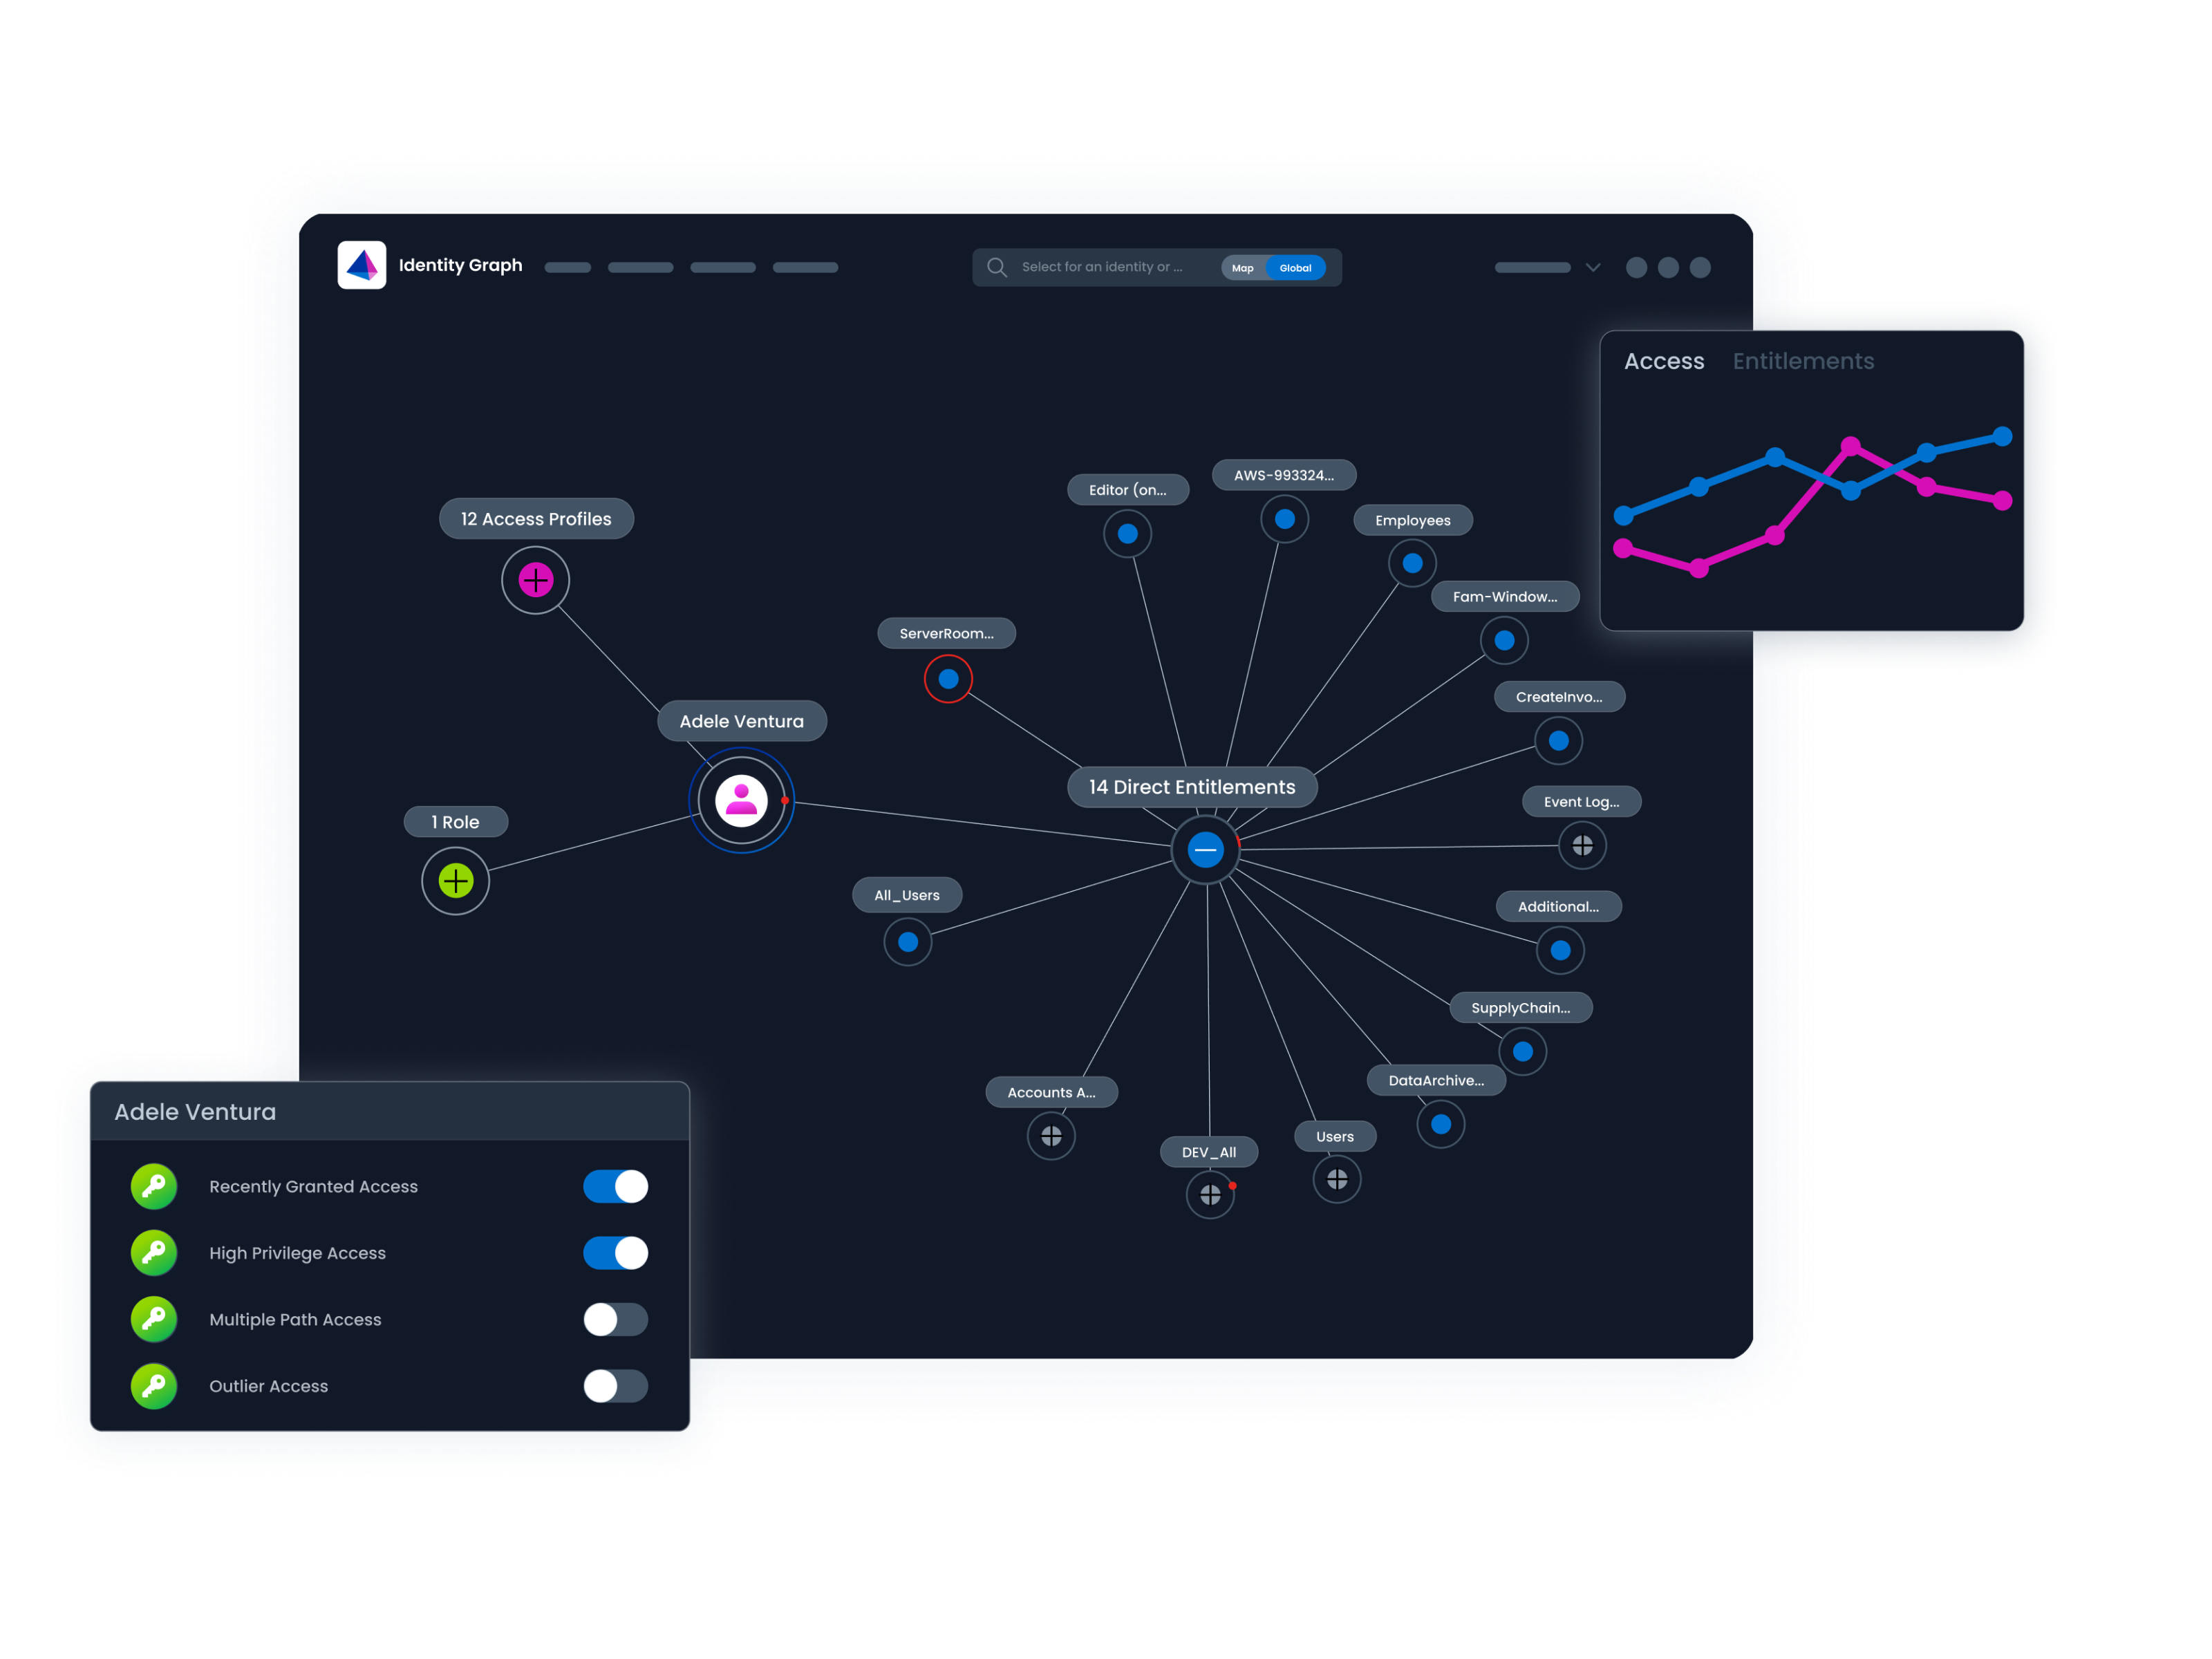
과제 및 해결 방안
복잡성을 인사이트와 실행으로 전환합니다
모든 아이덴티티는 역할, 애플리케이션, 권한, 데이터로 이어지는 복합적인 관계망입니다. 이 연결이 얽히고 불투명해지면 아이덴티티 위생이 무너지며, 숨은 공격 경로가 형성되고 위험이 커집니다. 가시성만으로는 충분하지 않습니다. 실행 가능한 인텔리전스가 필요합니다.
SailPoint Identity Graph는 복잡성을 해소합니다. SailPoint 플랫폼의 핵심 서비스로서, 단일화된 뷰에서 실제 보안 태세를 파악할 수 있는 시각적 가시성과 위험에 즉시 대응할 수 있는 निर्ण단력 있는 제어를 제공합니다.
과제
- 분절된 시스템으로 인해 아이덴티티에서 민감 데이터로 이어지는 실제 경로가 가려집니다.
- 복잡한 액세스 경로로 인해 기존 검토로는 포착하기 어려운 숨은 위험이 발생합니다.
- 아이덴티티 맥락이 없는 경보 과다 발생으로 실제 위협이 묻힙니다.
- 수동 사고 대응 및 감사 조사로 보안 전문가의 시간이 소모됩니다.
해결 방안
- 모든 아이덴티티(인간, 머신, 에이전트)에서 민감 데이터까지의 전체 경로를 가시화합니다.
- 심층 컨텍스트 인텔리전스로 숨은 위험을 식별하고 우선순위를 지정합니다.
- 휴면→활성 전환 행동 등 고품질 신호를 도출해 핵심 이슈에 집중합니다.
- 아이덴티티 그래프 내에서 정책 기반 제어로 위험에 즉시 대응합니다.

활용 사례
모든 팀의 핵심 과제 해결
깊이 있는 가시성과 맥락 기반 인텔리전스는 신속하고 단호한 대응의 기반입니다. SailPoint Identity Graph는 단일화된 시각적 맵을 제공하여 아이덴티티 팀의 아이덴티티 위생 개선과 거버넌스 간소화를 지원합니다. 또한 보안 팀에는 아이덴티티 맥락을 제공해 위험을 선제적으로 추적하고 대응 속도를 높일 수 있도록 합니다.
보안 태세 강화
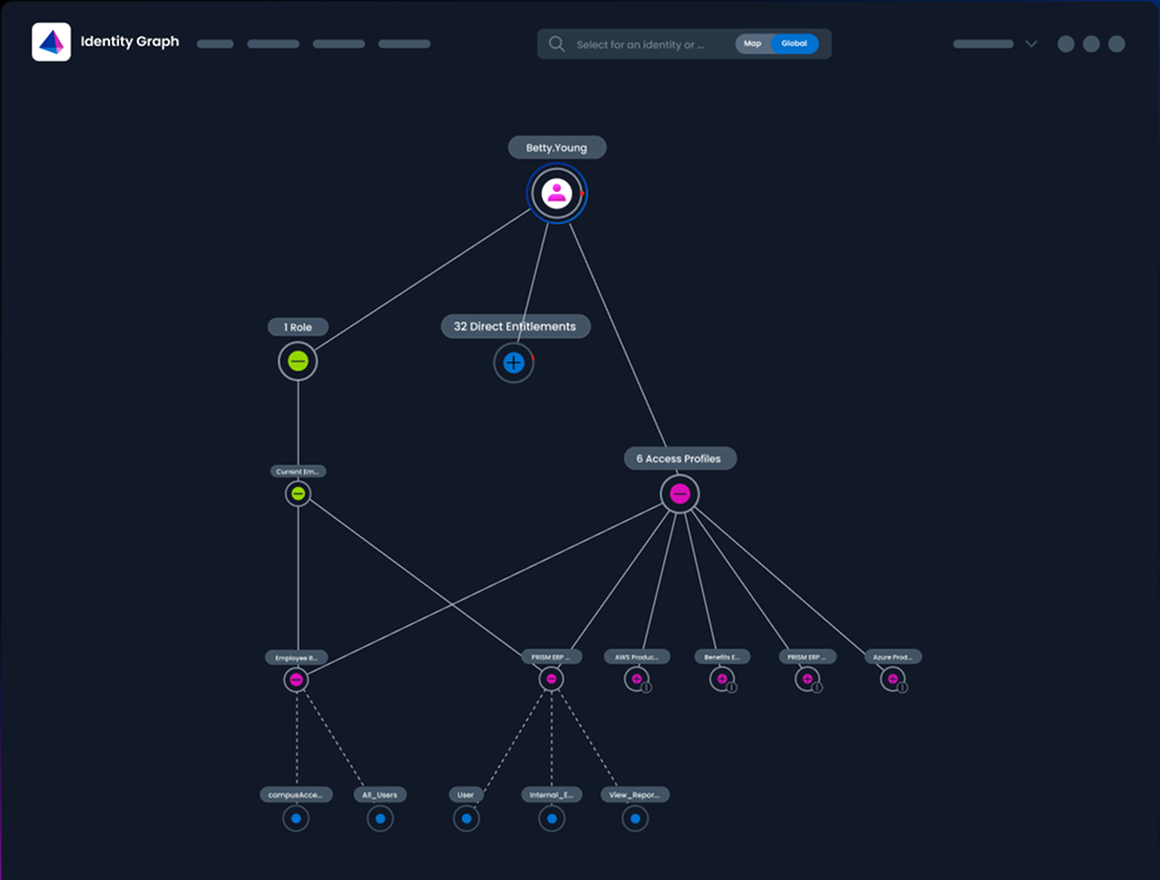
보안 리더에게 아이덴티티는 가장 중요한 공격 표면입니다. 이 그래프는 해당 과제를 주도적으로 통제하는 데 필요한 시각적 지휘 체계를 제공합니다.
전체 아이덴티티 보안 태세를 체계적으로 매핑하고, 인간 및 비인간 아이덴티티 각각이 민감 데이터에 이르는 실제 경로를 추적할 수 있습니다. 그 결과, 이사회가 던지는 가장 까다로운 질문에도 확신을 갖고 답변할 수 있으며, 보안 정책이 실제로 작동하고 있음을 입증할 근거와 위험을 선제적으로 줄일 명확한 기준을 확보할 수 있습니다.
거버넌스 및 감사 간소화
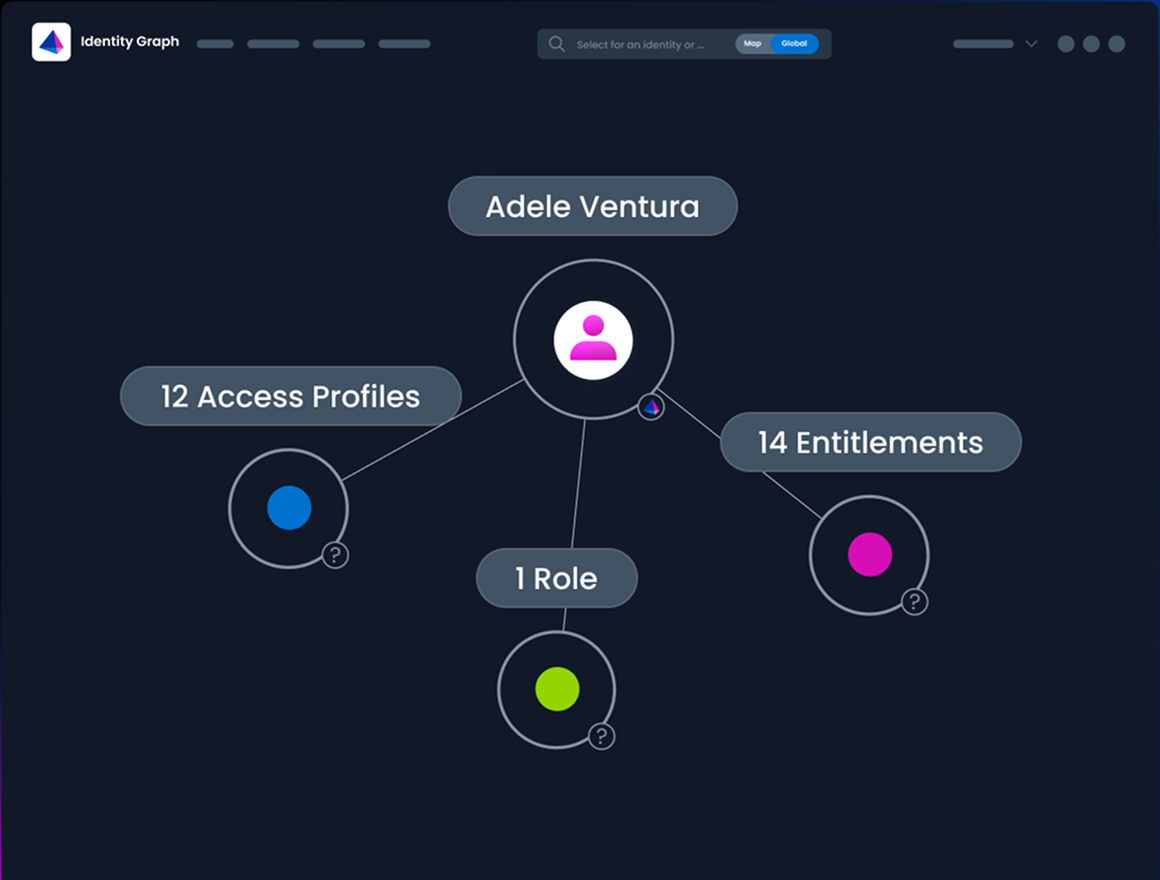
아이덴티티 팀의 일상은 복잡성 관리에 소모되는 반복 업무인 경우가 많습니다. 스프레드시트, 분절된 로그, 끝없이 쌓이는 액세스 검토 티켓이 이를 더 어렵게 만듭니다. SailPoint Identity Graph는 이러한 수작업을 그래프 상에서 바로 실행할 수 있는 직관적이고 조치 중심의 워크플로로 전환합니다.
복잡한 액세스 경로를 즉시 정리하고, 원클릭 조치로 티켓을 신속히 종결할 수 있습니다. 또한 감사 담당자에게 액세스의 시각적 이력을 명확히 제공해 감사 준비 시간을 단축합니다. 그 결과, 팀은 스프레드시트 작업을 버티는 데 그치지 않고 아이덴티티 위생을 선제적으로 개선하는 업무에 집중할 수 있습니다.
위협 대응 가속화
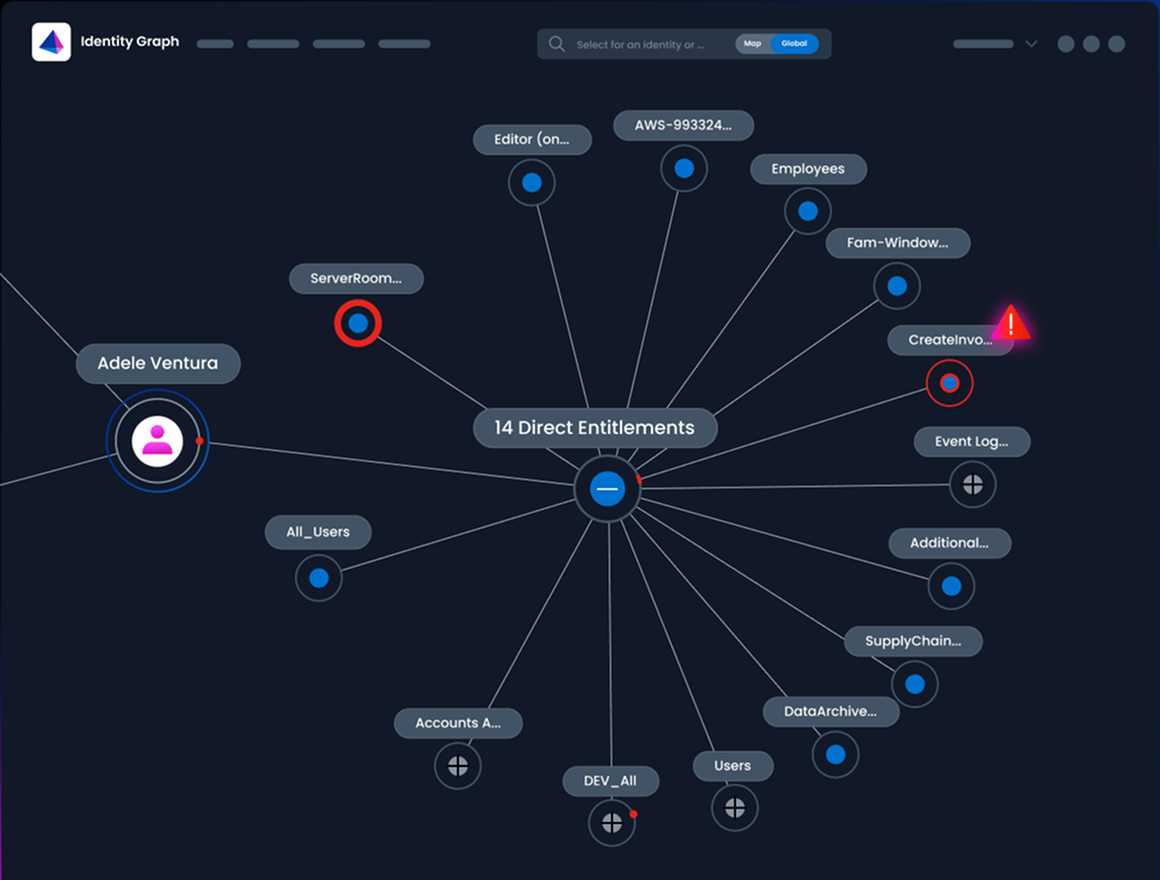
중요 경보가 발생하면 분석가가 가장 먼저 던지는 질문은 “지금 내가 실제로 보고 있는 것이 무엇인가?”입니다. 아이덴티티 맥락이 없는 경보는 단순한 노이즈에 불과해 실제 위협을 가리고 대응을 지연시킵니다. Identity Graph는 누락된 아이덴티티 맥락을 보안 경보에 보강해 이러한 노이즈를 제거합니다.
이는 추정과 확신을 가르는 차이입니다. 휴면에서 활성으로 전환되는 행동과 같은 고정밀 신호는 실제 위협과 오탐을 즉시 구분합니다. 담당자 조직은 수 시간이 아닌 수 분 내 전체 영향 범위를 시각화하고, 아이덴티티 팀에 정밀하고 즉시 실행 가능한 개선 조치 계획을 전달할 수 있습니다.
SailPoint 활용 사례
관련 리소스
Identity Graph 관련 리소스


FAQ
자주 묻는 질문
SailPoint Identity Graph란 무엇입니까?
Identity Graph는 SailPoint 아이덴티티 보안 플랫폼의 핵심 서비스로, 고객사의 아이덴티티 및 액세스 환경을 대화형 시각 맵으로 제공합니다. 아이덴티티, 역할, 권한, 액세스 경로 간 관계를 매핑해 ‘누가 무엇에 액세스하는지’, ‘어떤 경로로 부여되었는지’, ‘적절한 권한인지’를 즉시 확인할 수 있습니다. 또한 복잡한 액세스 패턴을 시각화하고 중복 권한 또는 드문 액세스와 같은 위험을 식별함으로써, 아이덴티티 데이터를 실행 가능한 인텔리전스로 전환하여 거버넌스 고도화, 보안 강화, 의사결정 속도 향상을 지원합니다.
SailPoint 아이덴티티 보안 솔루션과는 어떻게 통합됩니까?
Graph는 SailPoint 아이덴티티 보안의 핵심 서비스로, 추가 기능이나 외부 통합 형태가 아닙니다. 이미 적용 중인 동일한 아이덴티티 데이터와 거버넌스 정책을 그대로 활용하므로, 추가 커넥터나 별도 구성 없이 운영할 수 있습니다. 또한 모든 컨텍스트, 메타데이터, 필터링 도구를 SailPoint 환경 내에서 직접 제공해 기존 아이덴티티 보안 프로그램을 자연스럽게 확장할 수 있습니다.
누가 가장 큰 효과를 얻나요? IAM, 보안 운영(Security Ops), CISO 중 어느 조직인가요?
세 조직 모두 각기 다른 방식으로 효과를 얻습니다.
- 보안 리더는 위험 히트맵과 인텔리전스를 활용해 아이덴티티 공격 표면을 시각적으로 통제하고, 투자 우선순위를 정교화하며, 제로 트러스트 성숙도를 정량적으로 개선할 수 있습니다.
- 아이덴티티 팀은 번거로운 수작업을 제거하고 스프레드시트를 직관적인 그래프로 대체해 최소 권한을 적용하며, 거버넌스를 간소화할 수 있습니다.
- 보안 운영 팀은 경고에 아이덴티티 컨텍스트를 보강해 위협 조사를 가속화하고, 영향 범위를 시각화하며, 아이덴티티 팀에 정밀하고 실행 가능한 대응 계획을 전달할 수 있습니다.
컴플라이언스 감사에는 어떻게 도움이 되나요?
감사는 팀이 분산된 기록과 애플리케이션 전반에서 액세스를 수동으로 추적해야 할 때 지연되는 경우가 많습니다. 그래프를 활용하면 중첩되거나 상속된 권한을 포함해 모든 아이덴티티, 권한, 액세스 경로를 단일 화면에서 매핑할 수 있습니다. 이를 통해 수작업 부담을 줄이고 감사 주기를 단축하며, 고객사가 신뢰도와 정확성을 바탕으로 컴플라이언스를 입증할 수 있도록 지원합니다.
그래프에서 바로 조치할 수 있나요?
예, 가능합니다. 이는 가시성에서 제어로 전환하는 핵심 요소입니다. 특수 권한이 있는 계정 또는 휴면 계정 등과 같은 위험이 식별되면, 아이덴티티 그래프 화면에서 위험한 권한을 회수하거나 계정을 완전히 디프로비저닝하는 조치를 즉시 수행할 수 있습니다.
다음 단계로 나아갈 준비가 되셨나요?
적응형 아이덴티티를 실행에 옮기세요
SailPoint가 아이덴티티 보안의 기준을 어떻게 제시하고, 기업이 위험을 줄이며 자신 있게 확장하고 미래에 앞서 나가도록 지원하는지 확인해 보세요。