SailPoint Entro
AI 및 NHI 확산을 통제하십시오
모든 AI 에이전트, NHI, 시크릿을인간소유자에매핑해사각지대를제거하십시오. 실제영향범위를가시화하고조직을보호하십시오.
과제 및 해결 방안
AI 에이전트 보안은 비인간 아이덴티티 거버넌스에서 시작됩니다
이제조직내에서는비인간아이덴티티(NHI)가인간사용자를압도적으로상회합니다. AI 에이전트, API 키, 토큰, 서비스계정이디지털생태계전반에광범위하게분산돼있습니다. 이를관리하지않으면방대한자산이대규모보안사각지대와통제불가능한공격표면을초래합니다.
SailPoint 도입 전
- 클라우드 및 SaaS 환경 전반에서 AI 에이전트와 NHI가 통제 없이 확산됩니다.
- 자율 에이전트의 작업 및 도구 호출에 대한 감사 추적이 없습니다.
- 거버넌스 계층 부재로 에이전트 의도와 행위가 모니터링되지 않습니다.
SailPoint 도입 후
- 모든 AI 에이전트와 기반 NHI에 대한 지속적 탐지 및 인벤토리 관리
- 에이전트 소유자 직접 귀속 및 계보(라인리지) 매핑.
- 의도 모니터링과 아이덴티티 계층 위협 방어의 연계.
사용 사례
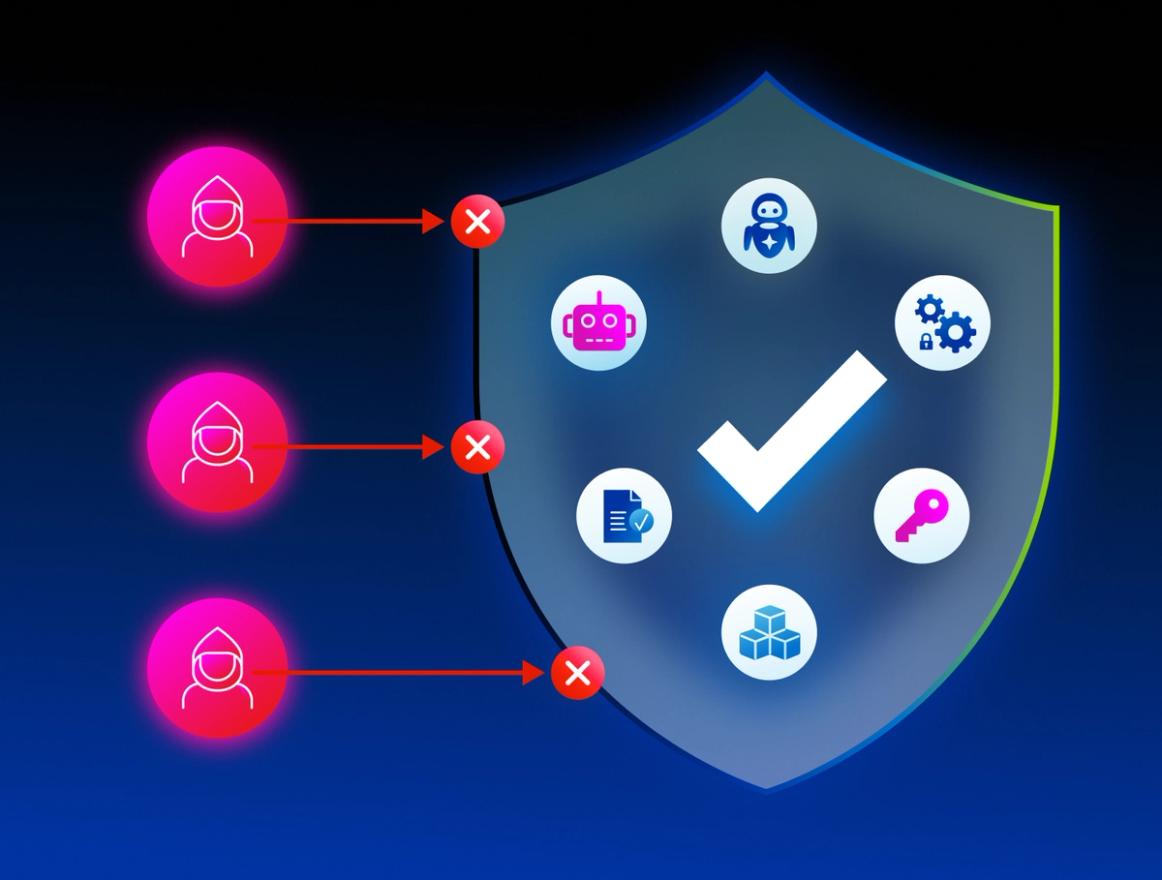
AI 에이전트가 공격 벡터로 악용되기 전에 거버넌스를 구축하십시오
SailPoint Entro는생성부터디커미셔닝까지디지털워크포스전과정에대한포괄적가시성과풍부한컨텍스트를제공하여, 귀사의보안강화를지원합니다.
자세히 알아보기
클라우드, SaaS, SDLC, 엔드포인트전반에서에이전트와 MCP 인벤토리를완비해 Shadow AI와미관리 NHI를드러냅니다. 기본탐지를넘어, 정밀한계보(라인리지) 매핑과정확한소유자귀속을제공합니다. 모든 NHI를인간소유자와직접연결해실제블라스트반경을명확히파악할수있습니다.
거버넌스
Agentic Access Administration(AAA)를통해 AI 에이전트와 NHI에엔터프라이즈급거버넌스를적용합니다. 각에이전트의권한과블라스트반경에대한가시성을확보해엄격한정책을집행하고권한분석을지속적으로수행할수있습니다. 여기에 Just-In-Time(JIT) 액세스를추가로적용해조직내모든비인간아이덴티티를거버닝하고안전하게보호합니다.
보호
AI 의도와 NHI 행위를추적해인프라를보호합니다. Claude, Cursor, Gemini의프롬프트세션을캡처하고, 접촉한모든 MCP 서버를추적합니다. 에이전트의행동이 NHI를통해흐르기때문에, 아이덴티티계층에서행위이상징후를직접탐지할수있습니다. 보안태세리스크를식별하고경고를트리거하며, 문제해결을위한시정워크플로우를실행합니다.
SailPoint 활용 사례
고객의 목소리로 전합니다
고객사가 SailPoint Entro를 선택하는 이유
전세계다양한조직이 SailPoint Entro를선택하고있습니다. 그이유는다음과같습니다.
“향후 발생할 수 있는 모든 정보 유출에 대한 평균 대응 시간을 줄일 수 있었습니다.”
“Entro Security는 비인간 아이덴티티와 시크릿 전반에 대해 타의 추종을 불허하는 가시성과 통제력을 제공합니다.”
“폭넓은 통합 역량과 CI/CD 파이프라인 내에서 직접 스캔을 수행할 수 있는 기능”
“Entro를 통해 시크릿 스캐닝을 자동화하고 맞춤형 워크플로우를 구축할 수 있다는 점이 매우 만족스럽습니다.”
“Entro는 시크릿 탐지와 비인간 아이덴티티 거버넌스에 특히 유용하다고 생각합니다.”
“발견된 모든 시크릿과 머신 아이덴티티를 특정 인간 소유자에 매핑합니다.”
관련 자료
NHI 이해 확장
산업
주요 산업 전반의 NHI를 안전하게 보호합니다
금융 서비스
백엔드 API 통신과서비스계정을안전하게보호해핵심금융데이터를보호할수있도록지원합니다.
헬스케어
모든머신아이덴티티에최소권한을적용해민감한환자데이터를안전하게보호합니다.
제조
프로그래매틱액세스와머신시크릿을보호해공급망및 OT 시스템보안을강화합니다.
FAQ
자주 묻는 질문
비인간 아이덴티티(NHI)란 무엇입니까?
비인간아이덴티티(NHI)는서비스계정, API 키, 애플리케이션토큰, PAT, OAuth grant 등현대 IT 환경의기반이되는프로그래매틱자격증명을의미합니다. 이러한아이덴티티는자동화프로세스와 AI 에이전트를구동하며, 인간아이덴티티보다수가더많은경우가흔합니다. 또한클라우드인프라, 코드, SaaS 애플리케이션전반에서동작합니다.
SailPoint Entro는 아이덴티티를 어떻게 발견하나요?
SailPoint Entro는코드리포지토리, 클라우드환경, CI/CD 파이프라인, SaaS 애플리케이션전반에서심층적이고맥락기반의스캐닝을수행합니다. 이를통해고객사의머신아이덴티티를포괄적으로인벤토리화할수있도록지원합니다.
비인간 아이덴티티 탐지 및 대응(NHIDR)이란 무엇인가요?
NHIDR은머신아이덴티티의행위를지속적으로모니터링하는선제적방어메커니즘입니다. 대량다운로드또는비정상적인액세스위치와같은이상징후를감지해알림을제공하도록설계됐으며, 자동화된 remediation 실행을트리거하는데도움이됩니다.
SailPoint Entro는 AI 에이전트 보안에 도움이 되나요?
예. SailPoint Entro는 AI 에이전트를라이프사이클전반에걸쳐거버넌스하고보호하도록특별히설계되었습니다. AI 에이전트의수행가능한작업을통제할수있도록디스커버리, 인텐트모니터링, 행동이상탐지(NHIDR), 세분화된정책적용기능을제공합니다.
SailPoint Entro는 인간 아이덴티티와 어떻게 연결되나요?
SailPoint Entro는소유권귀속과심층계보(라인리지) 매핑을통해비인간아이덴티티를인간아이덴티티에연결합니다. 이과정에서복잡한비인간아이덴티티의정확한권한, 사용현황, ‘블라스트레디우스(blast radius)’를해당인간소유자까지역추적해매핑함으로써책임성을확보하고, 보안·DevOps·엔지니어링팀전반에서더빠른조치를가능하게합니다. 또한이통합은기술적보안과조직차원의인간책임성및컴플라이언스간간극을해소하는데기여합니다.
SailPoint Entro는 컴플라이언스 대응에 도움이 되나요?
예. SailPoint Entro는라이프사이클관리자동화, 최소특수권한원칙적용지원, 권한규모최적화를통해고객사의컴플라이언스대응을지원할수있습니다.
다음 단계로 나아갈 준비가 되셨습니까?
적응형아이덴티티를실무에적용하십시오
SailPoint가아이덴티티보안의표준을제시하며기업의위험을낮추고, 확장에대한확신을높이며, 다음변화에선제적으로대응하도록지원하는방식을확인해보십시오.