課題とソリューション
複雑なアクセス環境を可視化し、インサイトからアクションへ
全てのアイデンティティ(ID)は、ロール(役割)、アプリケーション、エンタイトルメント、データと複雑に結びついています。こうした関係性が複雑化して可視性を失うと、アイデンティティ管理の死角や隠れた攻撃経路が生まれ、リスクの増大につながります。このような状況に対処するには、可視化だけでは不十分であり、実用的なインテリジェンスが必要です。
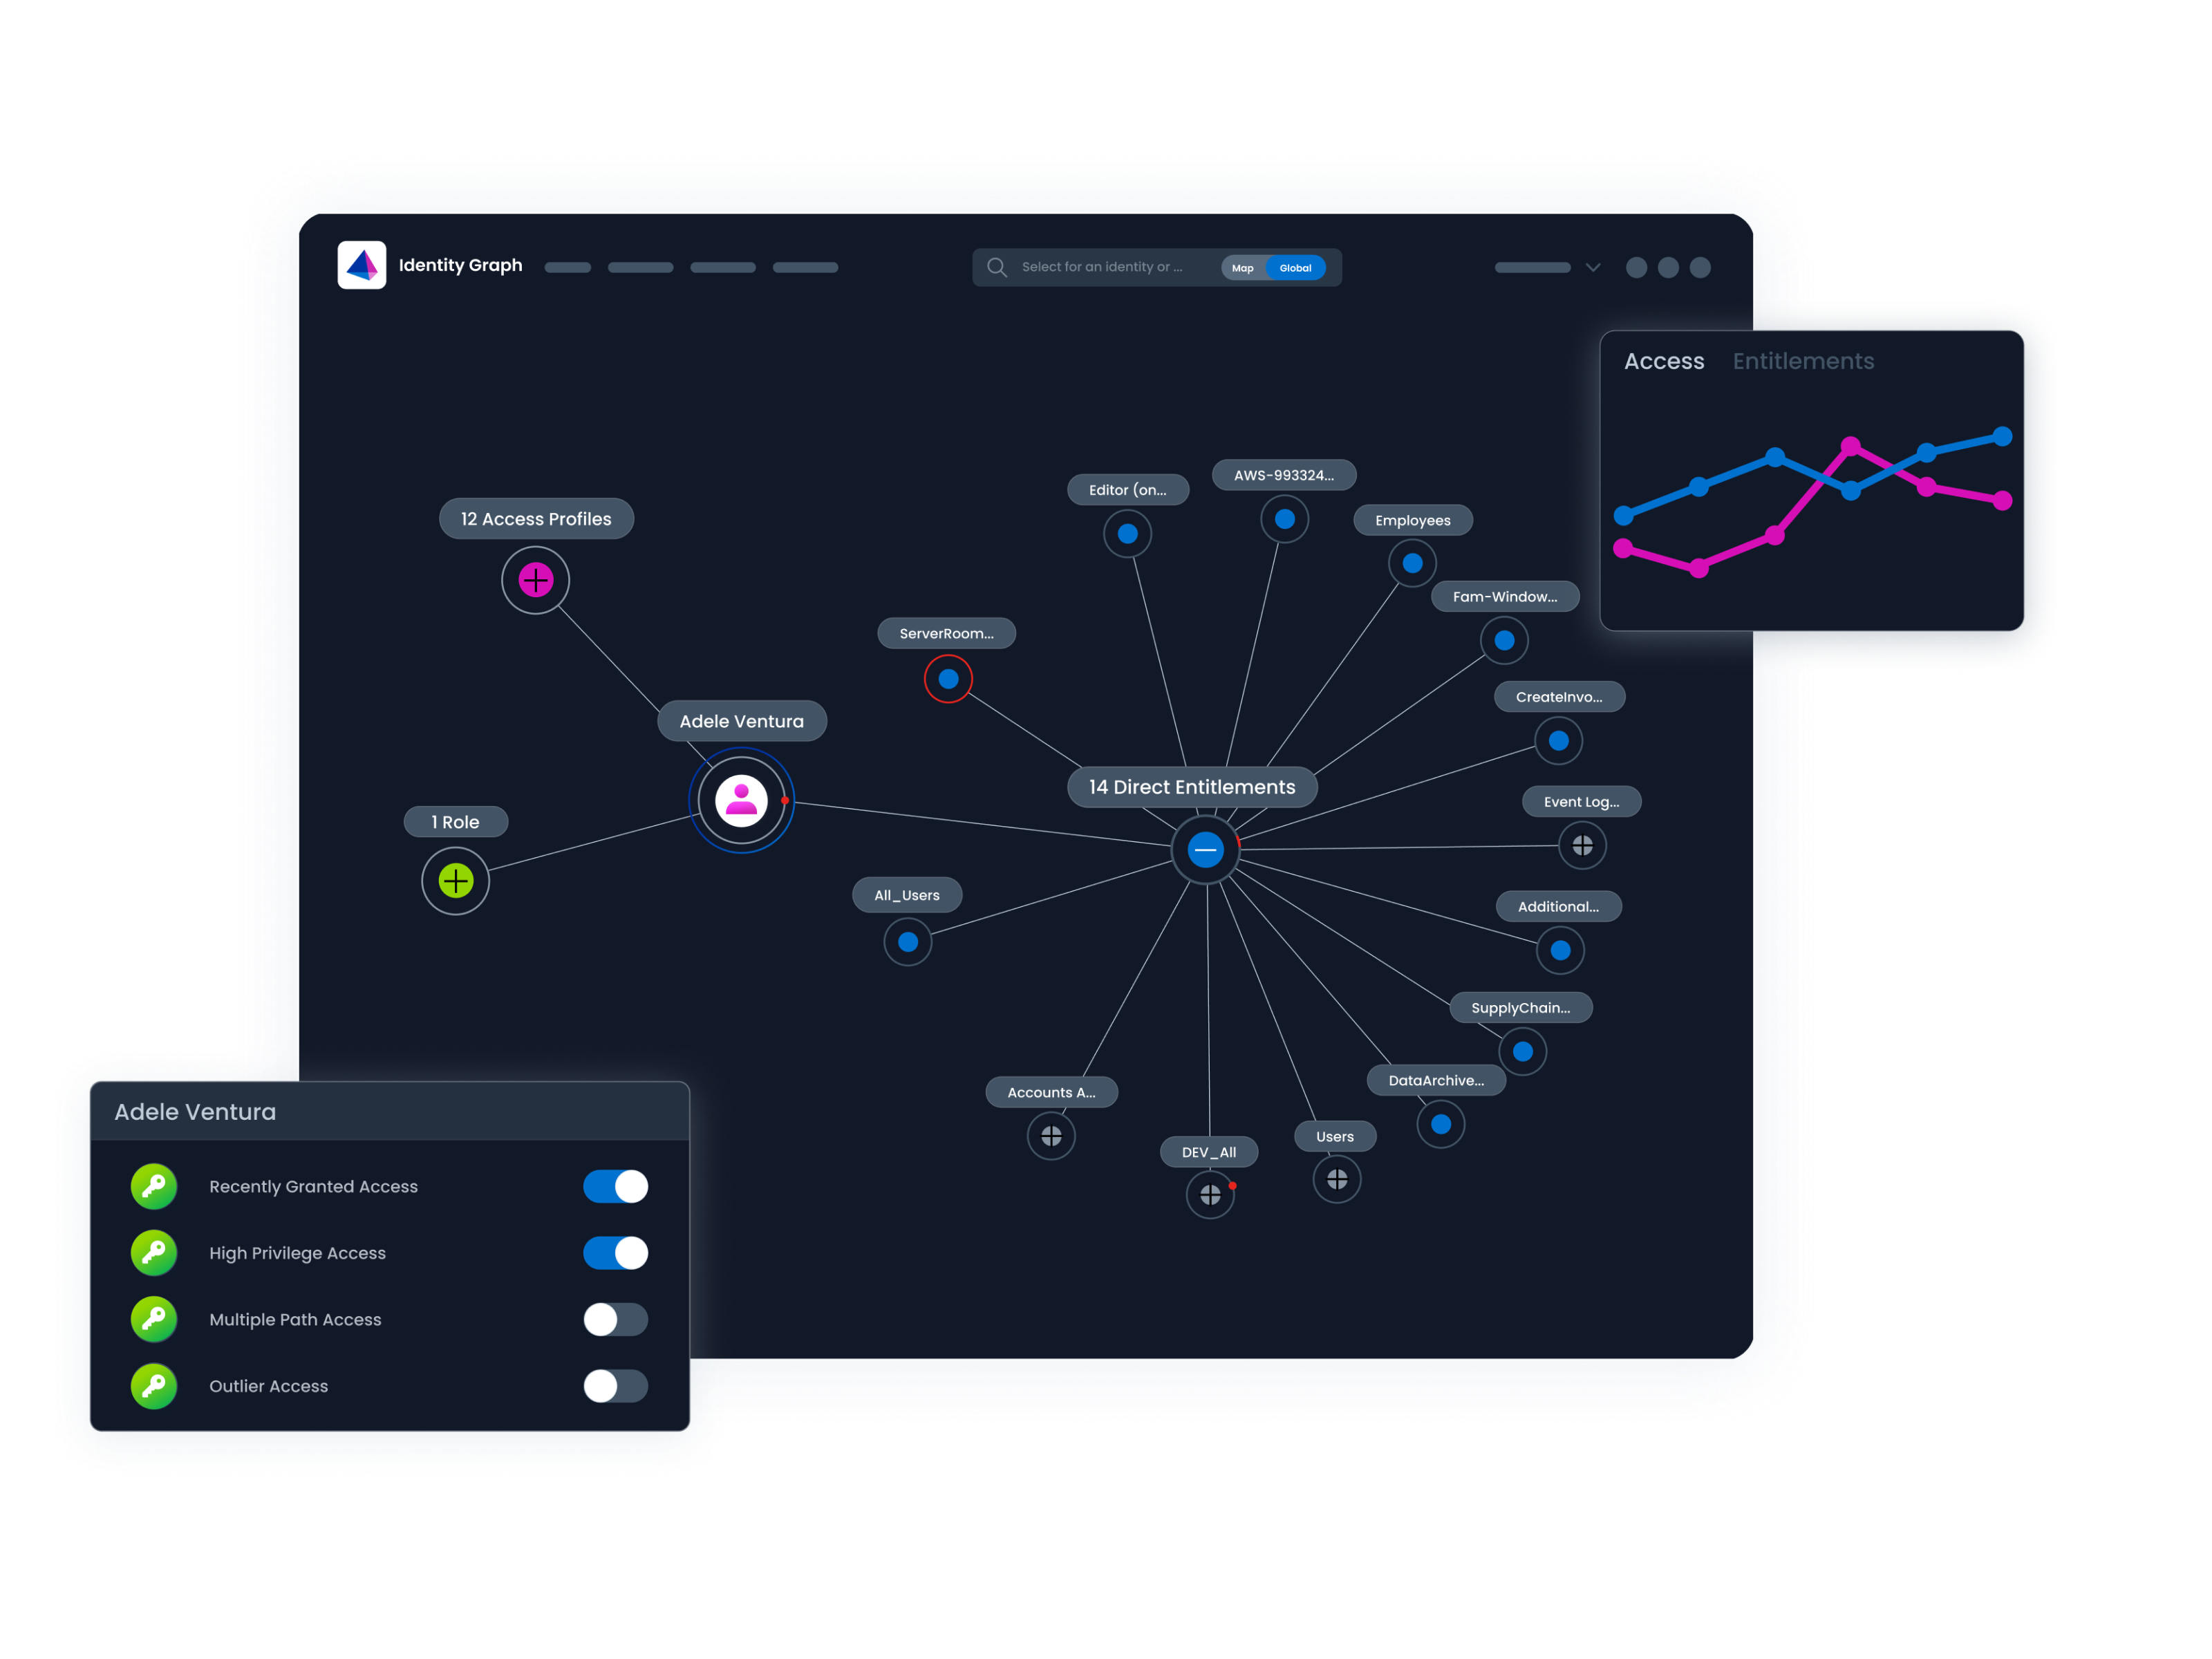
SailPoint Identity Graphは、プラットフォームのコア サービスとして、複雑化したアクセス環境を可視化します。統合された単一のビューから、セキュリティ ポスチャーを把握し、リスクに迅速に対処するための制御を実現します。
課題
- 断片化されたシステムにより、IDから機密データに至る実際のアクセス経路を把握できない
- 複雑なアクセス経路により、従来型のレビューでは把握しきれないリスクが生じる
- アイデンティティ コンテキストのない大量のアラートにより、重要な脅威が見極めにくくなる
- 手作業によるインシデント調査や監査に貴重な専門家のリソースが費やされる
ソリューション
- 人間、マシン、エージェントなどのあらゆるIDから機密データに至る経路全体を可視化
- コンテキストを加味したインテリジェンスにより、隠れたリスクを可視化して優先順位づけを支援
- 休眠状態から突然アクティブになる動作などの高品質なシグナルを可視化し、重要なリスクに集中して対応
- Identity Graph上でポリシーに基づく制御を実行し、リスクに迅速に対処

ユース ケース
すべてのチームが抱える中核的な課題を解決
詳細な可視化とコンテキストを加味したインテリジェンスは、迅速なアクションの基盤となります。SailPoint Identity Graphは単一ビューのビジュアル マップを提供し、アイデンティティ チームによるアイデンティティとアクセス権限の適正化、ガバナンスの効率化を支援します。セキュリティ チームには、リスクをプロアクティブに特定し、迅速な対応を実現するために必要なアイデンティティ コンテキストを提供します。
セキュリティ ポスチャーの強化
セキュリティ リーダーにとって、IDは主要な攻撃対象領域です。SailPoint Identity Graphはこの課題に対応するために必要な可視化と制御を提供します。
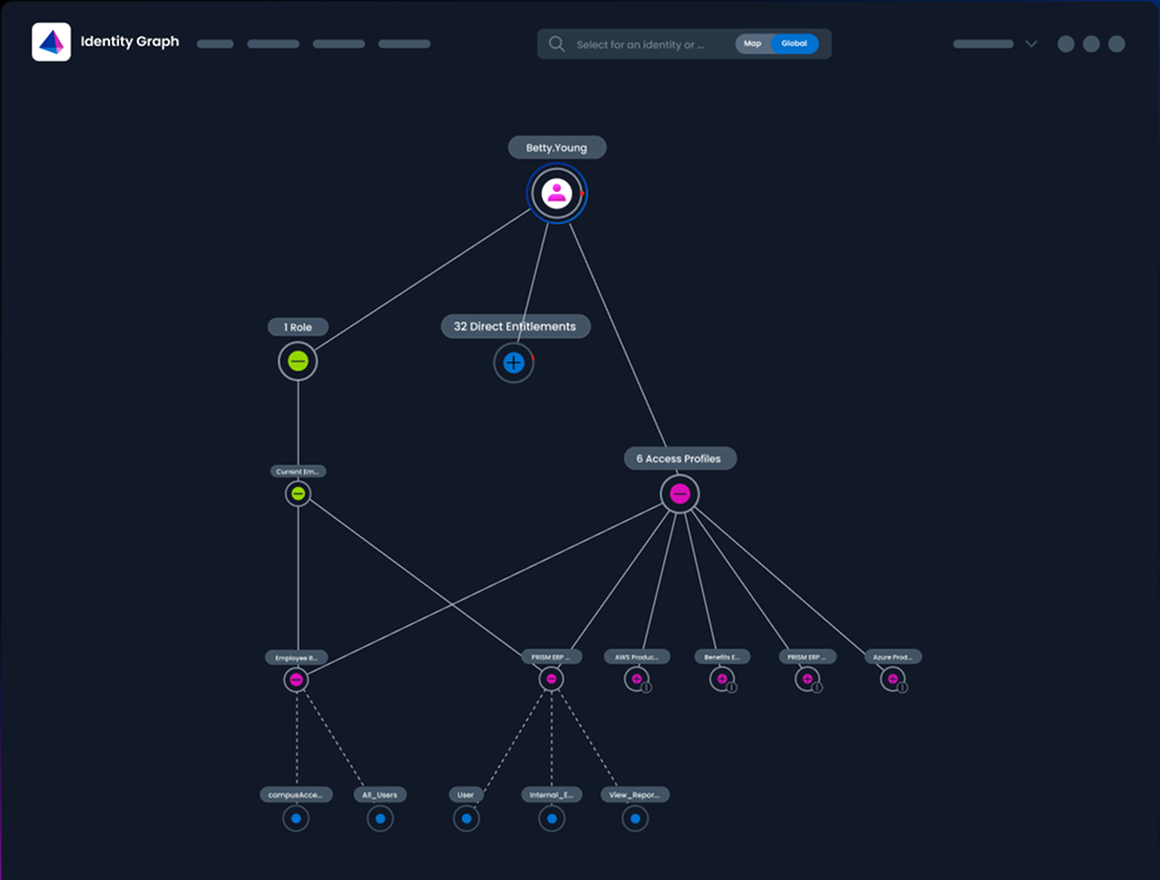
人間・非人間を問わず、あらゆるIDから機密データに至るアクセス経路を可視化し、アイデンティティ ポスチャー全体を把握できます。取締役会からの厳しい質問にも対応できる可視性に加え、セキュリティ ポリシーが機能していることを示す証跡や、リスクをプロアクティブに低減するためのインサイトを得られます。
ガバナンスと監査の効率化
アイデンティティ チームは、数々のスプレッドシート、断片化したログ、際限ないアクセス権限レビューのチケットに対処しながら、複雑な状況をなんとか管理しようと日々退屈で骨の折れる作業に追われているのが現実です。SailPoint Identity Graphを利用すれば、これまで手作業で行っていた業務を、グラフ上で直接実行できる直感的で実用的なワークフローで進められます。
複雑なアクセス経路を迅速に可視化し、ワンクリックのアクションでチケットをクローズすることができます。監査担当者に対してアクセス権限の履歴を視覚的にわかりやすく提示できるため、監査の準備時間を短縮できます。これにより、スプレッドシートを使用した煩雑な作業に追われることなく、アイデンティティとアクセス権限の適正化に積極的に取り組めます。
脅威対応を加速
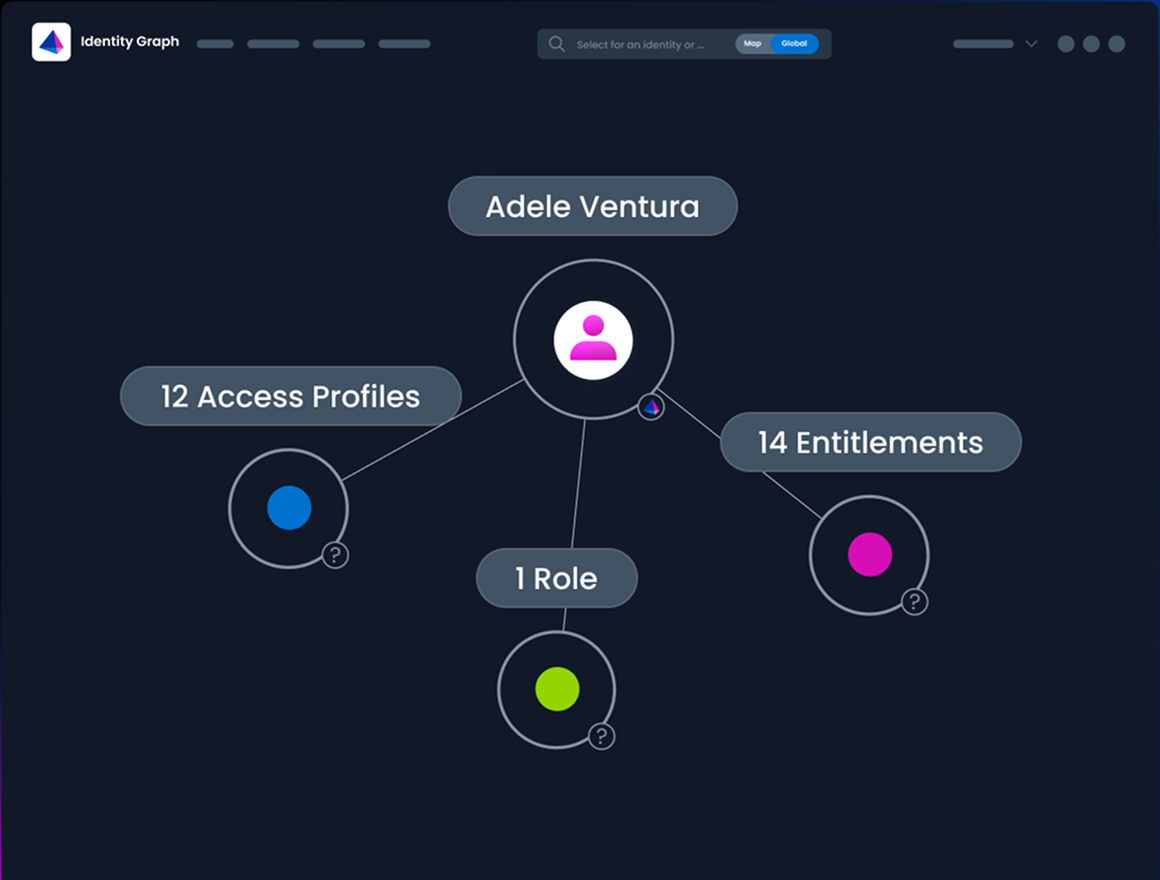
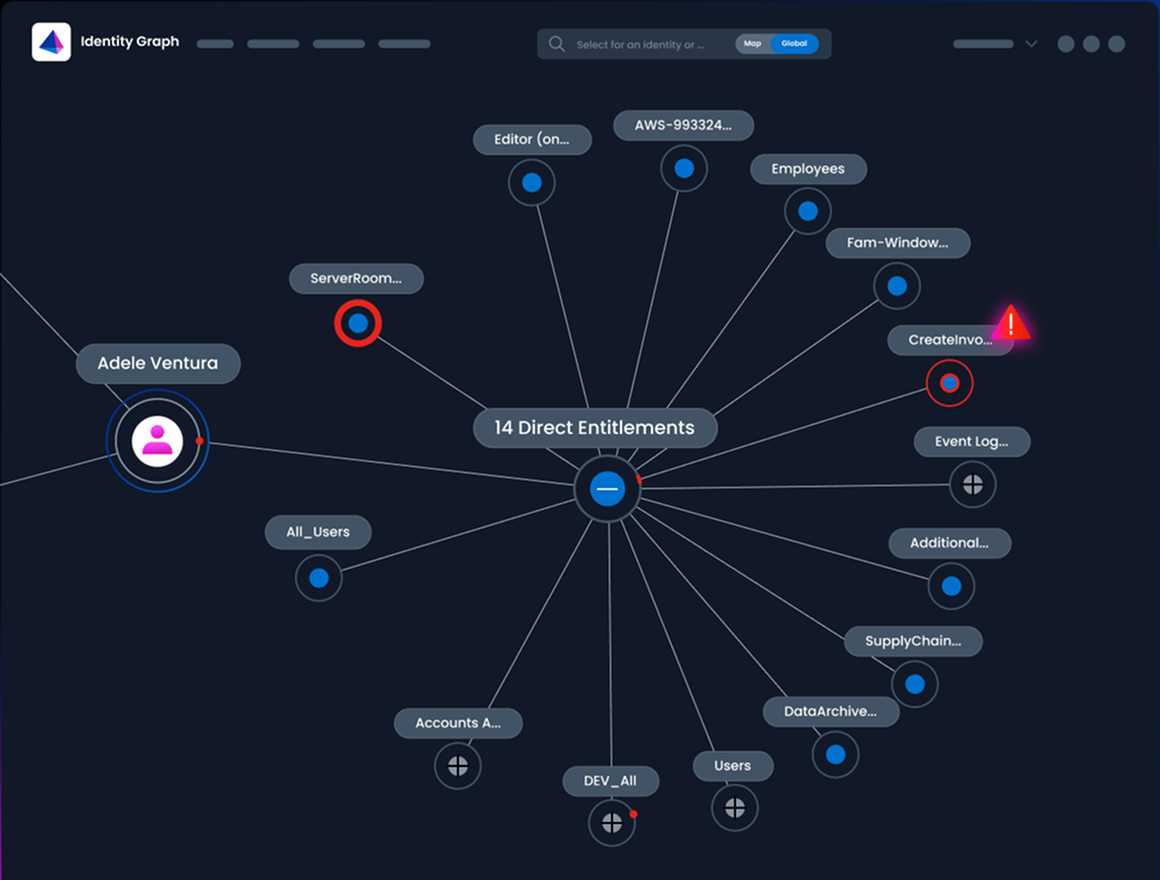
重大なアラートが発生したとき、アナリストが最初に思い浮かべるのは、「このアラートは実際にはどのような脅威を表しているのだろうか」という疑問です。IDに関するコンテキストのないアラートは単なるノイズです。このようなノイズは、実際の脅威を覆い隠し、対応を遅らせる原因となります。SailPoint Identity Graphを利用すれば、不足していたIDに関するコンテキストを使用してセキュリティ アラートを補完することにより、そのようなノイズをかき分け、対応すべき脅威を見極めることができます。
推測に頼る状態から脱却し、確信をもってアクションを実行できます。休眠状態から突然アクティブになる動作など、高品質なシグナルにより、真の脅威と誤検出をただちに見分けることができます。これまでは把握に何時間もかかっていた影響範囲全体を、わずか数分で可視化できるようになり、正確で実用的な修正計画をアイデンティティ チームに提供できます。
関連資料
Identity Graphに関する資料


FAQ
Identity Graphに関するよくある質問
SailPoint Identity Graphとは何ですか。
Identity Graphは、SailPoint Identity Securityのコア サービスであり、IDおよびアクセス権限を可視化するインタラクティブなグラフを提供します。ID、ロール(役割)、エンタイトルメント、アクセス経路の関係性をマッピングすることができるため、誰が何に対するアクセス権限を持っているか、どのようにしてアクセス権限を取得したか、それが適切かどうかを即座に把握できます。複雑なアクセス権限のパターンを可視化し、冗長なエンタイトルメントやほとんど使用されないアクセス権限などのリスクを浮かび上がらせることで、IDに関するデータを実用的なインテリジェンスへと生まれ変わらせ、より優れたガバナンス、より強固なセキュリティ、より迅速な意思決定を実現できます。
SailPoint Identity Securityとはどのように統合連携されますか。
SailPoint Identity Graphは、アドオンや外部との統合連携ではなく、SailPoint Identity Securityのコア サービスとして提供されます。すでに運用されているアイデンティティ データやガバナンス ポリシーをそのまま活用できるため、追加のコネクタや設定は不要です。すべてのコンテキスト情報、メタデータ、フィルタリング機能をSailPoint環境内で直接利用でき、既存のアイデンティティ セキュリティ プログラムをシームレスに拡張します。
アイデンティティ アクセス管理(IAM)担当者、セキュリティ オペレーション担当者、CISOのうち、どの担当者に最もメリットがありますか。
いずれの担当者にも、それぞれの立場に応じた形でメリットがあります。
- セキュリティ リーダーは、リスク ヒートマップとインテリジェンスを活用して、IDの攻撃対象領域を視覚的に把握し、優先的に投資すべき領域を判断し、ゼロ トラストの成熟度を目に見えて改善できます。
- アイデンティティ チームは、スプレッドシートを使用した骨の折れる手作業から脱却し、直感的なグラフを通して最小権限を適用し、ガバナンスを簡素化することができます。
- セキュリティ オペレーション チームは、アラートにIDに関するコンテキストを付加することにより、脅威の調査を加速できるとともに、影響範囲を可視化し、アイデンティティ チームに対して正確で実用的な対応計画を提供できます。
コンプライアンス監査にはどのように役立ちますか。
チームがサイロ化された記録やアプリケーション間でアクセス経路を手作業で追跡しなければならない場合、監査は停滞することがあります。SailPoint Identity Graphを活用すれば、すべてのID、エンタイトルメント、アクセス経路が、ネストされたアクセス権限や継承されたアクセス権限を含めて単一のビュー上にマッピングされます。これにより、手作業の負担を軽減し、監査サイクルを短縮するとともに、コンプライアンスを正確かつ確信を持って証明できる体制を整えます。
グラフから直接アクションを実行できますか。
はい。この機能は可視化から制御へ移行する上で重要な部分です。必要以上の権限を与えられたアカウントや休眠アカウントなどのリスクが特定されたら、Identity Graphのビューから直接、リスクの高いエンタイトルメントを取り消したり、アカウントのプロビジョニングを完全に解除したりすることができます。
次のステップに進みませんか?
アダプティブ アイデンティティの詳細
SailPointがどのようにアイデンティティ セキュリティの標準を確立し、企業のリスク低減、安心したスケーリング、そして将来の変化への先手対応をサポートしているかをご覧ください。