Gobernanza profunda
Control preciso de activos críticos
Protege sistemas críticos. SailPoint se conecta a las apps clave para modelar permisos, aplicar SoD y reducir riesgos costosos.
Más allá del acceso básico
El acceso básico no basta en sistemas críticos
El Inicio de Sesión Único (SSO) estándar y el abastecimiento básico indica quién puede entrar a una aplicación, pero no controlan lo que el usuario realmente puede hacer una vez dentro. Sin visibilidad de permisos detallados en sistemas complejos, expones al negocio a combinaciones de acceso tóxicas, fraude y fallas de Cumplimiento normativo.
Antes de SailPoint:
- Puntos ciegos sobre lo que los usuarios realmente pueden hacer dentro de aplicaciones complejas.
- Alto riesgo de fraude por combinaciones tóxicas de acceso no detectadas (violaciones de segregación de funciones).
- Dependencia de tickets de TI manuales y propensos a errores para tareas complejas de abastecimiento.
Después de SailPoint:
- Visibilidad total del acceso y los permisos a nivel de transacción, con máximo detalle.
- Aplicación en tiempo real de la segregación de funciones para bloquear riesgos de forma proactiva.
- Abastecimiento automatizado y preciso, basado en estrictos modelos de privilegio mínimo.
Control de acceso granular
Protege las aplicaciones críticas
Gobernanza avanzada para las apps empresariales vitales
Implementa conectores listos para usar, diseñados para aplicaciones empresariales complejas, que te dan visibilidad y control sobre permisos detallados.
- Protege los sistemas críticos.
- Gestiona permisos de ver, editar y ejecutar, más allá del inicio de sesión.
- Utilizar conectores preconfigurados para aplicaciones de ERP, CRM y sector salud.
Control automatizado para sistemas heredados y aislados
Pon bajo gobernanza las aplicaciones que no tienen una API moderna.
- Acelera el onboarding registrando el flujo de trabajo del administrador.
- Automatiza el abastecimiento.
- Elimina los puntos ciegos en aplicaciones heredadas y aisladas.
inicia
Conoce a SailPoint en acción
Descubre cómo SailPoint Identity Security ofrece protección continua e inteligente para cada identidad en toda la empresa. Con gobernanza en tiempo real y Gestión del ciclo de vida automatizada, hasta la aplicación de Zero Standing Privilege, comprueba cómo las organizaciones líderes reducen el riesgo, aceleran el Cumplimiento normativo y hacen posible una innovación segura.
Casos de éxito
La elección de las empresas líderes
Con resultados reales y casos de éxito contundentes, estamos redefiniendo lo posible. Desde métricas claras hasta impactos que cambian las reglas del juego, los logros de nuestros clientes hablan por sí solos. Descubre cómo ayudamos a empresas como la tuya a superar desafíos y alcanzar su verdadero potencial.
Haz más con menos recursos
Reduce costos y logra más. Descubre cómo lo hacemos posible.
Integración rápida y sin fricciones
¿Parece que es complejo? Lo simplificamos, comprobado en semanas.
Reduce la superficie de ataque
Elimina cuentas inactivas o abandonadas vulnerables a ataques.
Recursos relacionados
Explora los recursos de conectividad de SailPoint
Resumen de la solución
Accelerated Application Management de SailPoint
Obtenga más información sobre cómo la solución Accelerated Application Management de SailPoint puede ayudar a su organización a obtener visibilidad inmediata de los entornos de aplicaciones empresariales, comprender mejor el uso de las aplicaciones y acelerar la obtención de valor.
Conectividad de SailPoint
Mira todo lo que más puedes lograr
La gobernanza profunda es solo una parte del modelo. Descubre cómo obtener una visibilidad total de las aplicaciones para eliminar la TI en la sombra o ampliar el cumplimiento normativo en todas las aplicaciones que adopta tu empresa.
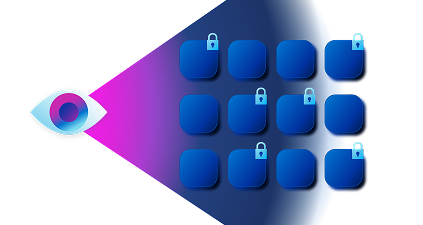
Visibilidad
Descubre TI en la sombra sin gestionar. SailPoint usa extensiones ligeras para el navegador y conectores de descubrimiento para mapear de forma continua todo el panorama de aplicaciones.
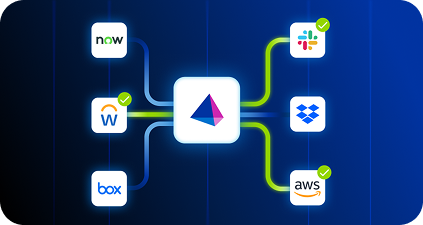
Cumplimiento normativo
Ponga las aplicaciones bajo gobernanza en poco tiempo. SailPoint simplifica la conectividad para que se incorpore rápido los sistemas objetivo y se escale con agilidad los controles de seguridad en todo el espacio de trabajo digital.
Preguntas frecuentes
Preguntas frecuentes sobre Identity Security Fabric
¿Cuál es la diferencia entre el acceso básico y la "gobernanza profunda"?
El acceso básico, que a menudo se gestiona con el inicio de sesión único (SSO), confirma quién puede iniciar sesión en una aplicación. La gobernanza profunda va más allá: controla lo que los usuarios pueden hacer dentro de la aplicación. Los conectores de gobernanza profunda de SailPoint analizan y gestionan permisos y derechos de acceso granulares, algo esencial para proteger sistemas complejos y críticos.
¿Cómo gestiona SailPoint las aplicaciones "desconectadas"?
Para las aplicaciones que no tienen APIs modernas, SailPoint usa una combinación de captura de pantalla y automatización robótica de procesos (RPA). Esta tecnología te permite registrar los pasos manuales que seguiría un administrador para gestionar el acceso y luego automatiza ese flujo de trabajo. Así, incluso los sistemas heredados y aislados más difíciles de integrar quedan bajo un modelo de gobernanza moderno y automatizado.
Refuerce sus defensas con identidad adaptativa
Detecte el riesgo en tiempo real. Supervise continuamente el comportamiento de las identidades y saque a la luz las amenazas en el momento en que aparecen.
Ajuste el acceso de forma dinámica. Restrinja o conceda permisos automáticamente en función del riesgo, el contexto y el comportamiento de los usuarios.
Proteja cada identidad. Proteja el acceso de personas, máquinas y personal externo en todo su entorno.