Gouvernance avancée
Appliquez un contrôle précis sur les actifs critiques
Sécurisez les systèmes critiques. SailPoint se connecte à vos applications clés pour modéliser des droits d’accès granulaires, appliquer la SoD et réduire les risques coûteux.
Au-delà de l’accès de base
L’accès de base ne suffit pas pour les systèmes critiques
Le Single Sign-On (SSO) classique et le provisioning de base indiquent qui peut se connecter à une application, mais ne maîtrisent pas ce que les utilisateurs peuvent réellement y faire. Sans visibilité sur les autorisations fines dans des systèmes complexes, l’entreprise est exposée à des combinaisons d’accès toxiques, à la fraude et à des manquements de conformité.
Avant SailPoint :
- Des angles morts sur ce que les utilisateurs peuvent réellement faire au sein d’applications complexes.
- Risque élevé de fraude lié à des combinaisons d’accès toxiques non détectées (violations de séparation des tâches – SoD).
- Dépendance à des tickets IT manuels, sources d’erreurs, pour des tâches de provisioning complexes.
Après SailPoint :
- Visibilité complète sur les accès et les autorisations, jusqu’au niveau transactionnel.
- Application en temps réel de la séparation des tâches (SoD) pour bloquer les risques de façon proactive.
- Provisioning automatisé et précis, reposant sur des modèles d’habilitations stricts appliquant le principe du moindre privilège.
Contrôle d’accès granulaire
Sécurisez vos applications critiques
Gouvernance avancée pour vos applications essentielles
Déployez des connecteurs prêts à l’emploi, conçus pour les applications d’entreprise complexes, afin d’exposer et de contrôler des droits d’accès granulaires.
- Sécurisez les systèmes critiques.
- Gouvernez les droits de lecture, modification et exécution, au-delà de la connexion.
- Utilisez des connecteurs préconfigurés pour les ERP, les CRM et les applications de santé.
Systèmes hérités et cloisonnés : contrôle automatisé
Les applications dépourvues d’API moderne sont intégrées à la gouvernance des identités afin d’assurer un contrôle cohérent des accès.
- L’onboarding est accéléré en enregistrant les étapes du workflow d’administration, pour industrialiser l’intégration.
- Automatiser le provisionnement des accès.
- Éliminer les angles morts liés aux applications héritées et cloisonnées.
Passez à l’action
Découvrez SailPoint en action
Découvrez comment SailPoint Identity Security assure une protection continue et intelligente de chaque identité au sein de votre entreprise. De la gouvernance en temps réel et de la gestion automatisée du cycle de vie à l’application du principe Zero Standing Privilege, découvrez concrètement comment les grandes entreprises réduisent les risques, accélèrent leur mise en conformité et favorisent l’innovation sécurisée.
Cas clients
Adopté par les leaders de leur secteur
Résultats concrets à l’appui et retours d’expérience probants : le champ des possibles est en train d’être redéfini. Des indicateurs mesurables aux impacts décisifs, les réussites de nos clients parlent d’elles-mêmes. Découvrez comment des entreprises comme la vôtre ont pu surmonter leurs enjeux et révéler tout leur potentiel grâce à notre accompagnement.
Faire plus, avec moins de ressources
Réduisez vos coûts sans renoncer à la performance : découvrez comment c’est possible.
Intégration rapide et fluide
Cela vous paraît complexe ? Simplifié et validé en quelques semaines.
Réduire la surface d’attaque
Éliminer les comptes inactifs ou orphelins, vulnérables aux attaques.
Ressources connexes
Découvrez les ressources de connectivité SailPoint

Présentation de la solution
SailPoint Accelerated Application Management
Découvrez comment la solution Accelerated Application Management de SailPoint peut aider votre entreprise à obtenir une visibilité complète sur son environnement applicatif, à mieux comprendre l’utilisation de ses applications et à en accélérer le retour sur investissement.
Connectivité SailPoint
Découvrez tout ce que vous pouvez accomplir
La gouvernance approfondie n’est qu’un aspect de ce modèle. Découvrez comment obtenir une visibilité complète sur les applications afin d’éliminer le Shadow IT, ou renforcer la conformité à grande échelle sur l’ensemble des applications adoptées par votre entreprise.
Visibilité
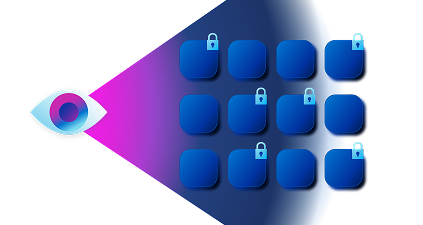
Identifiez le shadow IT non géré. SailPoint s’appuie sur des extensions de navigateur légères et des connecteurs de découverte pour cartographier en continu l’ensemble de votre paysage applicatif.
Conformité
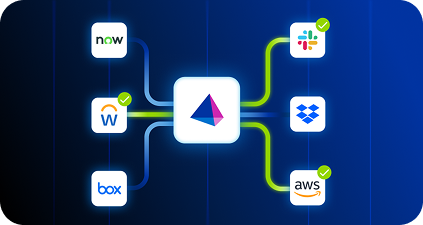
Intégrez rapidement les applications à la gouvernance. SailPoint simplifie la connectivité afin d’intégrer rapidement les systèmes cibles et de déployer à grande échelle les contrôles de sécurité sur votre espace de travail numérique.
Foire aux questions
Questions fréquentes sur Identity Security Fabric
Quelle est la différence entre l’accès de base et la « gouvernance approfondie » ?
L’accès de base, souvent géré via le Single Sign-On (SSO), détermine qui est autorisé à se connecter à une application. La gouvernance approfondie va plus loin : elle encadre précisément ce que les utilisateurs peuvent faire au sein de l’application. Les connecteurs de gouvernance approfondie de SailPoint servent à analyser et à administrer des autorisations et des droits d’accès granulaires, un prérequis pour sécuriser des systèmes complexes et critiques.
Comment SailPoint prend-il en charge les applications « déconnectées » ?
Pour les applications dépourvues d’API modernes, une combinaison de capture d’écran et de Robotic Process Automation (RPA) est utilisée par SailPoint. Cette technologie permet d’enregistrer les étapes manuelles qu’un administrateur exécuterait pour gérer les accès, puis d’automatiser ce flux de travail. Même les systèmes historiques et cloisonnés les plus difficiles à intégrer sont ainsi rattachés à un modèle de gouvernance moderne et automatisé.
Renforcez vos défenses grâce à l'identité adaptative
Détectez les risques en temps réel. Surveillez en continu le comportement des identités et détectez les menaces dès leur apparition.
Ajustez les accès de manière dynamique. Renforcez ou accordez automatiquement les autorisations en fonction du niveau de risque, du contexte et du comportement des utilisateurs.
Protégez chaque identité. Sécurisez les accès des personnes, des machines et des tiers dans l'ensemble de votre environnement.