Connectivité applicative unifiée
Gouvernez chaque application à grande échelle
Passez d’une visibilité complète du paysage applicatif à une gouvernance à l’échelle de l’entreprise et à un contrôle approfondi des politiques, sur des outils modernes, hérités et d’IA.
Connectivité à grande échelle
Toutes les applications ne se valent pas
Les entreprises modernes exploitent des milliers d’applications, du SaaS cloud aux ERP cœur de métier, en passant par les logiciels sur mesure et les agents d’IA émergents. L’application d’un modèle rigide et uniforme conduit soit à sur-gouverner des systèmes à faible risque et à freiner l’agilité, soit à sous-protéger les systèmes critiques. SailPoint propose une approche flexible, qui adapte le niveau de gouvernance au risque.
Avant SailPoint :
- Les angles morts se multiplient entre le shadow IT non géré, les outils accessibles via navigateur et les agents d’IA.
- Les goulots d’étranglement à l’onboarding contraignent les équipes sécurité à arbitrer entre vitesse d’exécution et conformité.
- Les systèmes non interconnectés restent non surveillés, en raison de freins d’intégration sur mesure trop complexes.
- La préparation des audits repose sur des tableurs manuels et des revues de privilèges fragmentées.
Après SailPoint :
- Bénéficiez d’une visibilité immédiate sur les parcours d’accès, les outils navigateur, les éléments de CMDB et les systèmes d’IA.
- Accélérez l’intégration des applications grâce à nos connecteurs préconfigurés et à nos outils de création automatisée.
- Étendez la gouvernance aux applications existantes et spécifiques grâce à la RPA et à l’automatisation assistée des workflows.
- Appliquez des contrôles approfondis, prêts pour l’audit, et des droits d’accès granulaires sur les systèmes critiques.
Fonctionnalités clés
Une gouvernance progressive, en pratique
Cartographiez l’ensemble de votre paysage applicatif. SailPoint met en évidence les chemins d’accès invisibles grâce à une combinaison de connecteurs de découverte et d’une extension de navigateur légère. En identifiant qui accède à quoi, par quels modes de connexion et avec quel risque de sécurité sous-jacent, un inventaire factuel est établi afin de prioriser l’onboarding selon l’exposition réelle, plutôt que sur des estimations.
En savoir plus sur la visibilité
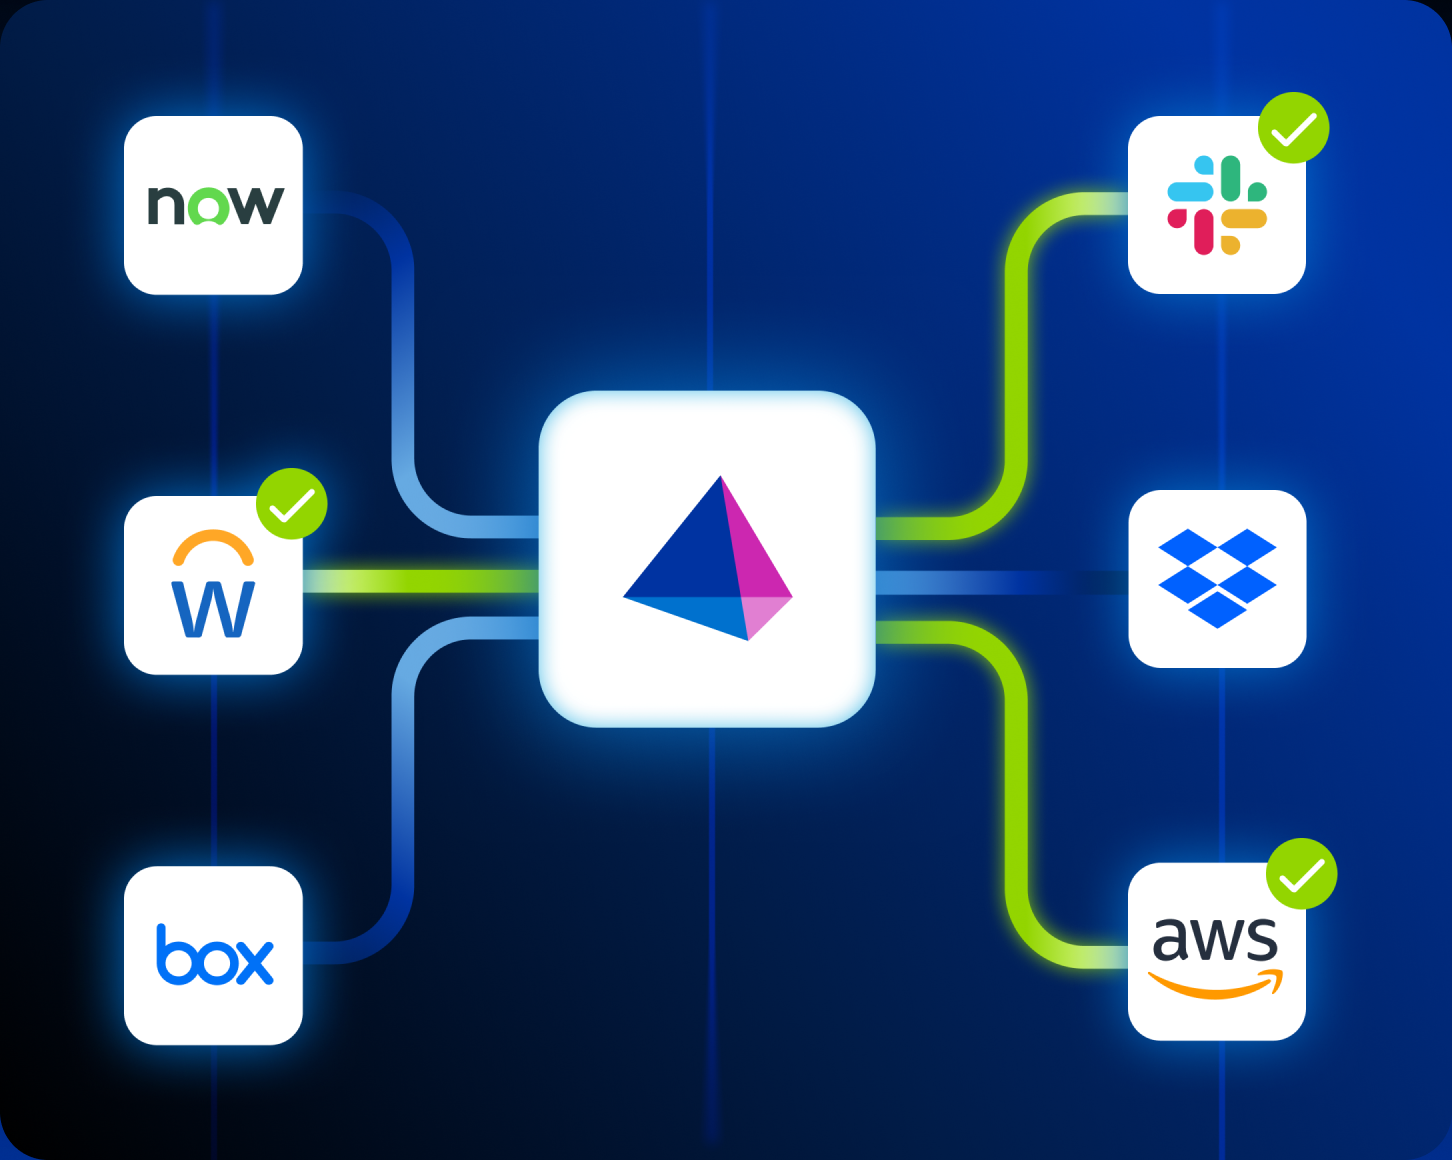
Intégrez vos applications à la gouvernance en quelques secondes. SailPoint simplifie l’intégration grâce à une connectivité de conformité rapide avec des centaines d’applications SaaS et cloud parmi les plus utilisées. La complexité de configuration est éliminée : les systèmes cibles sont intégrés immédiatement et les contrôles de sécurité étendus rapidement à l’ensemble de l’espace de travail numérique, sans ressources IT spécialisées ni développement sur mesure.
Découvrir les capacités de conformité
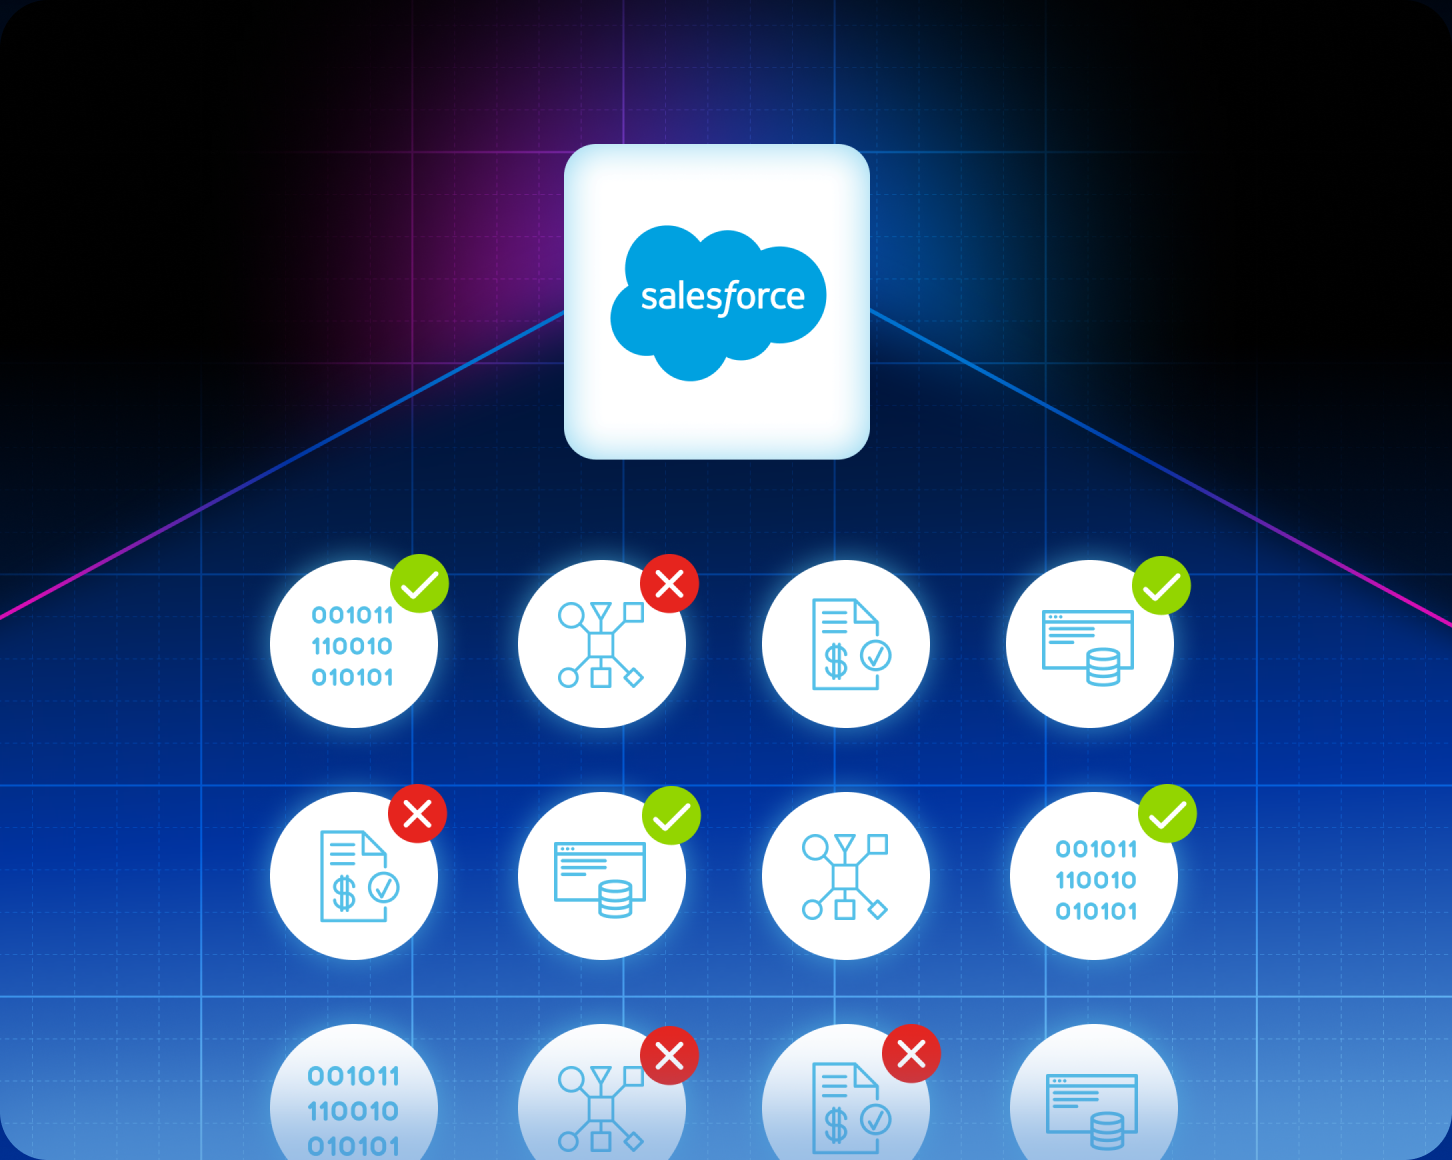
Appliquez un contrôle précis grâce à des connecteurs de gouvernance avancée. SailPoint fournit une sécurité renforcée pour vos applications d’entreprise les plus critiques. Grâce à la modélisation fine des habilitations, à l’application de politiques strictes de séparation des tâches (SoD) et à la production de preuves de conformité prêtes pour l’audit, les systèmes vitaux sont sécurisés là où toute défaillance d’accès a les impacts financiers, opérationnels et réglementaires les plus élevés.
Explorer des capacités avancées de gouvernance
Catalogue de connecteurs d’entreprise
Connectivité d’entreprise prête à l’emploi
Connectez-vous aux plateformes clés et aux services cloud sur lesquels votre entreprise s’appuie au quotidien. SailPoint propose des intégrations approfondies, avec une prise en charge normalisée de SCIM, REST, JDBC et des protocoles spécifiques aux plateformes.




TYPES DE CONNECTEURS
Des connecteurs adaptés
Révélez les applications invisibles
Identifiez les SaaS non gérés, les applications navigateur, les éléments de CMDB et les outils de Shadow AI sur l’ensemble de votre environnement.
- Détectez tôt les accès navigateur non gérés et le shadow IT.
- Synchronisez les inventaires applicatifs avec la CMDB et les plateformes d’IDP.
- Priorisez l’onboarding selon les usages réels et l’exposition au risque.
Application rapide des politiques
Intégrez rapidement des applications grâce à des intégrations prêtes à l’emploi, pour accélérer les certifications d’accès et les contrôles de politiques.
- Déployez des centaines de connecteurs prêts à l’emploi, avec un temps de configuration minimal.
- Réaliser des certifications d’accès à grande échelle sur l’ensemble des applications métiers.
Contrôle fin des risques
Appliquer une modélisation granulaire des droits, des règles de séparation des tâches (SoD) et des contrôles prêts pour l’audit, pour les systèmes critiques.
- Modélisez des ensembles d’autorisations complexes sur vos applications les plus critiques.
- Appliquez automatiquement les règles de combinaisons toxiques et de séparation des tâches.
- Produisez des rapports de conformité prêts pour l’audit, adaptés aux exigences réglementaires.
Sécurisez les données sensibles
Gouvernez et protégez les données des utilisateurs, machines et agents d’IA dans le cloud, en SaaS et sur site.
- Reliez la gouvernance des identités aux données critiques : Microsoft 365, Google Drive, AWS S3, Snowflake, etc.
- Identifiez les données sensibles et déterminez qui y accède dans l’ensemble des référentiels.
- Repérez les accès à risque et étendez la gouvernance du moindre privilège aux données sensibles.
Identifiez chaque agent d’IA et NHI
SailPoint Agentic Fabric assure une découverte exhaustive des agents d’IA. Appuyée sur une vaste bibliothèque de connecteurs, elle garantit une source unique de vérité pour l’ensemble de vos NHI.
- Les chemins d’accès machine et les risques liés aux identifiants des agents sont détectés automatiquement.Connexion aux plateformes agentiques, aux applications, aux navigateurs, aux terminaux et aux passerelles d’API.
- Cartographie des relations avec les propriétaires humains, les identifiants, les droits d’accès et les données sensibles, afin d’éliminer les angles morts.
- Intégration aux plateformes EDR et SIEM pour alimenter votre plan de contrôle central en signaux de menace en temps réel.
Créer et personnaliser des applications SailPoint
Étendez la gouvernance des identités à l’ensemble de votre écosystème. Accédez à des API ouvertes, des kits de développement et des programmes partenaires pour créer et personnaliser des intégrations pour toute application.
Retours d’expérience
La confiance des grandes entreprises
Des résultats concrets et des retours d’expérience probants redéfinissent le champ des possibles. Des indicateurs mesurables aux impacts majeurs, les réussites de nos clients parlent d’elles-mêmes. Découvrez comment des organisations comme la vôtre ont surmonté leurs défis et révélé tout leur potentiel grâce à SailPoint.
Gagnez en efficacité immédiatement
Gagnez du temps et réduisez les délais grâce à un onboarding optimisé.
de réduction du temps d’onboarding des nouveaux arrivants. ¹
Retrouvez en productivité
L’automatisation libère les équipes pour des missions stratégiques à fort impact.
heures gagnées par campagne de recertification.²
Réduire la surface d’attaque
Éliminer les comptes inactifs ou orphelins, vulnérables aux attaques.
comptes Active Directory inutiles désactivés. ³
Ressources associées
Explorer les ressources de connectivité SailPoint

Présentation de la solution
SailPoint Accelerated Application Management
Découvrez comment la solution Accelerated Application Management de SailPoint peut aider votre entreprise à obtenir une visibilité complète sur son environnement applicatif, à mieux comprendre l’utilisation de ses applications et à en accélérer le retour sur investissement.
Questions fréquentes
Questions courantes sur la connectivité SailPoint
Qu’est-ce que SailPoint Connectivity ?
SailPoint Connectivity est un framework flexible conçu pour sécuriser l’ensemble de votre paysage applicatif, des plateformes SaaS et cloud modernes aux applications historiques et développées sur mesure. Toutes les applications n’exigent pas le même niveau de contrôle. Une approche progressive est proposée, évolutive selon vos besoins : commencer par une visibilité complète, déployer la conformité à grande échelle, puis appliquer une gouvernance approfondie et granulaire pour les systèmes critiques.
SailPoint prend-il en charge les applications cloud et on-premises ?
Oui. SailPoint propose une approche flexible et hybride de la connectivité. Une connectivité SaaS complète est assurée pour les applications hébergées dans le cloud, ainsi que des connecteurs basés sur Virtual Appliance (VA) et des intégrations RPA (Robotic Process Automation) afin de sécuriser les systèmes historiques, déconnectés et on-premises.
En quoi consiste l’Application onboarding optimisé par l’IA de SailPoint ?
SailPoint Application Onboarding est une capacité pilotée par l’IA qui réduit drastiquement le temps et les efforts nécessaires pour intégrer de nouvelles applications dans le périmètre de gouvernance. Les applications non gouvernées sont détectées, les méthodes de connexion les plus adaptées sont recommandées, et l’IA est utilisée pour associer avec précision les comptes aux identités, afin de limiter la complexité de configuration manuelle.
Qu’est-ce que SailPoint Accelerated Application Management ?
SailPoint Accelerated Application Management est une solution évolutive de gouvernance applicative, conçue pour offrir aux organisations une visibilité sur leur paysage applicatif et une capacité d’analyse immédiate. Une visibilité est apportée sur l’inventaire et la propriété des applications, ainsi que sur les activités des utilisateurs et les accès à risque à l’échelle de l’entreprise. Une lecture des risques par application est ainsi rendue possible : les applications à mettre sous gouvernance peuvent être priorisées et la remédiation des accès inappropriés est facilitée.
Les exigences de conformité peuvent être adressées immédiatement, grâce à l’Application onboarding sélectif et à la mise sous gouvernance des applications les plus critiques et priorisées, via les intégrations rationalisées de SailPoint. Les capacités clés de sécurité des identités peuvent ainsi être déployées sans les délais associés aux démarches d’onboarding traditionnelles. Les risques sont réduits, tout en posant les bases d’une gouvernance des identités plus large, à l’échelle de l’entreprise, au fur et à mesure de la maturation des programmes
Quels sont les avantages de SailPoint Connectivity ?
L’avantage principal réside dans une approche flexible et progressive, dans laquelle les frictions d’un modèle d’identité unique et uniforme sont éliminées. Le délai de mise en valeur est accéléré grâce à l’obtention rapide d’une visibilité complète sur l’ensemble du paysage, y compris le shadow IT et les outils d’IA. Il devient ensuite possible de s’appuyer sur l’onboarding piloté par l’IA et sur plus d’une centaine de connecteurs préconfigurés, afin d’appliquer une gouvernance large et homogène à grande échelle, tout en réservant des contrôles de gouvernance spécialisés et approfondis aux applications les plus critiques et les plus fortement réglementées. Une couverture de sécurité maximale et la conformité sont ainsi garanties, sans ralentir l’activité.
Prêt à passer à l'action ?
Mettez Adaptive Identity au service de votre entreprise
Découvrez comment SailPoint définit la norme en matière de sécurité des identités, en aidant les entreprises à réduire les risques, à faire évoluer leurs activités en toute confiance et à garder une longueur d’avance.