難題與解決方案
確保每個身分都能被信任
在授予存取權限之前,先確認非正式員工的身分,並在關係變動時重新驗證。執行憑證檢查、防止重複,確保每次指派皆能維持信任。
缺乏監理會導致身分風險升高
- 供應商、承包商和合作夥伴之間的驗證不一致,將導致監管出現缺口
- 透過敏感度與使用中繼資料,提升存取審查的完整性
- 重複身分會導致擁有權與正確存取層級上的混亂
- 長期指派幾乎不會再驗證,導致過時的存取權限長期存在而未加檢查
確保準確性、法遵與控制
- 自動化身分驗證與憑證驗證,在授予存取權限之前確認每個人的身分
- 透過引導式工作流程,強制執行以原則為基礎的入職規範,例如培訓、保密協議 (NDA) 以及背景調查
- 為每位非正式員工維護準確且統一的記錄,以防止出現重複或繼承帳戶
- 為高風險或長期角色安排定期重新驗證,以維持監管並確保持續依循法遵
FAQ
Technical insight and guidance
Learn how to effectively manage and secure your extended workforce with insights on verification, revalidation, and more.
優點
在整個生命週期中自動化信任管理
驗證始於入職流程,但維持信任需要持續的監管。透過在授予存取權限之前驗證非正式員工與第三方,並在專案、角色或關係變更時重新驗證,組織可以確保在每個階段只有正確的人擁有正確的存取權限。這種統一的方法可以加強法遵並降低與身分相關的風險。
從一開始就確保存取安全
在入職過程中驗證每位非正式員工的身分與憑證。整合可信的驗證服務供應商,並強制執行必要條件(例如保密協議 (NDA)、培訓或背景調查),確保只有經過驗證且合格的人員才能在第一天就獲得存取權限。
進階功能
讓您的身分安全解決方案好上加好
SailPoint 正在定義 AI 驅動企業的適應性身分未來。我們以全面願景與由 AI 提供支援的平台,協助您守護每一個身分(人員與非人員),將風險轉化為強勁優勢,讓 AI 創新更有把握、推進更安心。
常見問答集
關於驗證與信任的解答
驗證和重新驗證有什麼差別?
驗證於入職階段進行,在確認非正式員工的身分與必要憑證後,才會授予存取權限。重新驗證則在後續進行,確保這些身分仍屬於組織並持續需要存取。兩者共同形成一個完整的信任封閉循環,延伸至整個非正式員工生命週期。
非正式員工風險管理如何進行身分核驗?
此解決方案可與可信任的驗證供應商整合,在入職時確認每位人員的身分與憑證。它也能強制要求完成培訓、保密協議 (NDA) 或背景調查,才能核准存取。這些自動化檢查取代了人工審核流程,協助組織快速完成使用者入職,同時確保安全性。
組織能否自行設定驗證需求?
可以。管理員可以定義存取前要求,例如數位憑證、證明或原則確認,並將其與特定角色類型或風險層級連結。這種靈活性使每個組織都能維持治理標準,同時根據不同業務部門或合作夥伴類型的獨特需求調整驗證步驟。
如何防止重複或繼承帳戶?
在入職流程中,系統會根據姓名、電子郵件或供應商關聯等可設定的屬性,來偵測可能的重複記錄。接著,系統會將這些記錄標記以供審查或合併,確保每位非正式員工保持單一且正確的身分記錄。這可以防止混淆、誤判和不必要的風險。
如何對長期或高風險的非正式員工進行重新驗證?
透過提供對資料存取、敏感性及使用情況的可視性,SailPoint 協助組織建立更高效率且透明的驗證流程,使其符合內部控制與法規要求。
該解決方案如何支援稽核與法遵報告?
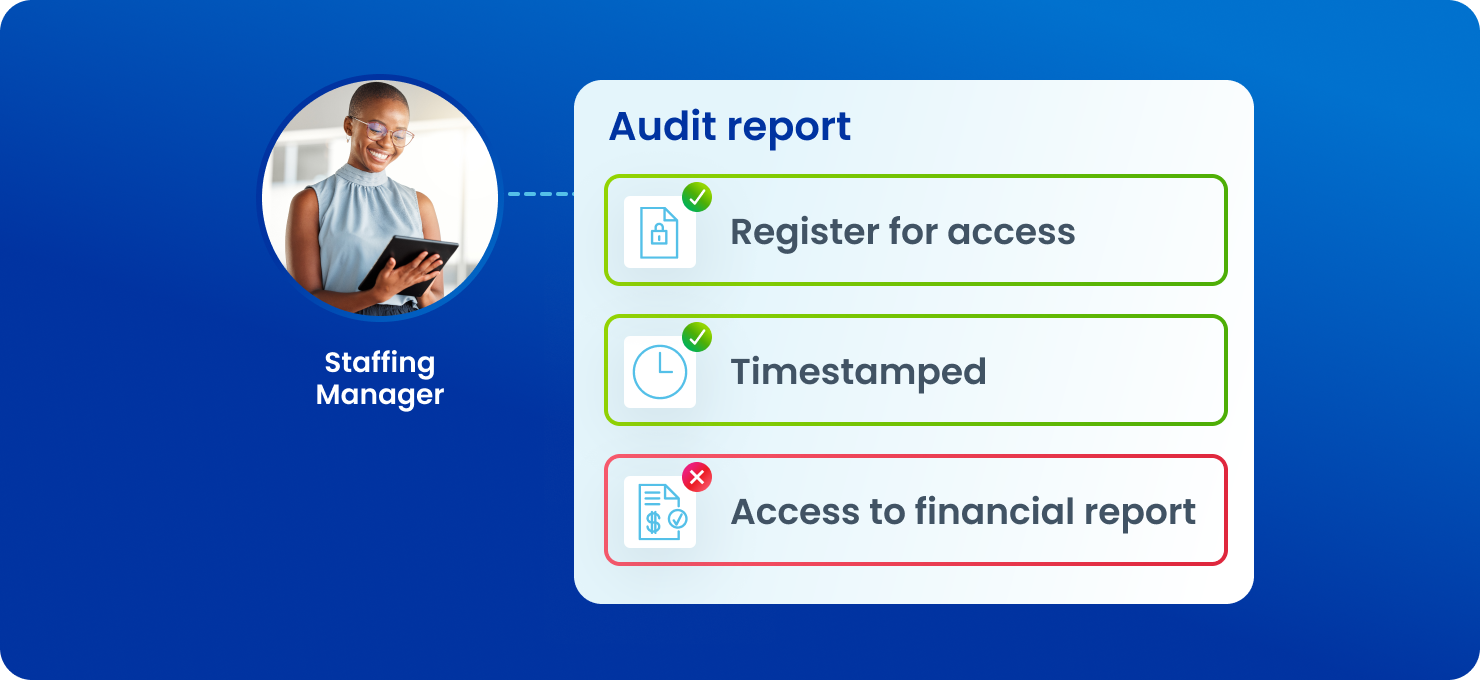
每次驗證、憑證檢查、指派變更與重新驗證都會自動記錄並附上時間戳記。這為所有非正式員工的身分活動建立一個透明的端到端記錄。在稽核過程中,團隊可迅速提供證據,顯示誰已驗證、重新驗證時間,以及授予了哪些存取權限,進而減少通常為證明法遵所需的大量人工工作。
聯絡我們
保護並治理敏感資料存取
瞭解 SailPoint 如何透過以身分為核心的治理,協助您降低風險、強制最小權限,並保護敏感資料。