Deep Governance
Präzise Kontrolle für kritische Assets
Schützen Sie kritische Systeme. SailPoint verbindet sich direkt mit Ihren wichtigen Unternehmensanwendungen, um feingranulare Berechtigungen zu modellieren, SoD durchzusetzen und kostspielige Risiken zu vermeiden.
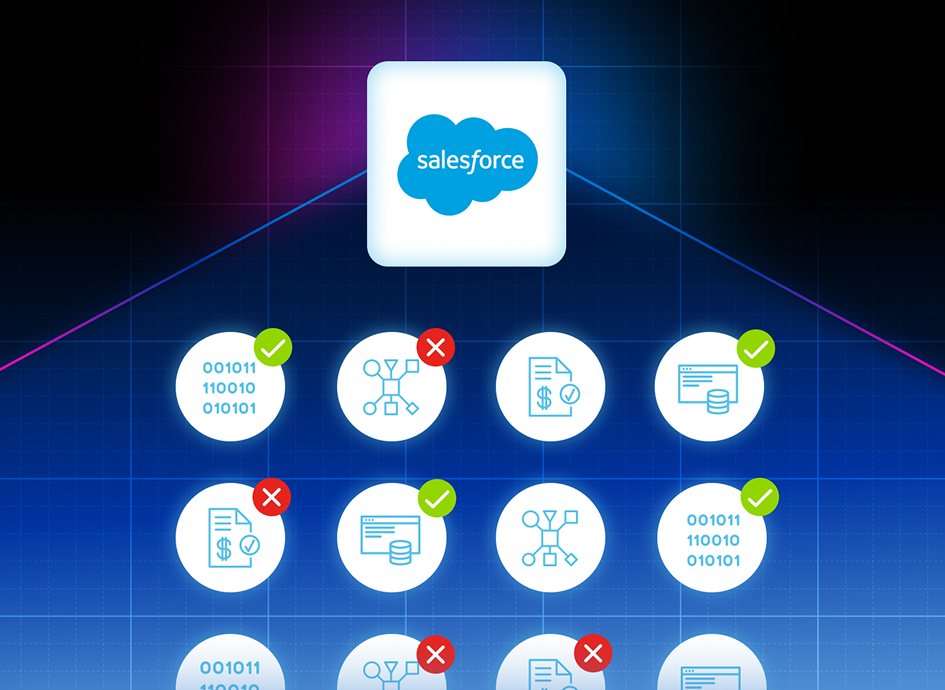
Mehr als Basiszugriff
Basiszugriff reicht nicht für kritische Systeme
Standard Single Sign-On (SSO) und einfaches Provisioning zeigen, wer sich an einer Anwendung anmelden kann – sie steuern jedoch nicht, was Benutzer dort tatsächlich tun dürfen. Ohne Transparenz über fein granular gesteuerte Berechtigungen in komplexen Systemen steigt das Risiko für toxische Zugriffskombinationen, Betrug und Compliance-Verstöße.
Vor SailPoint:
- Blind Spots bei der Frage, was Benutzer in komplexen Anwendungen tatsächlich tun können.
- Hohes Betrugsrisiko durch unentdeckte, toxische Zugriffskombinationen (SoD-Verstöße).
- Abhängigkeit von manuellen, fehleranfälligen IT-Tickets bei komplexen Provisionierungsaufgaben.
Nach SailPoint:
- Vollständige Transparenz über detaillierte Zugriffe und Berechtigungen bis auf Transaktionsebene.
- Echtzeit-Durchsetzung der Funktionstrennung (SoD), um Risiken proaktiv zu blockieren.
- Automatisierte, präzise Bereitstellung auf Basis strikter Least-Privilege-Berechtigungsmodelle.
Granulare Zugriffskontrolle
Schützen Sie Ihre kritischen Anwendungen
Erweiterte Governance für Ihre geschäftskritischen Unternehmens-Apps
Implementieren Sie sofort einsatzbereite Konnektoren für komplexe Enterprise-Anwendungen, um granulare Berechtigungen transparent zu machen und zu steuern.
- Sichern Sie geschäftskritische Systeme ab.
- Steuern Sie Anzeige-, Bearbeitungs- und Ausführungsrechte – über den Login hinaus.
- Nutzen Sie vorkonfigurierte Konnektoren für ERP-, CRM- und Healthcare-Anwendungen.
Altsysteme automatisiert steuern
Bringen Sie Anwendungen ohne moderne API unter Governance.
- Erfassen Sie Admin-Workflows und ermöglichen Sie ein Crowdsourcing-basiertes Onboarding.
- Provisionierung automatisieren.
- Schließen Sie blinde Flecken bei Legacy- und isolierten Anwendungen.
Jetzt starten
SailPoint in Aktion erleben
Erfahren Sie, wie SailPoint Identity Security in Ihrem Unternehmen jede Identität kontinuierlich und intelligent schützt. Von Echtzeit-Governance und automatisiertem Lebenszyklus-Management bis zur Durchsetzung von Zero Standing Privilege: Erleben Sie, wie führende Unternehmen Risiken senken, Compliance beschleunigen und sichere Innovation ermöglichen.
Erfolgsgeschichten
Vertrauen führender Unternehmen
With real results and powerful success stories, we’re redefining what’s possible. From measurable outcomes to game changing impacts, our customers' achievements speak louder than words. See how we’ve helped businesses like yours overcome challenges and unlock their true potential.
Mehr erreichen mit weniger Ressourcen
Kosten senken und mehr erreichen – so machen wir es möglich.
Schnelle, nahtlose Integration
Klingt komplex? Wir vereinfachen es – nachweislich in nur wenigen Wochen.
Angriffsfläche reduzieren
Inaktive oder verwaiste Konten eliminieren, die angreifbar sind.
Verwandte Inhalte
SailPoint-Konnektivitätsressourcen entdecken

Lösungskonzept
SailPoint Accelerated Application Management
Erfahren Sie mehr darüber, wie die Lösung für beschleunigtes Anwendungsmanagement von SailPoint Ihrem Unternehmen einen sofortigen Einblick in Unternehmensanwendungsumgebungen, tiefere Einblicke in die Anwendungsnutzung und eine schnellere Wertschöpfung ermöglicht.
SailPoint-Konnektivität
Entdecken Sie weitere Möglichkeiten
Compliance ist nur ein Teil. Erfahren Sie, wie Sie vollständige Anwendungstransparenz schaffen, um Shadow-IT zu eliminieren, oder eine granulare Deep Governance implementieren, um Ihre risikoreichsten Assets zu schützen.
Transparenz
Erkennen Sie unverwaltete Schatten-IT. SailPoint nutzt schlanke Browser-Erweiterungen und Discovery-Connectoren, um Ihre gesamte Applikationslandschaft kontinuierlich zu erfassen.
Compliance
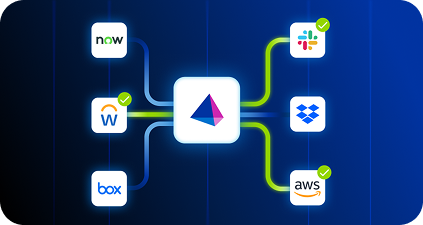
Führen Sie Anwendungen schnell in die Governance über. SailPoint vereinfacht die Anbindung, damit Sie Zielsysteme zügig onboarden und Sicherheitskontrollen in Ihrem digitalen Arbeitsplatz schnell skalieren können.
Häufige Fragen
Häufige Fragen zur Identity Security Fabric
Worin liegt der Unterschied zwischen einfachem Zugriff und „Deep Governance“?
Basiszugriff, häufig über Single Sign-On (SSO) gesteuert, legt fest, wer sich bei einer Anwendung anmelden darf. Deep Governance geht einen Schritt weiter und kontrolliert, was Benutzer innerhalb der Anwendung tun können. Die Deep-Governance-Konnektoren von SailPoint analysieren und managen fein granulare Berechtigungen und Entitlements – ein zentraler Baustein für die Absicherung komplexer, geschäftskritischer Systeme.
Wie geht SailPoint mit „abgeklemmten“ Anwendungen um?
Für Anwendungen ohne moderne APIs nutzt SailPoint eine Kombination aus Screen-Capture und Robotic Process Automation (RPA). Damit lassen sich die manuellen Schritte, die ein Administrator zur Zugriffsverwaltung ausführen würde, aufzeichnen und anschließend als Workflow automatisieren. So werden selbst schwer integrierbare Legacy- und isolierte Silosysteme in ein modernes, automatisiertes Governance-Modell überführt.
Kontaktieren Sie uns
Stärken Sie Ihre Abwehrmaßnahmen mit adaptiver Identität.
Erkennen Sie Risiken in Echtzeit. Überwachen Sie kontinuierlich das Identitätsverhalten und decken Sie Bedrohungen auf, sobald sie auftreten.
Passen Sie den Zugriff dynamisch an. Erweitern oder beschränken Sie Berechtigungen automatisch basierend auf Risiko, Kontext und Benutzerverhalten.
Schützen Sie jede Identität. Sichern Sie den Zugriff von Menschen, Maschinen und Dritten in Ihrer gesamten Umgebung.