
SailPoint Entro
Kontrollieren Sie die Ausbreitung von KI und NHI
Beseitigen Sie blinde Flecken, indem Sie jeden KI-Agenten, jede NHI und jedes Secret einem menschlichen Verantwortlichen zuordnen. Verschaffen Sie sich einen Überblick über den tatsächlichen Explosionsradius und schützen Sie Ihr Unternehmen.

Herausforderung & Lösung
Die Absicherung von KI-Agenten beginnt mit der Governance ihrer nichtmenschlichen Identitäten
Nichtmenschliche Identitäten (NHIs) übersteigen inzwischen die Zahl menschlicher Nutzer in Unternehmen deutlich. KI-Agenten, API-Schlüssel, Tokens und Service-Accounts sind in Ihrem digitalen Ökosystem breit verteilt. Ohne gezielte Verwaltung entsteht daraus ein massiver Security-Blindspot – und eine nicht beherrschbare Angriffsfläche.
Vor SailPoint
- Unkontrollierte Ausbreitung von KI-Agenten und NHIs in Cloud- und SaaS-Umgebungen.
- Keine Audit-Trails für autonome Agentenaktionen und Tool-Aufrufe.
- Unüberwachte Agentenabsicht und -verhalten ohne Governance-Ebene.
Nach SailPoint
- Kontinuierliche Erkennung und Inventarisierung jedes KI-Agenten und der zugrunde liegenden NHIs.
- Direkte Zuordnung von Agenten-Zuständigkeiten und Lineage-Mapping.
- Intent-Monitoring kombiniert mit Bedrohungsabwehr auf der Identitätsebene.
Anwendungsfälle
KI-Agenten frühzeitig steuern – bevor sie zum Angriffsvektor werden
SailPoint Entro schafft umfassende Transparenz und Kontext, um die digitale Belegschaft Ihres Unternehmens über den gesamten Lebenszyklus abzusichern – von der Erstellung bis zur Außerbetriebnahme.
Entdecken
Decken Sie Shadow AI und unverwaltete NHIs auf – mit einem vollständigen Agenten- und MCP-Inventar über Cloud, SaaS, SDLC und Endpoints hinweg. Gehen Sie über reine Discovery hinaus: Mit detailliertem Lineage-Mapping und präziser Zuordnung von Zuständigkeiten wird jede NHI direkt einem menschlichen Owner zugeordnet – für eine belastbare Abbildung Ihres tatsächlichen Blast Radius.
Steuern
Bringen Sie Enterprise-Governance für Ihre KI-Agenten und NHIs auf ein neues Niveau – mit unserer Agentic Access Administration (AAA). Erhalten Sie Transparenz über die Berechtigungen jedes Agents und seinen Blast Radius, um strikte Richtlinien durchzusetzen und eine kontinuierliche Berechtigungsanalyse zu etablieren. In Kombination mit Just-in-Time-(JIT)-Zugriff steuern und schützen Sie jede Non-Human Identity in Ihrer Organisation.
Schützen
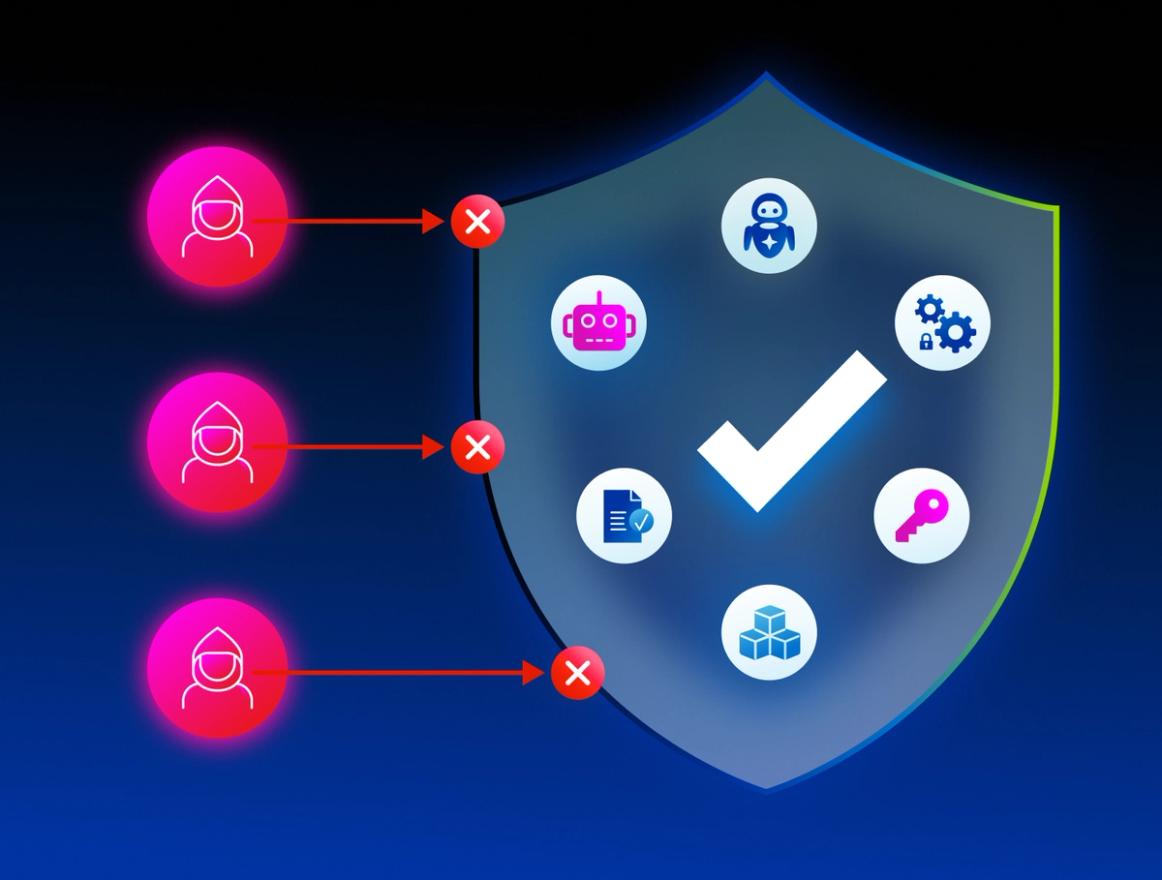
Schützen Sie Ihre Infrastruktur, indem Sie KI-Intent und NHI-Verhalten nachverfolgen. Erfassen Sie Prompt-Sessions aus Claude, Cursor und Gemini, und protokollieren Sie alle kontaktierten MCP-Server. Da Agentenaktionen über NHIs laufen, werden Verhaltensanomalien direkt auf der Identitätsebene erkannt. Markieren Sie Posture-Risiken, lösen Sie Alerts aus und führen Sie Remediation-Workflows aus, um Probleme zu beheben.
SailPoint in Aktion
Selbst erkunden
Sehen Sie sich die Identitätssicherheitsplattform von SailPoint in Ihrem eigenen Tempo an
Sehen Sie sich das Produkt an (EN)Demo vereinbaren
Vereinbaren Sie eine persönliche Demo mit einem Experten für Identitätssicherheit
Live-Demo vereinbarenAus erster Hand
Warum sich unsere Kunden für SailPoint Entro entscheiden
Organisationen weltweit entscheiden sich für SailPoint Entro. Das sind die Gründe.
„Wir sind in der Lage, die durchschnittliche Reaktionszeit bei künftigen Leckagen zu verkürzen.“
„Entro Security bietet uns eine beispiellose Transparenz und Kontrolle über unsere nicht-menschlichen Identitäten und Secrets.“
„Umfangreiche Integrationsmöglichkeiten und die Fähigkeit, Scans direkt in der CI/CD-Pipeline auszuführen.“
„Ich schätze es sehr, dass Entro es mir ermöglicht, Scans auf Secrets zu automatisieren und individuelle Workflows zu erstellen.“
„Entro ist für mich besonders hilfreich bei der Erkennung von Secrets und der Governance nichtmenschlicher Identitäten.“
„Jedes gefundene Secret und jede Maschinenidentität wird dabei einem konkreten menschlichen Owner zugeordnet.“
Weiterführende Ressourcen
Erweitern Sie Ihr NHI-Wissen

Branchen
NHIs in zentralen Branchen absichern
Finanzdienstleistungen
Unterstützt beim Schutz kritischer Finanzdaten, indem Backend-API-Kommunikation und Servicekonten abgesichert werden.
Gesundheitswesen
Schützt sensible Patientendaten, indem das Least-Privilege-Prinzip für alle Maschinenidentitäten durchgesetzt wird.
Fertigung
Unterstützt bei der Absicherung von Lieferketten und OT-Systemen, indem programmatischer Zugriff und Maschinen-Secret geschützt werden.
FAQ
Häufig gestellte Fragen
Was ist eine nichtmenschliche Identität (NHI)?
Nicht-menschliche Identitäten (NHIs) sind programmatische Anmeldeinformationen wie Servicekonten, API-Schlüssel, Anwendungstoken, PATs und OAuth-Berechtigungen, die für moderne IT-Umgebungen grundlegend sind. Sie treiben automatisierte Prozesse und KI-Agenten an, übertreffen dabei häufig menschliche Identitäten zahlenmäßig und sind über Cloud-Infrastruktur, Code und SaaS-Anwendungen hinweg im Einsatz.
Wie erkennt SailPoint Entro Identitäten?
SailPoint Entro führt tiefgehende, kontextbezogene Scans in Code-Repositories, Cloud-Umgebungen, CI/CD-Pipelines und SaaS-Anwendungen durch, um ein umfassendes Inventar Ihrer Maschinenidentitäten aufzubauen.
Was ist Non-Human Identity Detection and Response (NHIDR)?
NHIDR ist ein proaktiver Abwehrmechanismus, der das Verhalten von Maschinenidentitäten kontinuierlich überwacht. Er ist darauf ausgelegt, Sie bei Anomalien zu alarmieren – etwa bei Massendownloads oder ungewöhnlichen Zugriffsorten – und unterstützt dabei, automatisierte Maßnahmen zur Behebung auszulösen.
Hilft SailPoint Entro bei der Absicherung von KI-Agenten?
Ja. SailPoint Entro wurde gezielt dafür entwickelt, KI-Agenten über ihren gesamten Lebenszyklus hinweg zu steuern und abzusichern. Zu den zentralen Funktionen zählen Discovery, Intent-Monitoring, die Erkennung von Verhaltensanomalien (NHIDR) sowie die Durchsetzung granularer Richtlinien, um präzise zu kontrollieren, welche Aktionen KI-Agenten ausführen dürfen.
Wie stellt SailPoint Entro die Verbindung zu Menschliche Identitäten her?
SailPoint Entro verknüpft nicht-menschliche Identitäten über die Zuordnung von Zuständigkeiten und ein tiefgreifendes Lineage-Mapping mit menschlichen Identitäten. Dabei werden die konkreten Berechtigungen, die tatsächliche Nutzung sowie der „Blast Radius“ komplexer nicht-menschlicher Identitäten exakt bis zu ihren menschlichen Eigentümern zurückverfolgt. So werden Verantwortlichkeiten klar zugewiesen und eine schnellere Behebung über Security-, DevOps- und Engineering-Teams hinweg ermöglicht. Die Integration schließt die Lücke zwischen technischer Sicherheit sowie übergreifender menschlicher Rechenschaftspflicht und Compliance.
Unterstützt SailPoint Entro bei Compliance?
Ja. Durch die Automatisierung des Lebenszyklus-Managements, die Unterstützung bei der Durchsetzung des Least-Privilege-Prinzips und die passgenaue Dimensionierung von Berechtigungen kann SailPoint Entro Ihre Compliance-Bemühungen wirksam unterstützen.
Bereit für den nächsten Schritt?
Setzen Sie Adaptive Identity gezielt ein
Erfahren Sie, wie SailPoint den Standard für Identitätssicherheit setzt – und Unternehmen dabei unterstützt, Risiken zu reduzieren, mit Vertrauen zu skalieren und dem Nächsten stets einen Schritt voraus zu sein.